Chào mừng bạn đến với website của chúng tôi - Chuyên cung cấp giải pháp, thiết bị CNTT cho doanh nghiệp trong và ngoài nước, đầy đủ giấy tờ xuất xứ và hồ sơ đấu thầu cho dự án!
Chào mừng bạn đến với website của chúng tôi - Chuyên cung cấp giải pháp, thiết bị CNTT cho doanh nghiệp trong và ngoài nước, đầy đủ giấy tờ xuất xứ và hồ sơ đấu thầu cho dự án!
Sophos Central Endpoint Protection là một giải pháp bảo mật toàn diện dành cho các máy trạm, được quản lý tập trung qua nền tảng đám mây của Sophos. Sản phẩm này được thiết kế để bảo vệ các máy tính, máy chủ và các thiết bị di động khỏi các mối đe dọa an ninh mạng như virus, phần mềm độc hại (malware), ransomware, và các cuộc tấn công tinh vi khác.
Tính năng nổi bật của Sophos Central Endpoint Protection
Chống phần mềm độc hại (Malware Protection):
Chống virus và phần mềm độc hại: Phát hiện và ngăn chặn các phần mềm độc hại bao gồm virus, trojan, worms, và spyware.
Chống ransomware: Bảo vệ chống lại các cuộc tấn công ransomware bằng cách phát hiện và chặn mã độc trước khi chúng có thể mã hóa dữ liệu.
Điều tra và phản ứng với các mối đe dọa (Threat Response):
Threat Intelligence: Sử dụng dữ liệu thông tin về mối đe dọa từ SophosLabs để cung cấp các cảnh báo và phản ứng nhanh chóng.
Endpoint Detection and Response (EDR): Giúp phát hiện các mối đe dọa tinh vi và cung cấp công cụ để điều tra và phản ứng nhanh chóng.
Bảo mật nâng cao với trí tuệ nhân tạo (AI):
Deep Learning Technology: Sử dụng công nghệ học sâu để phân tích và phát hiện các mối đe dọa chưa từng biết đến trước đây.
Behavioral Analysis: Phân tích hành vi của các ứng dụng và tiến trình để phát hiện các hoạt động đáng ngờ.
Kiểm soát thiết bị và ứng dụng:
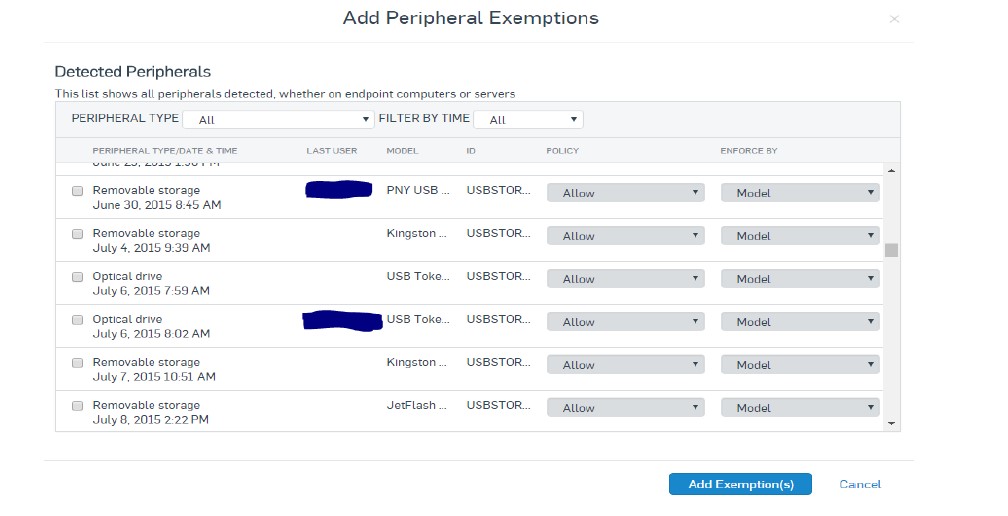
Device Control: Kiểm soát truy cập của các thiết bị ngoại vi như USB, ổ cứng ngoài, và các thiết bị di động.
Application Control: Quản lý và hạn chế việc sử dụng các ứng dụng không mong muốn hoặc không an toàn trên các máy trạm.
Web Filtering và bảo vệ trình duyệt:
Web Control: Lọc và kiểm soát truy cập vào các trang web độc hại hoặc không phù hợp.
Browser Protection: Bảo vệ chống lại các cuộc tấn công thông qua trình duyệt web, bao gồm các cuộc tấn công phishing và các trang web giả mạo.
Quản lý tập trung qua đám mây:
Central Management: Quản lý tất cả các điểm cuối từ một bảng điều khiển tập trung trên nền tảng đám mây của Sophos.
Real-Time Updates: Cập nhật các định nghĩa virus và các bản vá bảo mật tự động, đảm bảo mọi thiết bị luôn được bảo vệ với thông tin mới nhất.
Lợi ích của Sophos Central Endpoint Protection
Đơn giản hóa quản lý bảo mật:
Nền tảng quản lý đám mây cho phép quản trị viên IT quản lý tất cả các thiết bị từ một giao diện duy nhất, tiết kiệm thời gian và công sức.
Bảo vệ toàn diện:
Kết hợp nhiều lớp bảo mật để bảo vệ các máy trạm khỏi nhiều loại mối đe dọa khác nhau, từ phần mềm độc hại truyền thống đến các cuộc tấn công tinh vi.
Phản ứng nhanh với mối đe dọa:
Công nghệ EDR và Threat Intelligence giúp phát hiện và phản ứng nhanh chóng với các mối đe dọa, giảm thiểu rủi ro và tổn thất tiềm ẩn.
Bảo mật thông minh với AI:
Sử dụng trí tuệ nhân tạo và học sâu để phát hiện các mối đe dọa mới và phức tạp mà các giải pháp truyền thống có thể bỏ qua.
Sophos Central Endpoint Protection là một giải pháp bảo mật mạnh mẽ và toàn diện cho các doanh nghiệp và tổ chức, cung cấp khả năng bảo vệ nâng cao cho các máy trạm và thiết bị di động. Với các tính năng tiên tiến như EDR, học sâu và quản lý tập trung qua đám mây, Sophos giúp doanh nghiệp duy trì một môi trường làm việc an toàn và bảo mật, đồng thời giảm thiểu nguy cơ bị tấn công mạng.
Liên hệ chúng tôi để được tư vấn chuyên sâu giải pháp bảo mật hạ tầng mạng và hệ thống CNTT cho doanh nghiệp bạn:
SAIGON ICT SOLUTIONS – SAIGON ICT CO., LTD
Dịch vụ và Giải pháp CNTT – Saigon ICT Solutions
CÔNG TY TNHH CÔNG NGHỆ TRUYỀN THÔNG VÀ THÔNG TIN SÀI GÒN
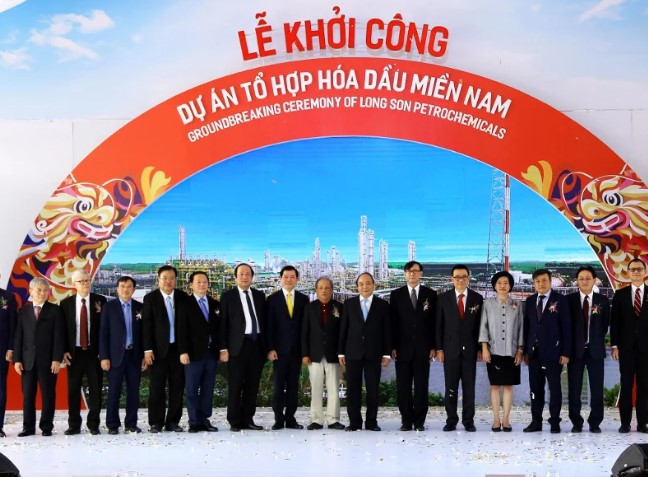
Công ty TNHH Hóa dầu Long Sơn (LSP), một công ty được thành lập tại Cộng hòa xã hội chủ nghĩa Việt Nam, được thành lập để phát triển, xây dựng và vận hành tổ hợp hóa dầu tổng hợp đầu tiên của Việt Nam đặt tại tỉnh Bà Rịa-Vũng Tàu.
Giải pháp PTP WiFi Cho Nhà Máy
Dự án sẽ bao gồm một nhà máy nghiền hỗn hợp cấp cơ sở quy mô thế giới, các nhà máy sản xuất polyolefin hạ nguồn (HDPE, PP và LLDPE), đơn vị tiện ích trung tâm, cảng, cầu cảng và các cơ sở lưu trữ cũng như các cơ sở liên quan khác.
Là dự án hóa dầu tích hợp đầu tiên tại Việt Nam, tầm quan trọng chiến lược của LSP nằm ở tính chất thay thế nhập khẩu nhằm đáp ứng nhu cầu nội địa ngày càng tăng nhanh và bền vững của Việt Nam về nhựa polyme, đồng thời nâng cao khả năng cạnh tranh của ngành nhựa, một nguồn xuất khẩu quan trọng của Việt Nam.
Vị trí địa điểm của Dự án cách Thành phố Hồ Chí Minh khoảng 90 km và cách thành phố Vũng Tàu 25 km, là khu vực tập trung khoảng 80% ngành nhựa Việt Nam. Diện tích đất của Dự án khoảng 464 ha, bao gồm diện tích sẽ mở rộng trong tương lai, nằm sát Quốc lộ 51, nối liền Thành phố Hồ Chí Minh, tạo điều kiện tiếp cận thuận tiện và vận chuyển sản phẩm hiệu quả.
Vị trí và điều kiện mặt bằng được đề xuất phù hợp để thiết lập khu phức hợp hóa dầu, bao gồm khả năng tiếp cận đầy đủ bờ biển và các tuyến đường vận chuyển quốc tế để xuất khẩu, nhập khẩu hàng hóa và thị trường người tiêu dùng cuối cùng.
Với giải pháp kết nối WiFi PTP cho nhà máy được vận hành tốt hơn.
Hệ thống liên lạc nội bộ trong một tổ chức, nhà máy là rất quan trọng cho việc áp dụng vào sản xuất kinh doanh. Nhất là ưu tiên tính năng an toàn, đảm bảo cho hệ thống luôn hoạt động một cách tốt nhất.
Đáp ứng được nhu cầu liên lạc thông suốt, vừa phải phù hợp với đặc thù của nhà máy như nhà máy hoá dầu Long Sơn ( Tầm quan trọng luôn được ưu tiên , và phải hoạt động liên tục do đặc thù nhà máy phải hoạt động 24h/24h).
Chúng tôi tiến hành đưa ra giải pháp kết nối diện rộng để tạo cầu nối cho nhu cầu quản lý các điểm kết nối trạm phát của hệ thống nội bộ.
Kết quả mang lại cho nhà máy với giải pháp PTP WiFi được thành công như mong đợi.
Với kinh nghiệm triển khai thành công dự án PTP WiFi cho nhà máy, chúng tôi rất vinh dự được triển khai một phần nhỏ góp sức xây dựng nhà máy hoàn thiện và đi vào hoạt động tốt hơn.
Tìm hiểu về giải pháp cũng như nhu cầu kết nối PTP / PTMP WiFi, xin vui lòng liên hệ thông tin bên dưới:
Dịch vụ và Giải pháp CNTT – Saigon ICT Solutions
CÔNG TY TNHH CÔNG NGHỆ TRUYỀN THÔNG VÀ THÔNG TIN SÀI GÒN
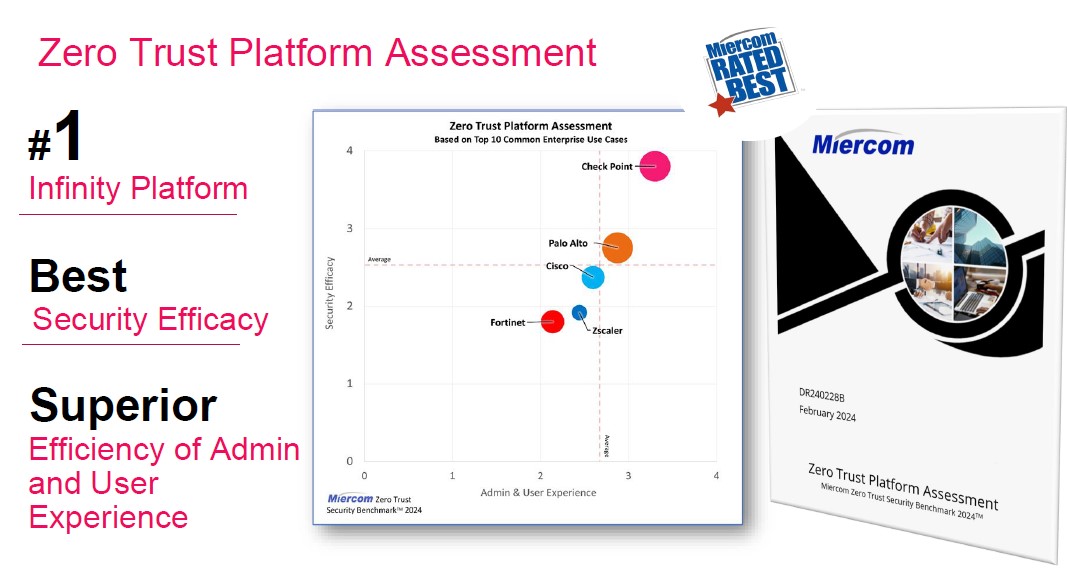
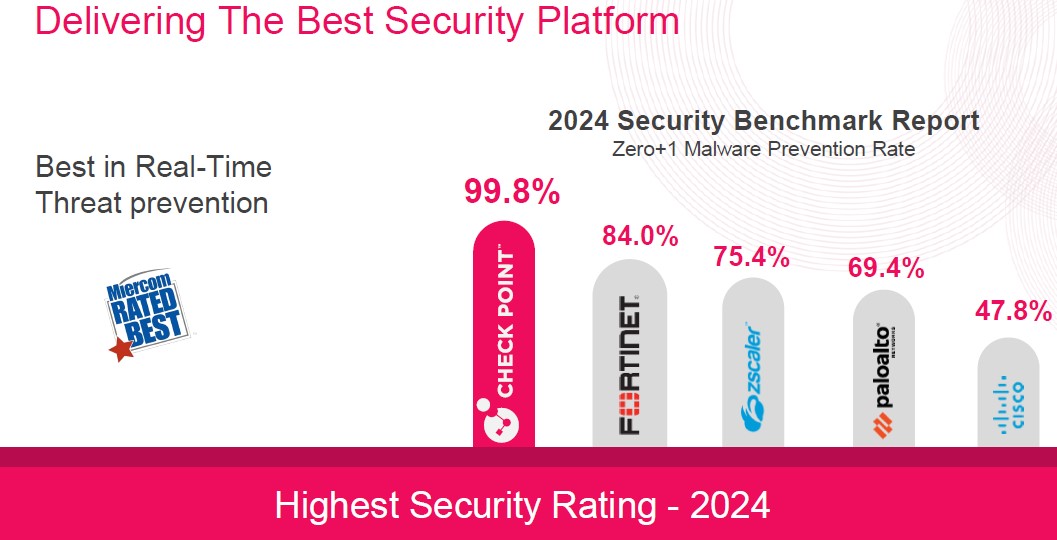
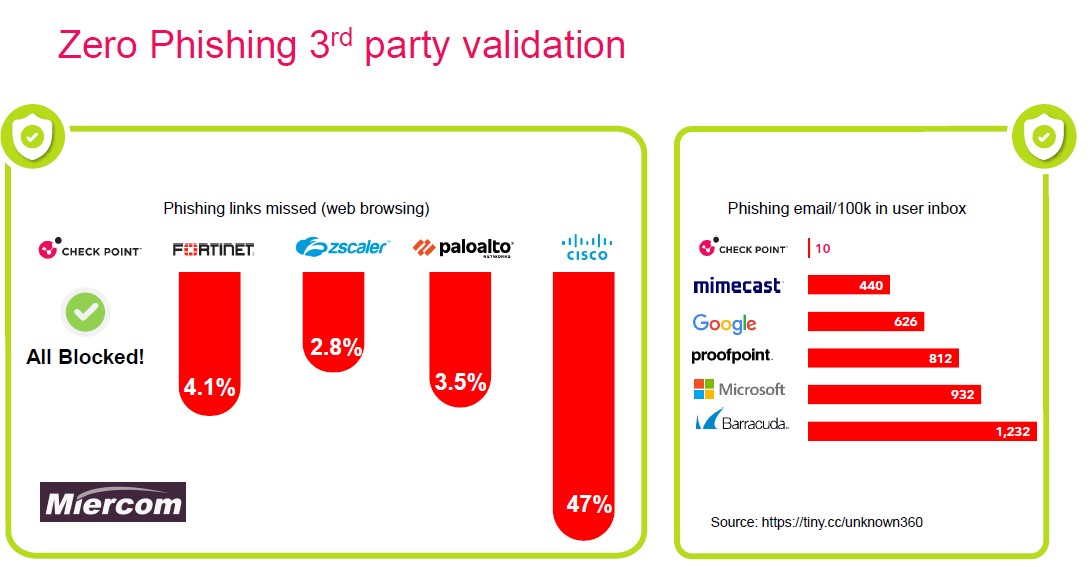
Tường lửa checkpoint – Khả năng tối ưu và bảo mật hạ tầng mạng cho doanh nghiệp
Dưới đây là thông tin tổng quan về giải pháp tường lửa Check Point và khả năng tối ưu, bảo mật hạ tầng mạng cho doanh nghiệp:
Tường Lửa Check Point — Tối Ưu và Bảo Mật Hạ Tầng Mạng Doanh Nghiệp
1. Giới thiệu
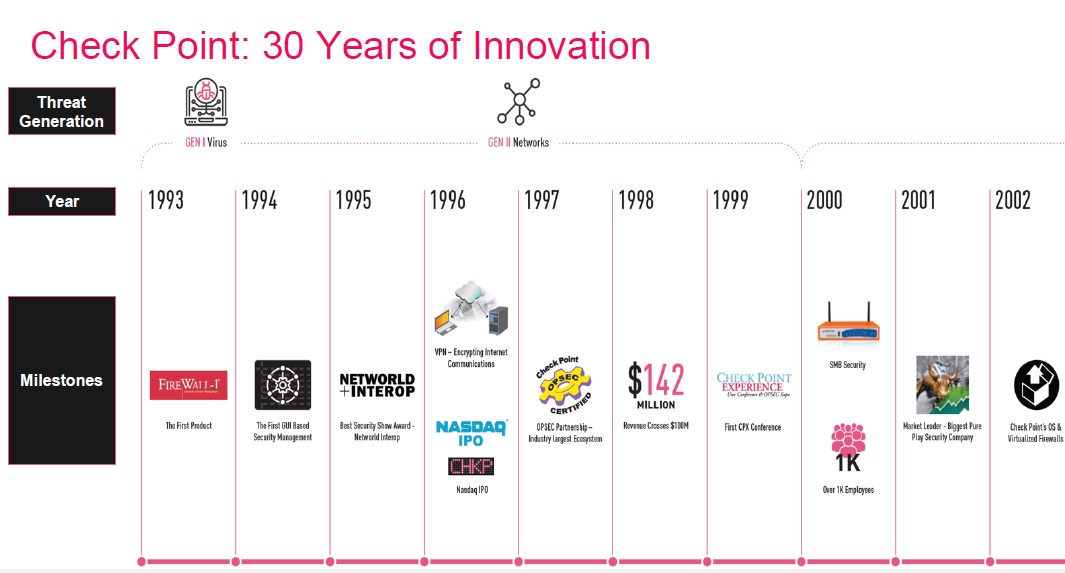
Check Point Software Technologies là một trong những hãng bảo mật hàng đầu thế giới, chuyên cung cấp giải pháp tường lửa thế hệ mới (Next-Generation Firewall – NGFW) cho doanh nghiệp từ vừa đến lớn.
Giải pháp Check Point nổi bật với hiệu suất cao, bảo mật đa lớp, và quản lý tập trung.
2. Những Khả Năng Tối Ưu & Bảo Mật
Tính Năng
Mô Tả
Threat Prevention
Tích hợp IPS, Anti-bot, Anti-virus, Threat Emulation (sandboxing) trong một giải pháp duy nhất.
Application Control
Kiểm soát chi tiết hàng ngàn ứng dụng và dịch vụ cloud (Facebook, YouTube, Dropbox, Office 365…).
URL Filtering
Chặn website độc hại, phân loại theo nhóm nội dung hoặc chính sách người dùng.
VPN Tích Hợp
Hỗ trợ IPSec VPN và SSL VPN cho kết nối an toàn từ xa.
Identity Awareness
Xác định người dùng dựa trên AD, VPN, và thiết bị cá nhân để áp dụng chính sách phù hợp.
SSL Inspection
Giải mã lưu lượng SSL/TLS để phát hiện các mối đe dọa ẩn bên trong.
SandBlast Threat Emulation
Công nghệ sandbox chống malware 0-day tiên tiến nhất.
Triển khai Datacenter, yêu cầu scale-out multi-chassis
4. Quản lý tập trung: SmartConsole
SmartConsole cho phép quản lý nhiều thiết bị Check Point cùng lúc từ một giao diện duy nhất.
Tính năng Policy Layer: dễ dàng chỉnh sửa rule và kiểm soát luồng traffic.
Real-time Monitoring: Theo dõi lưu lượng, mối đe dọa, logs và phân tích tình trạng mạng ngay tức thì.
5. Lợi Ích Khi Doanh Nghiệp Dùng Check Point
Bảo vệ 360°: từ lớp mạng (Network) đến lớp người dùng (Endpoint) và Cloud (CloudGuard).
Giảm rủi ro an ninh mạng: Phát hiện và ngăn chặn tấn công ngay từ giai đoạn sớm nhất.
Tiết kiệm chi phí vận hành: Một thiết bị tích hợp nhiều chức năng (UTM – Unified Threat Management).
Tối ưu hiệu suất: Xử lý song song nhiều phiên giao dịch mạng mà vẫn duy trì tốc độ cao.
Khả năng mở rộng linh hoạt: từ SMB lên Datacenter với cùng nền tảng quản lý.
Tóm lại:
Check Point phù hợp với các doanh nghiệp cần an ninh mạng chặt chẽ, linh hoạt và dễ quản lý tập trung, đặc biệt trong môi trường có nhiều chi nhánh, làm việc từ xa hoặc yêu cầu bảo vệ dữ liệu cao.
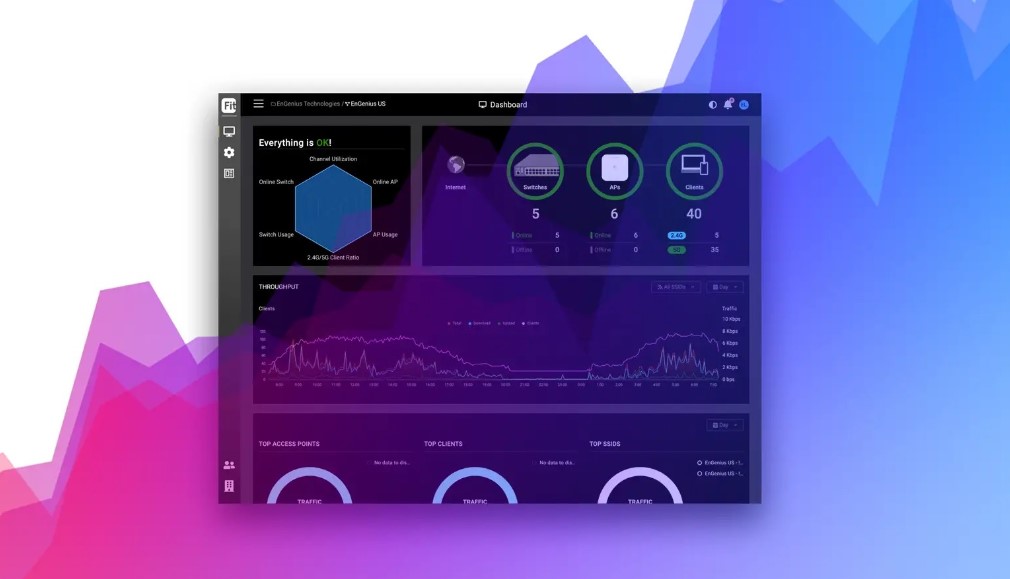
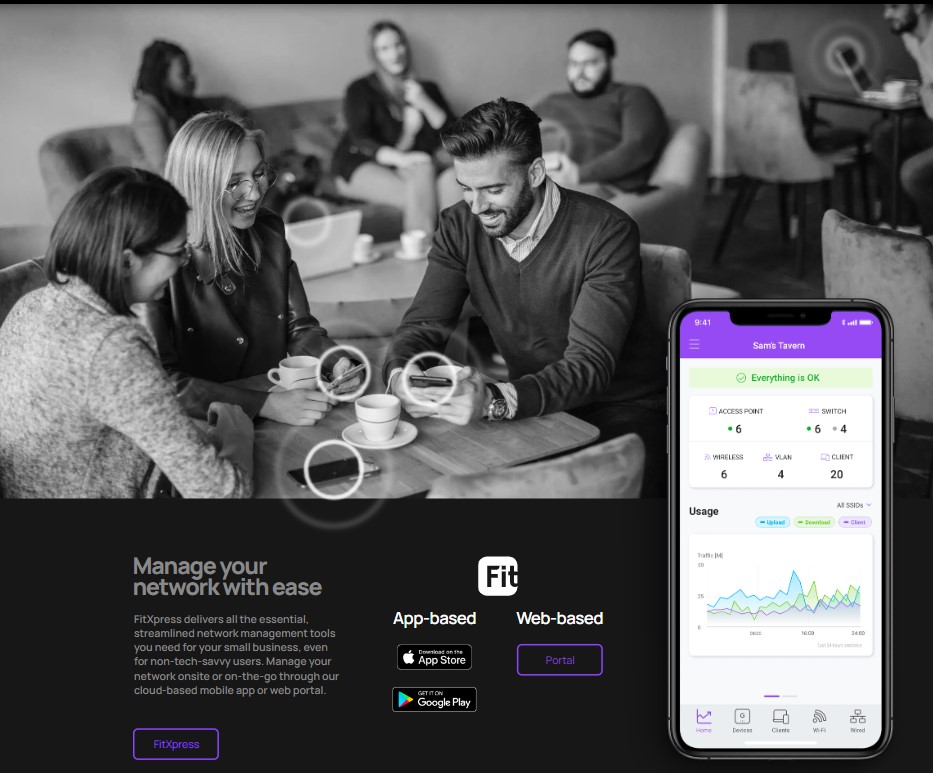
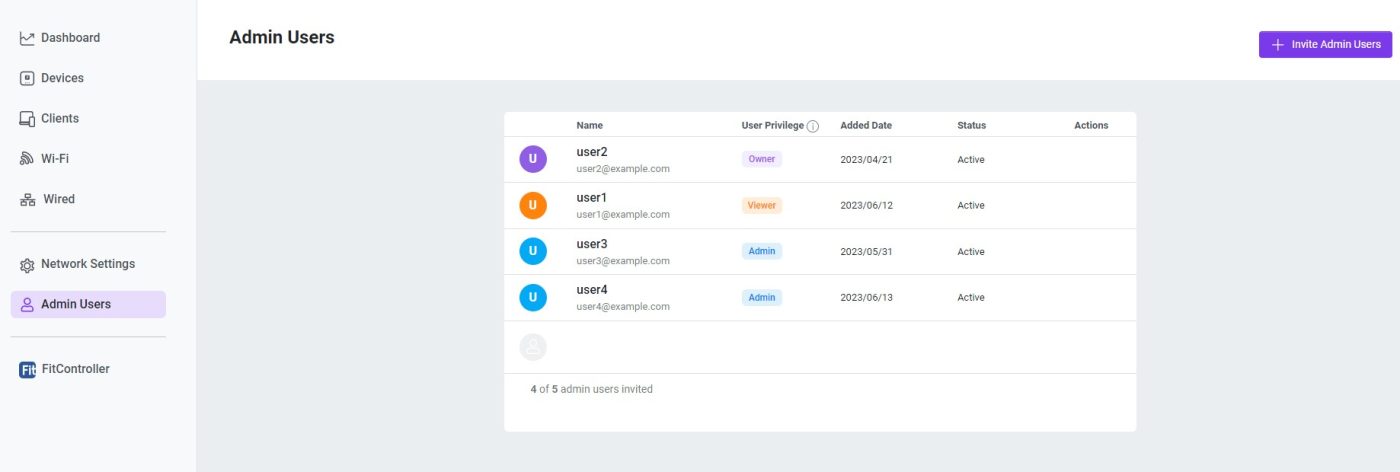
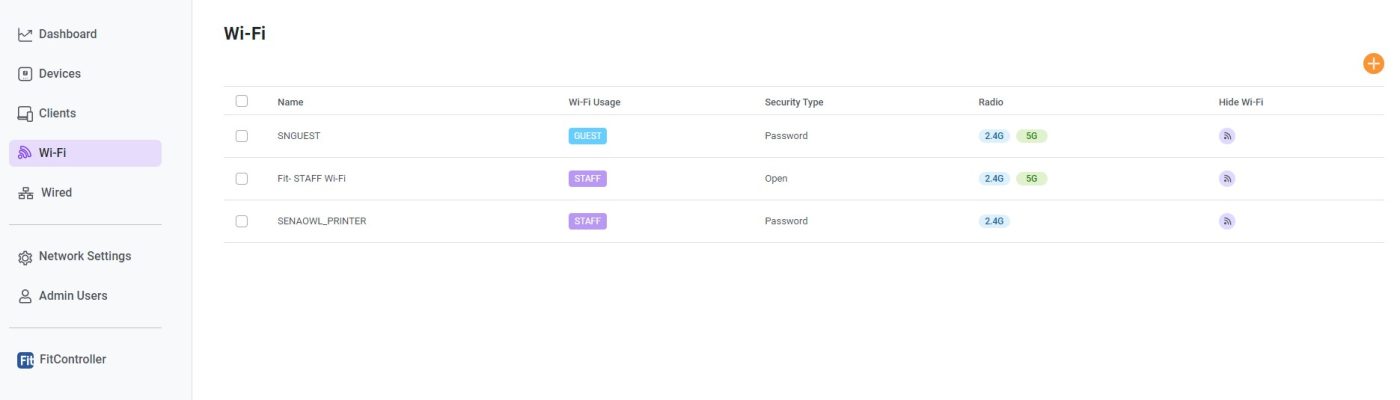
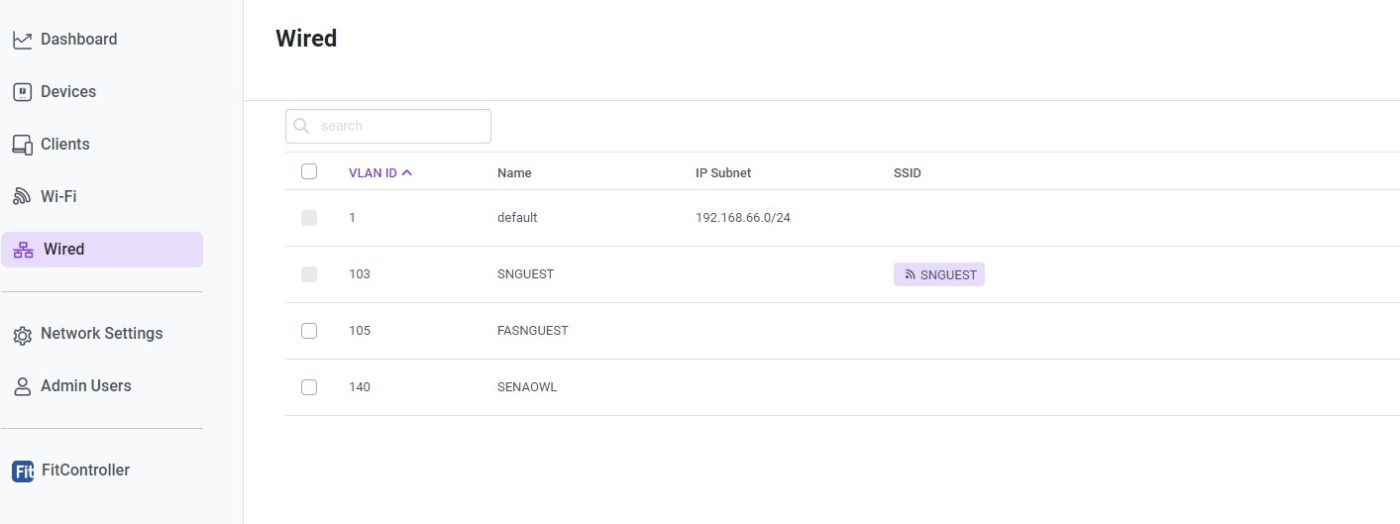
EnGenius Fit là dòng điểm truy cập, thiết bị chuyển mạch và tùy chọn quản lý mới được thiết kế để định hình mạng doanh nghiệp nhỏ của bạn! Giải pháp đơn giản, an toàn này đi kèm với Wi-Fi cấp doanh nghiệp và phần cứng chất lượng cao, giá cả phải chăng, có thể thiết lập trong vài phút.
EnGenius Fit là một giải pháp WiFi do EnGenius Technologies cung cấp, được thiết kế để cung cấp mạng WiFi chất lượng cao và linh hoạt cho các doanh nghiệp và tổ chức. Đây là một giải pháp toàn diện bao gồm các thiết bị, phần mềm và dịch vụ hỗ trợ để triển khai và quản lý mạng WiFi hiệu quả.
Các tính năng và thành phần chính của giải pháp WiFi EnGenius Fit bao gồm:
Điểm truy cập không dây (Access Points – APs): EnGenius Fit cung cấp các điểm truy cập không dây hiệu suất cao với nhiều tùy chọn phù hợp với mọi nhu cầu triển khai, từ các điểm truy cập indoor đến outdoor, từ các dải tần số 2.4GHz đến 5GHz.
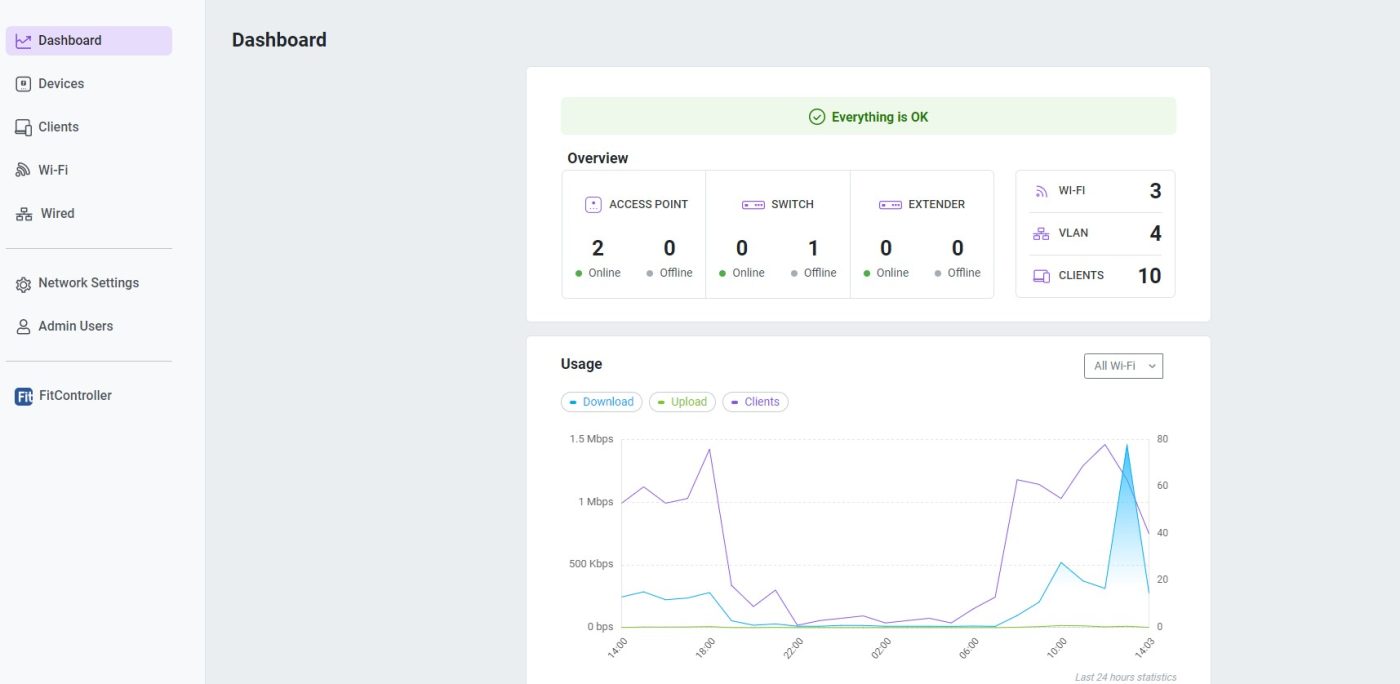
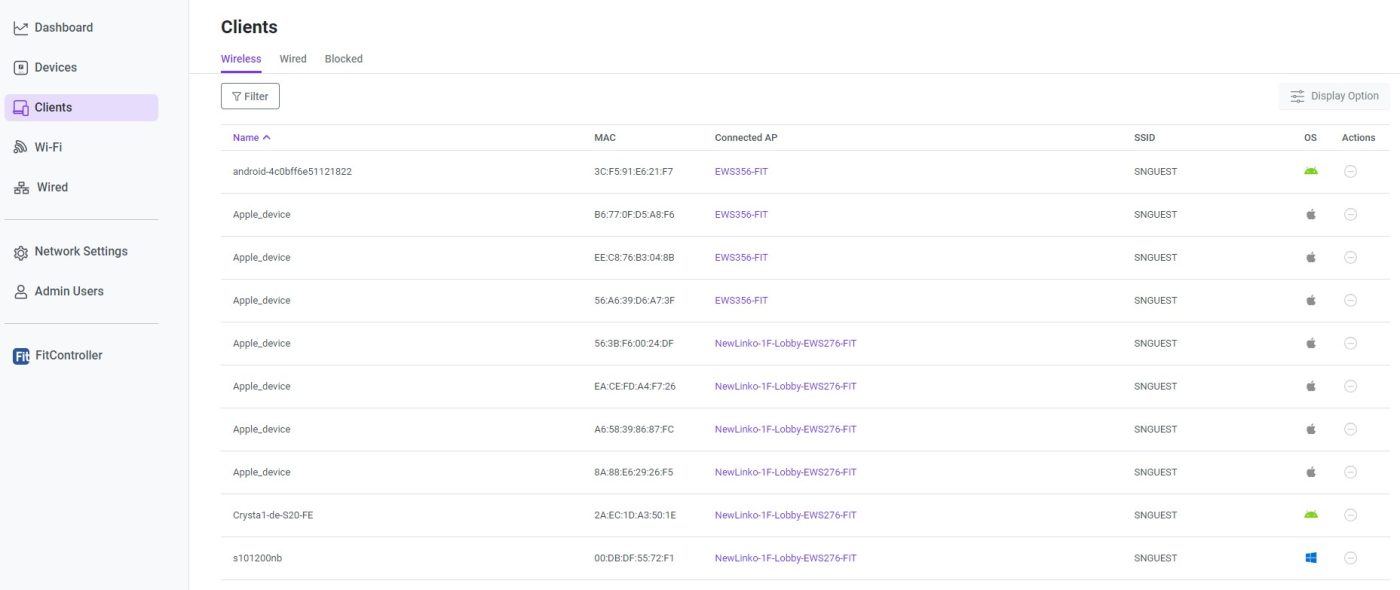
Bộ quản lý trung tâm (Centralized Management): Giải pháp EnGenius Fit đi kèm với phần mềm quản lý trung tâm, cho phép quản trị viên dễ dàng quản lý và giám sát toàn bộ mạng WiFi từ một nơi duy nhất.
Tích hợp với công nghệ mới nhất: EnGenius Fit tích hợp các công nghệ tiên tiến như 802.11ac Wave 2, MU-MIMO (Multi-User Multiple Input Multiple Output), Beamforming và nhiều tính năng khác để cải thiện hiệu suất và phạm vi phủ sóng.
Bảo mật mạng: Giải pháp EnGenius Fit cung cấp các tính năng bảo mật mạnh mẽ như mã hóa WPA/WPA2, ảo hóa SSID, giám sát mạng, và các công nghệ bảo mật khác để bảo vệ mạng khỏi các mối đe dọa bảo mật.
Dễ dàng triển khai và quản lý: EnGenius Fit được thiết kế với giao diện người dùng thân thiện và dễ sử dụng, giúp người quản trị triển khai và quản lý mạng WiFi một cách hiệu quả.
EnGenius Fit – Pháp Kết Nối WiFi Cho Doanh Nghiệp
Với EnGenius Fit, doanh nghiệp và tổ chức có thể triển khai một mạng WiFi mạnh mẽ, linh hoạt và dễ quản lý, đồng thời cung cấp trải nghiệm kết nối không dây đáng tin cậy cho người dùng.
Để tìm hiểu thêm giải pháp WiFi EnGenius Fit, liên hệ thêm đội ngũ của chúng tôi để được tư vấn rõ hơn:
Tấn Công Mạng là gì? Các nguyên lý tấn công và cách phòng chống Tấn công mạng
Tấn công mạng là việc sử dụng các phương tiện công nghệ thông tin và mạng máy tính để xâm nhập, tấn công hoặc gây hại đối với hệ thống mạng, dịch vụ trực tuyến hoặc dữ liệu của một tổ chức hoặc cá nhân. Mục tiêu của tấn công mạng có thể bao gồm lấy cắp thông tin, gây ra sự cố hoặc hủy hoại hệ thống, hoặc thậm chí là lợi dụng hệ thống mạng để tiến hành các cuộc tấn công khác.
Tấn công mạng là gì, Các nguyên lý tấn công hệ thống mạng của doanh nghiệp
Dưới đây là một số nguyên lý cơ bản của tấn công mạng và cách phòng chống chúng:
Nguyên lý tấn công mạng:
Tìm kiếm lỗ hổng: Hacker tìm kiếm các lỗ hổng trong hệ thống mạng hoặc ứng dụng để tận dụng và xâm nhập vào.
Exploitation: Hacker tận dụng các lỗ hổng mà họ tìm thấy bằng cách sử dụng các phương pháp tấn công như SQL injection, cross-site scripting (XSS), hoặc buffer overflow để xâm nhập vào hệ thống.
Lateral Movement: Sau khi xâm nhập, hacker có thể di chuyển trong hệ thống mạng để truy cập vào các tài nguyên khác và lấy cắp thông tin quan trọng hoặc tiếp tục thực hiện các cuộc tấn công khác.
Maintain Access: Hacker thường cố gắng duy trì quyền truy cập vào hệ thống mạng bằng cách cài đặt các công cụ độc hại hoặc backdoor để tiếp tục kiểm soát và lấy thông tin.
Tấn công mạng và các mối đe dọa an ninh mạng
Cách phòng chống tấn công mạng:
Cập nhật phần mềm định kỳ: Duỵ trì các bản cập nhật an ninh và vá lỗ hổng phần mềm định kỳ trên tất cả các thiết bị và ứng dụng.
Sử dụng tường lửa mạng: Cài đặt và cấu hình tường lửa mạng để lọc và chặn lưu lượng mạng không mong muốn và độc hại.
Sử dụng mã hóa: Sử dụng mã hóa để bảo vệ dữ liệu quan trọng khi truyền tải qua mạng.
Xác thực hai yếu tố: Sử dụng xác thực hai yếu tố (2FA) hoặc xác thực đa yếu tố (MFA) để bảo vệ tài khoản của bạn khỏi việc truy cập trái phép.
Giám sát và phát hiện sớm: Thực hiện giám sát lưu lượng mạng và hệ thống để phát hiện và ngăn chặn các hoạt động không bình thường.
Đào tạo nhân viên: Đào tạo nhân viên về các nguy cơ bảo mật mạng và các biện pháp phòng ngừa để họ có thể nhận diện và báo cáo các mối đe dọa mạng.
Tạo chính sách bảo mật: Xây dựng và thực hiện các chính sách và quy trình bảo mật mạng, bao gồm cả việc quản lý quyền truy cập và phản ứng với sự cố bảo mật.
Tham khảo thêm giải pháp và tư vấn thêm: www.saigonict.com , Hotline / Zalo: 0768686086
Dịch vụ và giải pháp CNTT Cho Doanh Nghiệp
CÔNG TY TNHH CÔNG NGHỆ TRUYỀN THÔNG VÀ THÔNG TIN SÀI GÒN
Các cách thức tấn công của hacker trên môi trường mạng – Giải Pháp Phòng Chống Tấn Công Trên Môi Trường Mạng
Hacker on Internet
Hacker có thể sử dụng nhiều phương thức và kỹ thuật để thực hiện các cuộc tấn công trên môi trường mạng. Dưới đây là một số cách thức phổ biến mà hacker thường sử dụng:
Phishing: Hacker gửi các email giả mạo nhằm lừa đảo người dùng bằng cách yêu cầu họ cung cấp thông tin cá nhân nhạy cảm như tên đăng nhập, mật khẩu hoặc thông tin thẻ tín dụng. Các email phishing thường có vẻ giống như từ các tổ chức hay người dùng quen thuộc.
Tấn công lấy tài khoản quản trị trên các hệ thống banking
DDoS (Distributed Denial of Service): Hacker tạo ra một lượng lớn yêu cầu truy cập đến một hệ thống mạng từ nhiều nguồn khác nhau, gây ra quá tải và làm cho dịch vụ trở nên không khả dụng cho người dùng chính thức.
Man-in-the-Middle (MITM) Attack: Hacker chèn mình vào giữa giao tiếp giữa hai bên, thường là giữa người dùng và trang web hoặc giữa hai thiết bị trong mạng. Hacker có thể đánh cắp thông tin nhạy cảm hoặc thậm chí là can thiệp vào truyền thông.
SQL Injection: Hacker chèn mã SQL độc hại vào các trang web hoặc ứng dụng mà không được bảo vệ đầy đủ, để truy cập vào cơ sở dữ liệu và lấy cắp hoặc thay đổi thông tin.
Cross-Site Scripting (XSS): Hacker chèn mã JavaScript độc hại vào các trang web hoặc ứng dụng, làm cho trình duyệt của người dùng thực thi mã này và có thể đánh cắp thông tin đăng nhập hoặc thực hiện các hành động không mong muốn.
Brute Force Attack: Hacker thử tất cả các khả năng mật khẩu có thể để đăng nhập vào tài khoản mà không cần biết mật khẩu đúng trước đó. Công cụ và phần mềm tự động thường được sử dụng để tăng tốc quá trình này.
Social Engineering: Hacker tận dụng sự độc đáo của con người bằng cách lừa dối và gây ảnh hưởng lên người dùng để có được thông tin nhạy cảm hoặc truy cập vào hệ thống mạng.
Malware: Hacker sử dụng phần mềm độc hại như virus, trojan, ransomware để xâm nhập vào hệ thống mạng, lấy cắp dữ liệu hoặc gây ra hại lớn cho hệ thống.
Dữ liệu cá nhân là mục đích tấn công
Spoofing: Hacker giả mạo địa chỉ IP, địa chỉ MAC hoặc thông tin người dùng để xâm nhập vào hệ thống mạng và thực hiện các cuộc tấn công.
Các cách thức tấn công trên chỉ là một phần nhỏ của những kỹ thuật mà hacker có thể sử dụng. Để bảo vệ mạng của bạn, cần phải có một chiến lược an ninh mạng toàn diện và thường xuyên cập nhật các biện pháp bảo mật.
Các biện pháp phòng chống hacker tấn công như trên
Để phòng chống các cuộc tấn công của hacker như đã nêu trên, dưới đây là một số biện pháp mà tổ chức và cá nhân có thể thực hiện:
Sử dụng phần mềm bảo mật đáng tin cậy: Cài đặt và duy trì phần mềm bảo mật chống virus, malware và phần mềm độc hại khác trên tất cả các thiết bị. Cập nhật phần mềm định kỳ để bảo vệ chống lại các lỗ hổng bảo mật mới.
Sử dụng tường lửa mạng: Thiết lập và cấu hình tường lửa mạng để lọc và chặn lưu lượng mạng không mong muốn hoặc độc hại.
Sử dụng mã hóa: Sử dụng mã hóa để bảo vệ dữ liệu quan trọng và thông tin cá nhân, bao gồm cả dữ liệu lưu trữ và dữ liệu truyền tải.
Cung cấp xác thực hai yếu tố: Sử dụng xác thực hai yếu tố (2FA) hoặc xác thực đa yếu tố (MFA) để bảo vệ tài khoản của bạn khỏi việc truy cập trái phép.
Sử dụng mã hóa SSL/TLS: Sử dụng SSL/TLS để mã hóa thông tin truyền tải qua mạng, đặc biệt là trang web, email và các ứng dụng trực tuyến.
Kiểm tra và giám sát mạng: Thực hiện kiểm tra và giám sát lưu lượng mạng để phát hiện các hoạt động không bình thường và các dấu hiệu của cuộc tấn công.
Tạo và duy trì sao lưu dữ liệu định kỳ: Đảm bảo rằng bạn thực hiện sao lưu dữ liệu định kỳ và lưu trữ nó ở nhiều vị trí khác nhau để đảm bảo tính toàn vẹn và khả dụng của dữ liệu.
Huấn luyện nhân viên: Đào tạo nhân viên về các nguy cơ bảo mật mạng, nhận diện các cuộc tấn công phổ biến và cách thức phản ứng đúng đắn khi gặp phải các tình huống bảo mật.
Thực hiện chính sách bảo mật mạng: Xây dựng và thực hiện các chính sách và quy trình bảo mật mạng, bao gồm cả việc quản lý quyền truy cập, giám sát sự kiện bảo mật và phản ứng với các sự cố.
Tổ chức kiểm tra và đánh giá bảo mật: Thực hiện kiểm tra bảo mật định kỳ để xác định các lỗ hổng bảo mật và thực hiện biện pháp sửa chữa cần thiết để củng cố hệ thống mạng.
Tìm hiểu thêm thông tin tư vấn từ các đơn vị tư vấn chuyên môn về sản phẩm và giải pháp cho doanh nghiệp của bạn:
SAIGON ICT SOLUTIONS
Tham khảo thêm tại: www.saigonict.com – hoặc hotline / Zalo: 076 86 86 086 để được tư vấn thêm.
Câu lạc bộ đồng quê Cabo San Lucas mang đến sự trãi nghiệm kết hợp độc đáo giữa địa hình kiểu sa mạc với một bài kiểm tra kỹ năng chơi gôn tuyệt đẹp nhưng đầy thử thách cũng như cảnh quan núi và bờ biển tuyệt đẹp để mang đến trải nghiệm chơi Golf một lần trong đời.
Được thiết kế bởi Roy Dye, anh trai của nhà thiết kế sân Golf nổi tiếng thế giới Pete Dye, sân golf cấp độ vô địch này được xây dựng trên một mảnh đất bằng phẳng ven biển và có độ dốc thoai thoải từ núi tới bờ để mang lại tầm nhìn đẹp như tranh vẽ. Country Club còn có một khách sạn gồm 6 tòa nhà, mỗi tòa có 12 phòng và một nhà hàng ngay trong khuôn viên.
Đầu tháng 9 năm 2017, Câu lạc bộ đồng quê Cabo San Lucas cũng như toàn bộ khu vực xung quanh đã bị ảnh hưởng nặng nề bởi Bão nhiệt đới Lidia. Cơn bão có tốc độ gió 65 dặm/giờ (100 km/giờ) đã gây ra lũ lụt chết người trên khắp bán đảo Baja California của Mexico. Thật không may, cơn bão đã phá hủy mạng lưới liên lạc của Câu lạc bộ Đồng quê, đặc biệt là làm ngập phòng CNTT của họ.
Do đó, Câu lạc bộ đồng quê Cabo San Lucas đã liên hệ với nhà tích hợp hệ thống địa phương COR IP để đề xuất và xây dựng một mạng lưới truyền thông mới.
Yêu cầu hệ thống giao tiếp mới cho câu lạc bộ
Yêu cầu ban đầu của Câu lạc bộ Đồng quê là thiết lập và vận hành một hệ thống mới càng nhanh càng tốt. Họ cũng muốn có một nền tảng mới cho phép họ tích hợp tất cả các dịch vụ điện thoại cho nhân viên và đường dây analog được cung cấp cho khách trên một nền tảng với khả năng phân tích và quản lý tập trung, đơn giản. Câu lạc bộ Đồng quê cũng đang tìm kiếm một hệ thống không yêu cầu họ phải trả phí cấp phép hàng năm để đáp ứng các yêu cầu nghiêm ngặt về ngân sách mà không phải mất đi các chức năng của hệ thống điện thoại. Họ cũng đang tìm kiếm một giải pháp cho phép họ mở rộng năng lực và công nghệ của nền tảng trong tương lai. Câu lạc bộ đồng quê Cabo San Lucas trước đây sử dụng một PBXAnalog bị hạn chế về dung lượng, không thể tích hợp với các ứng dụng và dịch vụ liên lạc mới, yêu cầu quản lý liên tục phức tạp và không cung cấp bất kỳ công cụ phân tích nào.
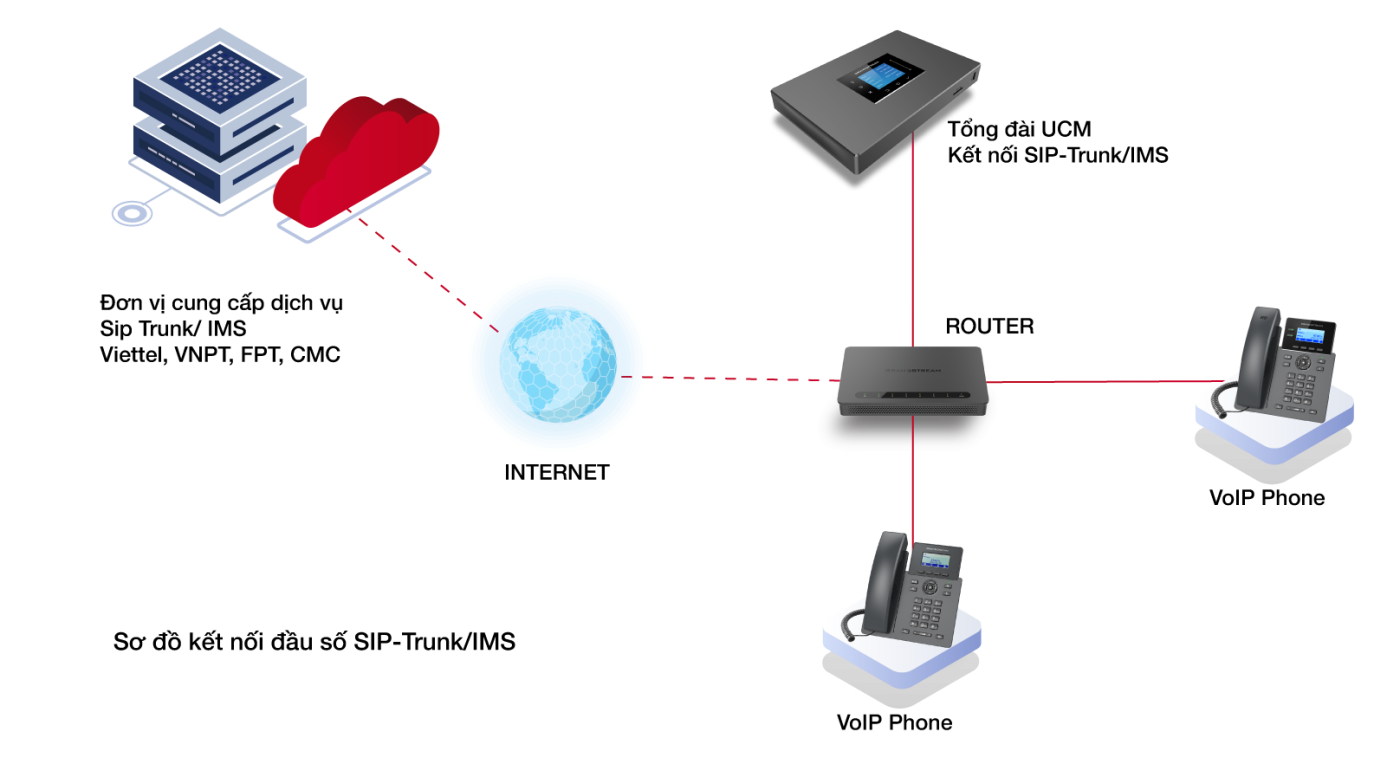
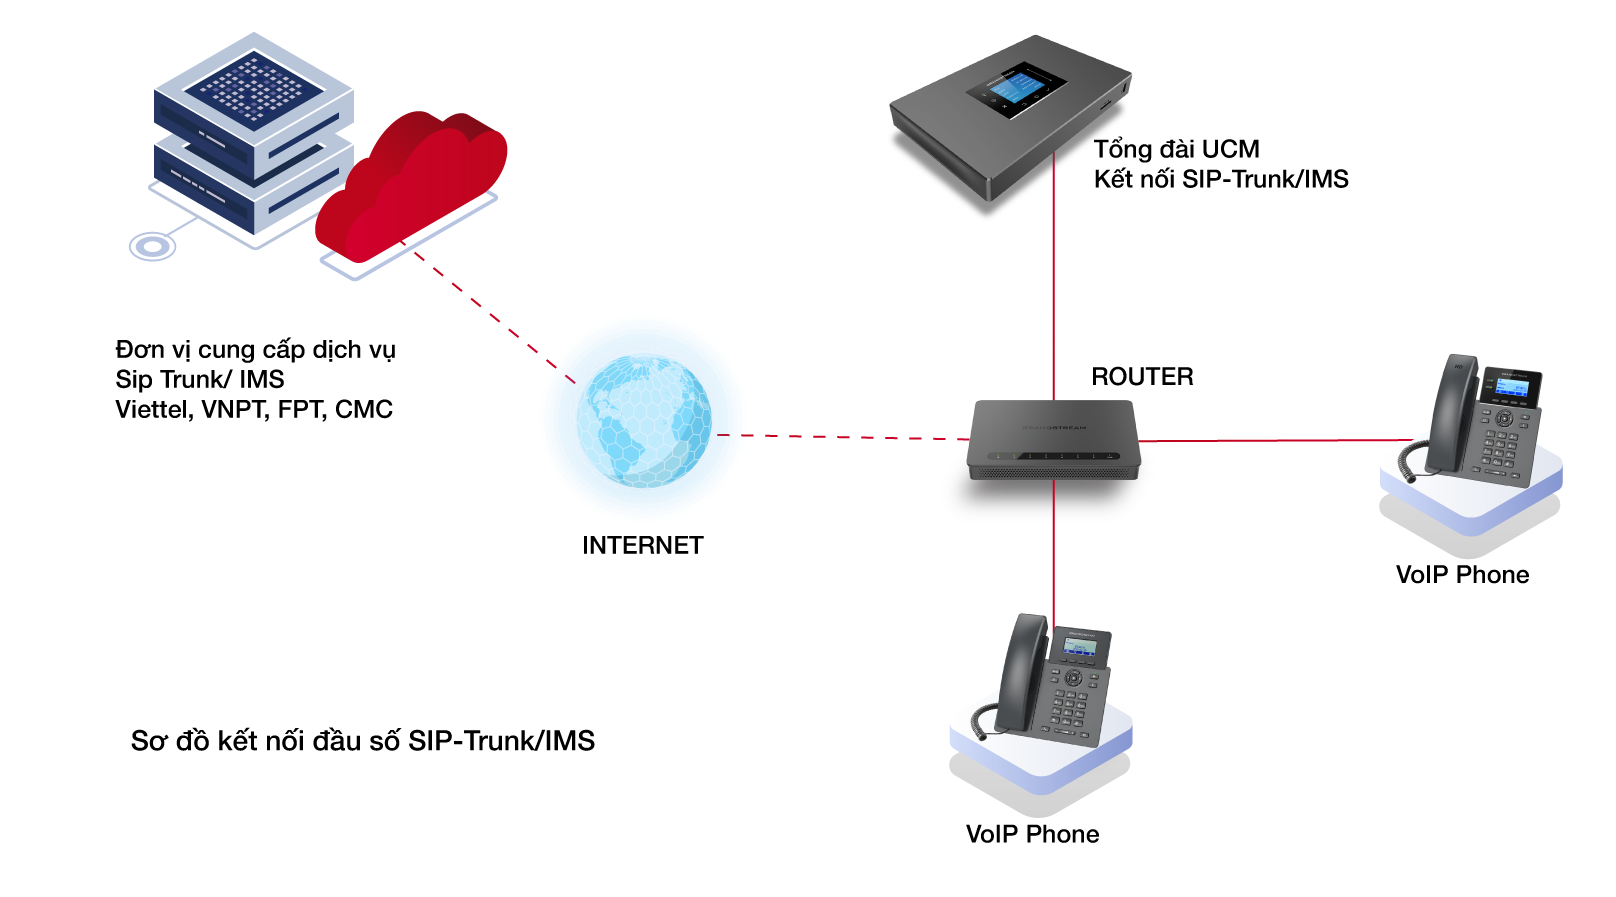
Nhờ chuyên môn về thiết kế và quản lý hệ thống truyền thông, COR IP đã ngay lập tức đề xuất giải pháp truyền thông Grandstream cho Câu lạc bộ đồng quê Cabo San Lucas, nổi bật là tổng đài điện thoại IP UCM6510 của Grandstream. Điều này sẽ đáp ứng tất cả các yêu cầu mạnh mẽ của câu lạc bộ đồng quê đồng thời đáp ứng nhu cầu ngân sách của họ.
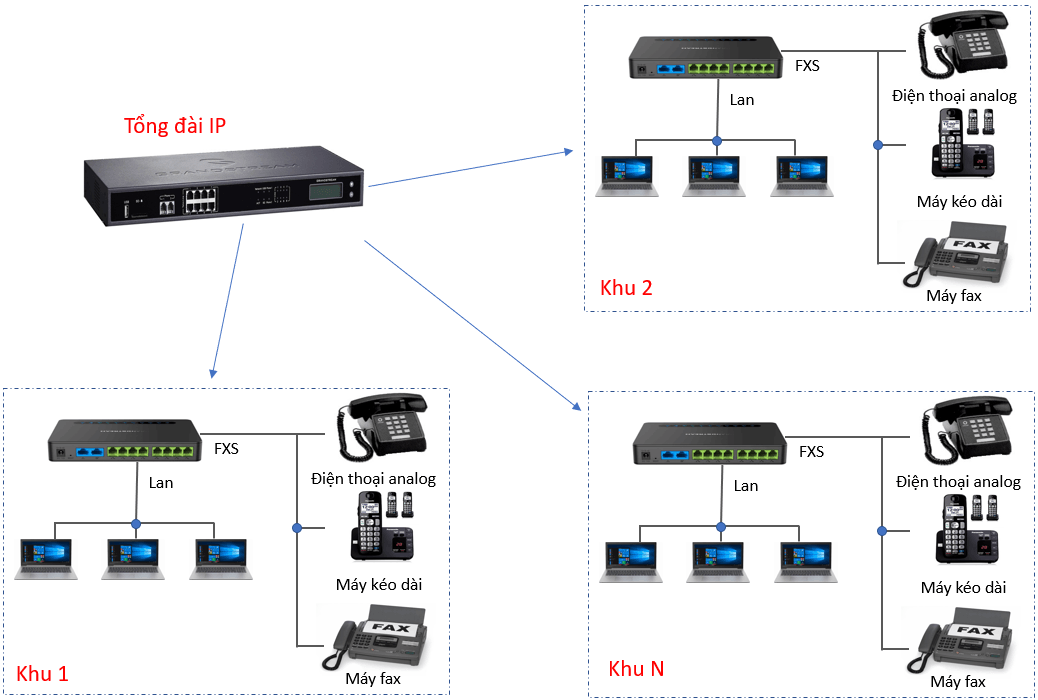
COR IP đã cài đặt UCM6510 của Grandstream làm điểm trung tâm của toàn bộ giải pháp truyền thông và tích hợp nó với các đường trục PSTN từ TELMEX nhờ cổng E1/T1/J1 của nó. UCM6510 đáp ứng và vượt quá mọi yêu cầu của Câu lạc bộ đồng quê. Thiết bị này có thể được sử dụng để tích hợp các thiết bị analog được mở rộng đến các phòng khách đồng thời tích hợp các thiết bị analog đó trên cùng một mạng với đường dây VoIP được nhân viên sử dụng. Việc tích hợp các thiết bị analog với đường dây SIP cho phép mở rộng các tính năng VoIP sang các thiết bị analog, chẳng hạn như cho phép chuyển tiếp thư thoại của khách đến địa chỉ email của họ.
UCM6510 cung cấp giao diện thân thiện với người dùng để quản lý liên tục, cho phép họ thực hiện các điều chỉnh đơn giản đồng thời có quyền truy cập trực tiếp để dễ dàng tạo báo cáo cuộc gọi. Chức năng định tuyến cuộc gọi cao cấp của nó cho phép Country Club định cấu hình nhóm đổ chuông cho các cuộc gọi đến, đặt quy tắc cuộc gọi đi, chỉ định các cấp độ quyền khác nhau cho từng tiện ích mở rộng và cung cấp IVR tùy chỉnh và trả lời tự động để cải thiện dịch vụ khách hàng bằng cách định tuyến các cuộc gọi đến hiệu quả hơn . Hệ thống phù hợp với tương lai này cũng cho phép họ tích hợp giải pháp của mình với các nền tảng Hệ thống quản lý tài sản (PMS) và Quản lý quan hệ khách hàng (CRM) phổ biến để mở rộng và cải thiện hơn nữa dịch vụ và hoạt động khách hàng. Để làm cho tất cả những điều đó trở nên tốt hơn nữa, UCM6510 loại bỏ tất cả phí cấp phép và phí liên tục để làm cho hệ thống cao cấp này thân thiện với ngân sách.
Cổng FXS GXW4248 để tích hợp các thiết bị analog COR IP đã sử dụng cổng 48 cổng này để kết nối tất cả các thiết bị và tiện ích mở rộng tương tự (chủ yếu được sử dụng trong phòng khách) với UCM6510.
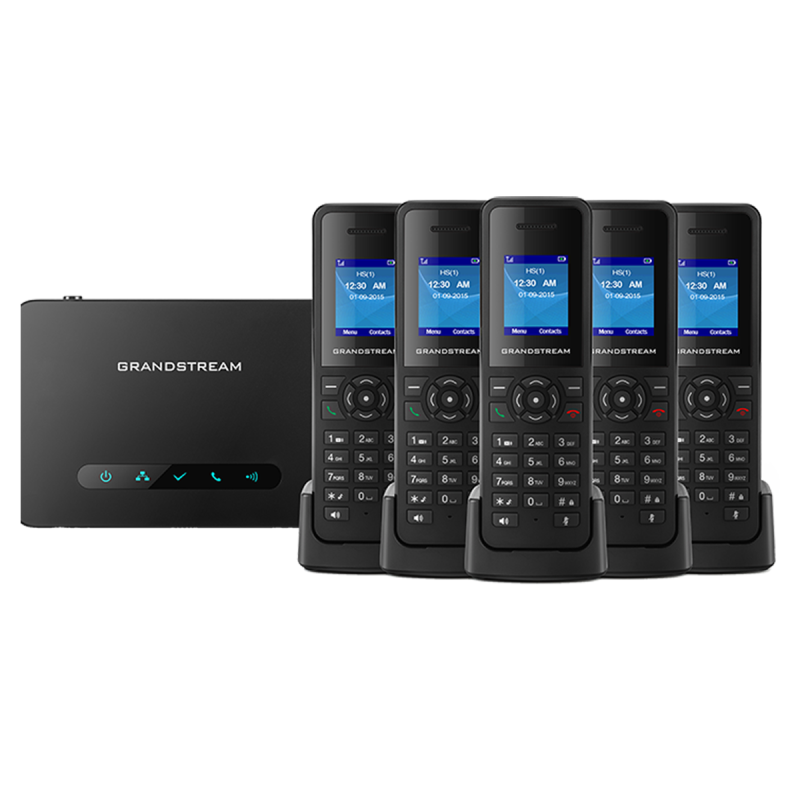
Dòng DP của Điện thoại IP không dây DECT Nhân viên của Câu lạc bộ Đồng quê phải có thể liên lạc được từ bất kỳ đâu trong khuôn viên bất kỳ lúc nào. Trạm gốc DP750 DECT và Điện thoại IP không dây DP720 DECT đã được triển khai vì lý do này.
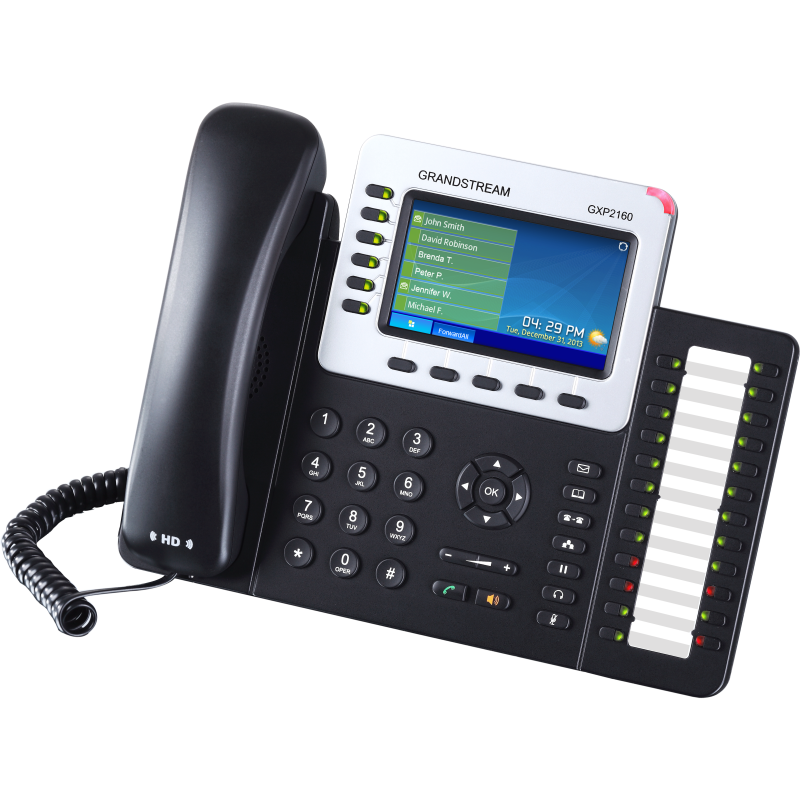
GXP2160 Điện thoại IP cao cấp 6 line này được triển khai cho các nhà quản lý tại Country Club. Thiết bị này cung cấp 24 phím đa năng chuyên dụng có thể được lập trình để cung cấp chức năng quay số nhanh/BLF một chạm.
Kết Quả Sau Khi Thiết Lập Hệ Thống Mới.
Câu lạc bộ đồng quê Cabo San Lucas hiện đang hoạt động với một nền tảng mạnh mẽ, linh hoạt và hiệu quả để quản lý tất cả thông tin liên lạc dưới một giao diện tập trung. Chúng chạy trên giao diện thân thiện với người dùng của Grandstream, cho phép họ dễ dàng tạo báo cáo cuộc gọi và theo dõi nỗ lực liên lạc của mình. Họ có quyền truy cập vào tất cả các tính năng định tuyến cuộc gọi cao cấp mà họ cần để cải thiện dịch vụ khách hàng và hiệu quả hoạt động, đồng thời có tùy chọn tích hợp các dịch vụ bổ sung trong tương lai. Nhờ giải pháp Grandstream của họ, Country Club đã báo cáo hiệu quả hoạt động được cải thiện, tăng cường liên lạc trong toàn bộ cơ sở và nhận thấy sự gia tăng trong dịch vụ khách hàng và kinh doanh tổng thể.
Liên hệ chúng tôi để được tư vấn hệ thống tổng đài điện thoại doanh nghiệp, tổ chức:
CÔNG TY TNHH CÔNG NGHỆ TRUYỀN THÔNG VÀ THÔNG TIN SÀI GÒN
Địa chỉ ĐKKD và Xuất Hoá Đơn:
123 Chương Dương, Khu Phố 2, Phường Linh Chiểu, Thành Phố Thủ Đức, Thành Phố Hồ Chí Minh, Việt Nam
Sử dụng công nghệ như Face ID và QR code để quản lý hồ bơi có thể cải thiện tính an toàn và hiệu quả của hồ bơi. Dưới đây là một số giải pháp quản lý hồ bơi sử dụng Face ID và QR code:
Giải pháp quản lý hồ bơi tốt nhất
Đăng ký và xác thực khách hàng:
Sử dụng Face ID để xác định danh tính của người dùng khi họ đăng ký tại quầy lễ tân hoặc trước cửa hồ bơi.
Cấp cho mỗi người dùng một tài khoản riêng biệt liên kết với hình ảnh khuôn mặt của họ.
QR Code cho quyền truy cập:
Mỗi người dùng được cấp một mã QR code sau khi đăng ký và xác thực bằng Face ID.
Để truy cập hồ bơi, người dùng chỉ cần hiển thị mã QR code của họ trước máy đọc mã QR ở cửa hồ bơi.
Theo dõi thời gian sử dụng:
Sử dụng mã QR code để theo dõi thời gian sử dụng của từng người dùng. Khi hết thời gian, họ sẽ phải tái đăng ký và đặt lịch trước để sử dụng hồ bơi tiếp theo.
Kiểm soát quyền truy cập:
Dựa trên thông tin trong mã QR code và dữ liệu Face ID, hệ thống có thể kiểm soát quyền truy cập vào các phần cụ thể của hồ bơi, chẳng hạn như khu vực bể bơi, khu vực tắm nắng, hoặc phòng thay đồ riêng tư.
Quản lý đội ngũ nhân viên:
Sử dụng Face ID để xác định các nhân viên có quyền truy cập vào các khu vực quan trọng của hồ bơi.
Nhân viên cũng có thể sử dụng mã QR code để xác thực và ghi nhận công việc hàng ngày.
Theo dõi lịch trình và sự kiện:
Sử dụng mã QR code để đăng ký và tham gia các sự kiện đặc biệt tại hồ bơi, chẳng hạn như buổi tập thể dục nước, lớp học bơi, hoặc tiệc tại hồ bơi.
Báo cáo và quản lý dữ liệu:
Thu thập dữ liệu từ mã QR code và Face ID để tạo báo cáo về lượng người sử dụng, sự kiện, và thời gian sử dụng.
Sử dụng dữ liệu này để tối ưu hóa quản lý hồ bơi và cải thiện dịch vụ cho khách hàng.
Sử dụng Face ID và mã QR code có thể tạo ra một mô hình quản lý hiện đại và an toàn cho hồ bơi. Tuy nhiên, cần đảm bảo bảo mật thông tin cá nhân của người dùng và tuân thủ các quy định về quyền riêng tư khi triển khai các giải pháp này.
Để được triển khai giải pháp hiệu quả và chuyên nghiệp hơn, xin vui lòng liên hệ thông tin bên dưới để được tư vấn giải pháp quản lý bể bơi cho bạn:
CÔNG TY TNHH CÔNG NGHỆ TRUYỀN THÔNG VÀ THÔNG TIN SÀI GÒN ( SAIGON ICT CO., LTD)
Secure Access Service Edge (SASE) kết nối làm việc từ xa
Fortinet hướng tới mục tiêu kết nối các nhân viên từ xa và các biên phân tán bằng giải pháp SASE mở rộng
Nghiên cứu của chúng tôi cho thấy rằng một doanh nghiệp trung bình sử dụng 68 công cụ bảo mật từ 32 nhà cung cấp, vì vậy khái niệm nền tảng đã trở thành mô hình triển khai được ưa thích trong thế giới có nhiều nhà cung cấp mạng và bảo mật này vì nó giúp đơn giản hóa hoạt động. Fortinet Inc., công ty đã phá vỡ thị trường mạng diện rộng không thể phá vỡ một thời, hôm nay đã công bố một số bản cập nhật cho giải pháp FortiSASE của mình.
Secure Access Service Edge (SASE) kết nối làm việc từ xa
FortiSASE, dịch vụ biên dịch vụ truy cập an toàn của công ty, hiện được tích hợp với danh mục mạng cục bộ không dây với mục tiêu cung cấp nhiều tùy chọn hơn cho nhân viên làm việc từ xa và các biên phân tán để kết nối an toàn. Lý do đưa ra thông báo này là nhằm cung cấp bảo mật mạng WAN và LAN tích hợp.
Security Service Edge chủ yếu giải quyết vấn đề cho những người làm việc từ xa và các văn phòng chi nhánh nhỏ, trong khi SD-WAN cung cấp khả năng kết nối. Cả hai đều không cung cấp khả năng kết nối và bảo vệ mối đe dọa đầu cuối trên mạng LAN, nơi sử dụng mạng không dây. Việc mở rộng sử dụng SASE của Fortinet không chỉ đơn giản hóa môi trường cho mạng và các nhóm bảo mật mà bằng cách áp dụng các nguyên tắc của SASE cho mạng nội bộ, nó có thể bảo vệ bề mặt tấn công từ đầu đến cuối.
Secure Access Service Edge (SASE) kết nối làm việc từ xa
Kiến trúc SASE Secure Access Service Edge (SASE) kết nối làm việc từ xa
Phần này mô tả kiến trúc và mục tiêu tổng thể của Secure Access Service Edge (SASE). Các sơ đồ sau minh họa kiến trúc SASE như Gartner mô tả:
Như phần trước đã mô tả, kiến trúc tường lửa tiêu chuẩn và cách thức làm việc từ mọi nơi đặt ra những thách thức về an ninh mạng. Các tổ chức có thể vượt qua những thách thức này bằng cách sử dụng kiến trúc SASE.
Kiến trúc SASE tập trung vào việc sử dụng dịch vụ bảo mật do đám mây cung cấp để thực thi quyền truy cập an toàn ở biên xa nhất của mạng, cụ thể là ở biên dịch vụ hoặc tại điểm cuối của người dùng. Kiến trúc này có các mục tiêu sau:
Đạt được quyền truy cập Internet an toàn cho các điểm cuối ngoại mạng kết nối với dịch vụ bảo mật do đám mây cung cấp giữa người dùng và Internet
Giảm độ trễ bằng cách cho phép các điểm cuối ngoại mạng kết nối với điểm hiện diện gần nhất của dịch vụ bảo mật được phân phối trên nền tảng đám mây (PoP)
Đáp ứng nhu cầu lưu lượng truy cập của điểm cuối ngoại mạng bằng cách cung cấp dịch vụ bảo mật được phân phối trên nền tảng đám mây có thể mở rộng linh hoạt
Giảm tắc nghẽn bằng cách phân phối lưu lượng truy cập điểm cuối đến các PoP khác nhau với phạm vi địa lý vừa đủ và tránh yêu cầu một điểm duy nhất cho luồng lưu lượng
Thực thi mô hình không tin cậy để cung cấp quyền truy cập mạng được bảo vệ cho các điểm cuối ngoại mạng
Điểm cuối hoặc nhánh chuyển hướng lưu lượng truy cập của nó đến đám mây, trung tâm dữ liệu hoặc phần mềm dưới dạng dịch vụ (SaaS) để đi qua tường lửa dưới dạng dịch vụ hoặc cổng web an toàn nơi lưu lượng truy cập phải tuân theo các chính sách bảo mật và các biện pháp bảo vệ mối đe dọa tiên tiến. Để chuyển hướng lưu lượng truy cập, điểm cuối của người dùng từ xa dựa vào tác nhân phần mềm, trong khi các thiết bị và nhánh dựa vào thiết bị biên mỏng.
Bạn có thể sử dụng nhà môi giới bảo mật truy cập đám mây và các dịch vụ truy cập mạng không tin cậy trong kiến trúc SASE để hạn chế quyền truy cập tương ứng vào đám mây/SaaS và trung tâm dữ liệu. Trong kiến trúc SASE, các khả năng của mạng WAN từ chi nhánh đến dịch vụ bảo mật do đám mây cung cấp hoặc từ bên trong chính dịch vụ do đám mây cung cấp có thể sử dụng nhiều công nghệ WAN khác nhau, trong đó SD-WAN hiện đang đi đầu trong các công nghệ đó.
Dịch vụ bảo mật do đám mây cung cấp nằm giữa các điểm cuối từ xa và bất kỳ mạng nào mà các điểm cuối đó truy cập, bất kể vị trí của các điểm cuối từ xa: về cơ bản, di chuyển bảo mật lên đám mây và cung cấp quyền truy cập an toàn từ mọi nơi.
Chi tiết thông báo bao gồm:
Microbranch và thiết bị IoT/OT SASE
Công ty hiện bao gồm các tích hợp mở rộng trong danh mục sản phẩm WLAN của mình để cung cấp hỗ trợ bổ sung cho các tổ chức trong việc bảo mật các vi mô và các thiết bị liên quan. Công ty cho biết các điểm truy cập không dây FortiAP của họ sẽ “giảm tải một cách thông minh lưu lượng truy cập từ các vi mạch đến điểm hiện diện SASE để kiểm tra bảo mật toàn diện trên quy mô lớn cho tất cả các thiết bị, bao gồm cả thiết bị IoT và OT”.
Với sự tích hợp này, khách hàng có thể quản lý các sản phẩm WLAN của Fortinet bằng bảng điều khiển quản lý dựa trên đám mây tương tự đã được sử dụng cho FortiSASE của công ty. Họ cho biết những cập nhật này “bổ sung cho sự hỗ trợ hiện có của Fortinet dành cho người dùng tại địa điểm và cung cấp cho các tổ chức một cách tiếp cận mới về bảo mật dựa trên đám mây bằng cách mở rộng các biện pháp bảo vệ cấp doanh nghiệp — như hộp cát, ngăn chặn xâm nhập hoặc lọc IPS và URL — cho các chi nhánh vi mô mà không cần các thiết bị hoặc dịch vụ bổ sung.”
DLP nâng cao FortiSASE, dịch vụ bảo mật được cung cấp trên nền tảng đám mây của công ty, hiện bao gồm tính năng ngăn chặn mất dữ liệu hoặc dịch vụ DLP chạy bằng FortiGuard. Điều này nhằm mục đích bảo vệ dữ liệu nhạy cảm trên các môi trường kết hợp ngày nay. Công ty cho biết dịch vụ này bao gồm “phạm vi rộng hơn về số nhận dạng dữ liệu, loại tệp và ứng dụng phần mềm dưới dạng dịch vụ hoặc SaaS, cũng như các kỹ thuật đối sánh dữ liệu nâng cao để ngăn chặn rò rỉ dữ liệu do vô ý”.
Bằng cách liên tục nâng cao DLP, Fortinet đang cung cấp cho các tổ chức một cách để chống lại các mối đe dọa mới bằng cách sử dụng thông tin chuyên sâu về các công cụ và ứng dụng đám mây của họ.
Giám sát trải nghiệm kỹ thuật số Là một phần của thông báo này, sản phẩm DEM của Fortinet sẽ tích hợp với FortiSASE để cung cấp thông tin chi tiết về nhiều lĩnh vực. Công ty cho biết phạm vi bảo hiểm này sẽ bao gồm “người dùng, SASE PoP toàn cầu của Fortinet và hiệu suất của các ứng dụng SaaS, bao gồm Webex, Office365 và DropBox, để giám sát ứng dụng SaaS và mạng toàn diện”. Nó cũng cho biết giám sát điểm cuối của tích hợp sẽ mang lại khả năng hiển thị trên toàn doanh nghiệp để các nhóm công nghệ thông tin sẽ được trang bị thông tin mà họ có thể sử dụng để giải quyết vấn đề nhanh hơn — tất cả đều nhằm mục tiêu cung cấp trải nghiệm người dùng tốt hơn.
Ấn tượng chung về FortiSASE Trong cuộc họp trực tiếp với tôi, Ramnath Shenai, giám đốc cấp cao về sản phẩm và giải pháp cho SASE tại Fortinet, đã nói với tôi rằng tác nhân mà Fortinet đang sử dụng cho SASE chính là tác nhân được sử dụng cho VPN — FortiClient.
Ông nói: “Khách hàng không có quyền sao chép và thay thế tác nhân hiện tại nếu họ đã sử dụng FortiClient cho VPN”. “Việc chuyển sang FortiSASE là một bước nâng cấp rất dễ dàng vì khách hàng chỉ cần nâng cấp.”
Mặc dù Fortinet đã hoạt động trong ngành WAN hơn một thập kỷ nhưng SD-WAN đã tạo cơ hội chuyển đổi thị trường để công ty giành được thị phần. Lợi thế cạnh tranh đáng kể nhất của nó là khả năng tận dụng tường lửa FortiGate hiện có và cho phép khách hàng triển khai trên SD-WAN và SASE mà không cần nâng cấp phần cứng. Nếu Fortinet có thể phân phối như quảng cáo, nó sẽ đơn giản hóa cuộc sống của hàng nghìn chuyên gia hoạt động bảo mật và CNTT, đồng thời thu hút được sự chú ý trong lĩnh vực Wi-Fi, một lĩnh vực mà nó vẫn chiếm thiểu số.
Dịch vụ thi công mạng LAN (Local Area Network) cho doanh nghiệp là quá trình triển khai hệ thống mạng nội bộ tại một vị trí cụ thể, như trong văn phòng, cơ sở sản xuất, hay trung tâm dữ liệu của doanh nghiệp. Dưới đây là các bước cơ bản trong việc cung cấp dịch vụ thi công mạng LAN cho doanh nghiệp:
Khảo sát yêu cầu: Gặp gỡ và tương tác với doanh nghiệp để hiểu rõ yêu cầu của họ. Điều này bao gồm việc xác định số lượng người dùng, loại ứng dụng, các thiết bị cần kết nối (máy tính, máy in, thiết bị mạng khác), và các yêu cầu về bảo mật.
Khảo sát thi công mạng cho doanh nghiệp
Thiết kế mạng: Dựa trên thông tin khảo sát, thiết kế một hệ thống mạng LAN phù hợp với nhu cầu của doanh nghiệp. Xác định cấu trúc mạng, vị trí các thiết bị (switches, access points), và các đặc điểm kỹ thuật khác.
Giải Pháp tường lửa cho doanh nghiệp SMB
Chọn thiết bị và phần cứng: Dựa trên thiết kế, chọn các thiết bị và phần cứng cần thiết cho mạng LAN, bao gồm các switch, router, access point ( WiFi), cáp mạng, và các thiết bị mạng khác.
Khảo sát thi công mạng cho doanh nghiệp
Cài đặt và cấu hình: Thực hiện cài đặt phần cứng mạng như switch và access point ( WiFi) theo thiết kế. Tiến hành cấu hình các thiết bị để đảm bảo chúng hoạt động theo yêu cầu, bao gồm cài đặt địa chỉ IP, VLAN, bảo mật, và các chức năng khác.
Innovation for Cisco Meraki Solutions
Cài đặt bảo mật: Bảo mật là yếu tố quan trọng trong mạng LAN. Cài đặt các cấu hình bảo mật như mật khẩu truy cập, xác thực người dùng, tường lửa, và mã hóa dữ liệu để đảm bảo tính an toàn của mạng.
SD-WAN Internet Policies (SD-Internet)
Kiểm tra và xác nhận hoạt động: Sau khi cài đặt và cấu hình, thực hiện kiểm tra mạng để đảm bảo mọi thiết bị và kết nối hoạt động đúng cách. Điều này bao gồm kiểm tra khả năng kết nối, hiệu suất mạng và tính ổn định.
Hướng dẫn người dùng: Cung cấp hướng dẫn cho người dùng về cách sử dụng mạng LAN, cách kết nối, truy cập tài nguyên, và giải quyết các vấn đề thông thường.
Duy trì và hỗ trợ: Cung cấp dịch vụ duy trì và hỗ trợ cho mạng LAN, bao gồm việc thực hiện các cập nhật, bản vá bảo mật, và giải quyết các sự cố mạng.
Đào tạo và cập nhật: Đào tạo nhân viên của doanh nghiệp về cách quản lý và duy trì mạng LAN. Cập nhật họ về các thay đổi mới trong công nghệ và cách áp dụng chúng vào mạng.
Kiểm tra mạng thường xuyên: Đảm bảo thực hiện kiểm tra mạng định kỳ để đảm bảo tính ổn định và hiệu suất của hệ thống.
Dịch vụ thi công mạng LAN đòi hỏi sự hiểu biết chuyên sâu về mạng và kỹ thuật mạng, cũng như khả năng tương tác với khách hàng để hiểu rõ nhu cầu và đáp ứng chúng một cách tốt nhất.
Thi công mạng cho doanh nghiệp hoặc tổ chức là một quá trình quan trọng để xây dựng một hệ thống mạng ổn định và hiệu quả phục vụ cho nhu cầu kết nối và truy cập dữ liệu của tổ chức. Dưới đây là một số bước cơ bản để thực hiện việc này:
Xác định yêu cầu và mục tiêu: Đầu tiên, bạn cần hiểu rõ yêu cầu và mục tiêu của doanh nghiệp hoặc tổ chức. Điều này bao gồm việc xác định số lượng người dùng, dịch vụ và ứng dụng cần kết nối, các vùng địa lý khác nhau, và các yêu cầu về bảo mật, khả năng mở rộng, và hiệu suất.
Thiết kế mạng: Dựa trên thông tin thu thập được, bạn cần thiết kế một hệ thống mạng phù hợp. Điều này bao gồm xác định cơ sở hạ tầng phần cứng (switches, routers, access points), cấu trúc mạng (LAN, WAN, VLANs), và cách triển khai các dịch vụ như email, web, và dữ liệu ứng dụng.
Lập kế hoạch cài đặt: Xác định các bước cụ thể để triển khai hệ thống mạng, bao gồm việc cài đặt phần cứng, cấu hình thiết bị mạng, tạo các kết nối và các cài đặt bảo mật cần thiết.
Cài đặt và cấu hình: Thực hiện cài đặt phần cứng mạng như switch, router, access point theo kế hoạch. Tiến hành cấu hình thiết bị để đảm bảo chúng hoạt động theo yêu cầu của tổ chức, bao gồm cài đặt địa chỉ IP, VLANs, bảo mật mạng, và quản lý.
Kiểm tra và kiểm tra lại: Sau khi cài đặt và cấu hình, thực hiện kiểm tra toàn diện để đảm bảo mạng hoạt động đúng cách và đáp ứng các yêu cầu của doanh nghiệp. Kiểm tra cả khả năng truy cập, bảo mật, và hiệu suất.
Triển khai bảo mật: Bảo mật là một phần quan trọng trong việc thi công mạng. Đảm bảo rằng tất cả các thiết bị và kết nối được bảo vệ an toàn, sử dụng các cấu hình bảo mật, tường lửa, mã hóa và các biện pháp bảo vệ khác.
Giải Pháp tường lửa cho doanh nghiệp SMB
Hướng dẫn và đào tạo: Đảm bảo rằng nhân viên của doanh nghiệp hoặc tổ chức hiểu cách sử dụng và quản lý mạng. Cung cấp hướng dẫn và đào tạo cần thiết để họ có thể giải quyết các vấn đề nhỏ và duy trì mạng hàng ngày.
Duy trì và cập nhật: Mạng là một hệ thống sống, cần được duy trì và cập nhật thường xuyên để đảm bảo hiệu suất và bảo mật. Theo dõi tình trạng mạng, thực hiện các bản vá và nâng cấp cần thiết.
Sự mở rộng: Xác định khả năng mở rộng trong tương lai. Hệ thống mạng cần có khả năng mở rộng để đáp ứng nhu cầu tăng của tổ chức khi doanh nghiệp phát triển.
Lưu ý rằng việc thi công mạng là một quá trình phức tạp và cần sự hiểu biết chuyên sâu về mạng và công nghệ liên quan. Nếu bạn không có kỹ năng hoặc kiến thức cần thiết, bạn có thể cần hợp tác với các chuyên gia hoặc công ty cung cấp dịch vụ thi công mạng để đảm bảo quá trình diễn ra một cách suôn sẻ và hiệu quả.
Liên hệ chúng tôi để được tư vấn và triển khai thi công mạng LAN cho doanh nghiệp bạn:
Văn Phòng TP. Hồ Chí Minh: 63/10 Đường Số 6, Phường Linh Tây, Thành Phố Thủ Đức, TP. Hồ Chí Minh.
Văn Phòng Hà Nội: Số nhà 6 Khu liền kề Học Viện Quốc Phòng, Phường Xuân La, Quận Tây Hồ, Hà Nội.
Văn Phòng Đà Nẵng: 256 Trường Chinh, Phường Hoà An, Quận Cẩm Lệ, Thành phố Đà Nẵng.
BẢNG GIÁ THAM KHẢO DỊCH VỤ THI CÔNG MẠNG LAN CHO DOANH NGHIỆP, TỔ CHỨC
STT
Đơn giá nhân công lắp đặt/ Labor Fee
ĐVT
Đơn giá/ Price
1
Thi công mạng LAN không đi ống ghen/ nẹp/ ruột gà
Node
50K đến 100K
2
Thi công mạng LAN đi ống ghen / nẹp/ ruột gà
Node
150K đến 200K
3
Thi công mạng LAN có ống ghen, đục trần, đục xuyên tường
Node
160K đến 250K
4
Thi công mạng LAN cho phân xưởng, tòa nhà, khu công nghiệp
Node
240K đến 350k
5
Thi công mạng LAN ngoài trời, đi trên cao
Node
250K đến 450k
6
Đi cáp quang trong nhà, ngoài trời, xí nghiệp, phân xưởng …
Node
250k đến 450k
7
Lắp đặt điện + mạng + điện thoại hoàn thiện (làm mới S<20m2)
Room
1,500,000
8
Lắp đặt điện dán dây + mạng + điện thoại hoàn thiện (mới) <= 50m2
Room
2,500,000
BẢNG GIÁ THAM KHẢO DỊCH VỤ IT DOANH NGHIỆP, IT SUPPORT
STT
Đơn giá nhân công lắp đặt/ Labor Fee
ĐVT
Đơn giá/ Price
1
Cài Windows 10, 11, Office, Phần mềm
PC/ Laptop
150K đến 280K
2
Cài phần mềm từ xa, online
PC/ Laptop
100K đến 280K
3
Khắc phục, sửa chữa mạng, internet, WiFi
Lần
160K đến 480K
4
Thi công camera trọn gói 2 Camera 2MP Full HD WiFi + Thiết bị
2 Camera
2250K + VAT
5
Thi công camera trọn gói 4 Camera 2MP Full HD WiFi + Thiết bị
4 Camera
3250K + VAT
6
Thi công camera trọn gói 6 Camera 2MP Full HD WiFi + Thiết bị
6 Camera
4250K + VAT
7
Lắp đặt WiFi Router cân tải cho cá nhân, tổ chức, doanh nghiệp
1 WiFi Router
1250k + VAT
8
Lắp đặt WiFi Router cân tải cho cá nhân, tổ chức, doanh nghiệp
2 WiFi Router
2250k + VAT
* Ghi chú:
Báo giá trên dự trên quy ước kỹ thuật chung. Với mỗi đơn hàng thực tế, sẽ có sự điều chỉnh về giá cho từ khách hàng cụ thể và từng gói thi công cụ thể.
Giá chưa bao gồm chương trình khuyến mãi mới nhất.
Báo giá trên chưa bao gồm vật tư.
Vật tư sẽ do chủ đầu tư cung cấp hoặc yêu cầu được cung cấp (nếu cần).
 THIẾT BỊ TƯỜNG LỬA
 THIẾT BỊ ROUTER – SWITCH
 THIẾT BỊ WI-FI
 THIẾT BỊ SERVER
 GIÁM SÁT AI CHO DOANH NGHIỆP TỔ CHỨC