Category Archives: Dự án

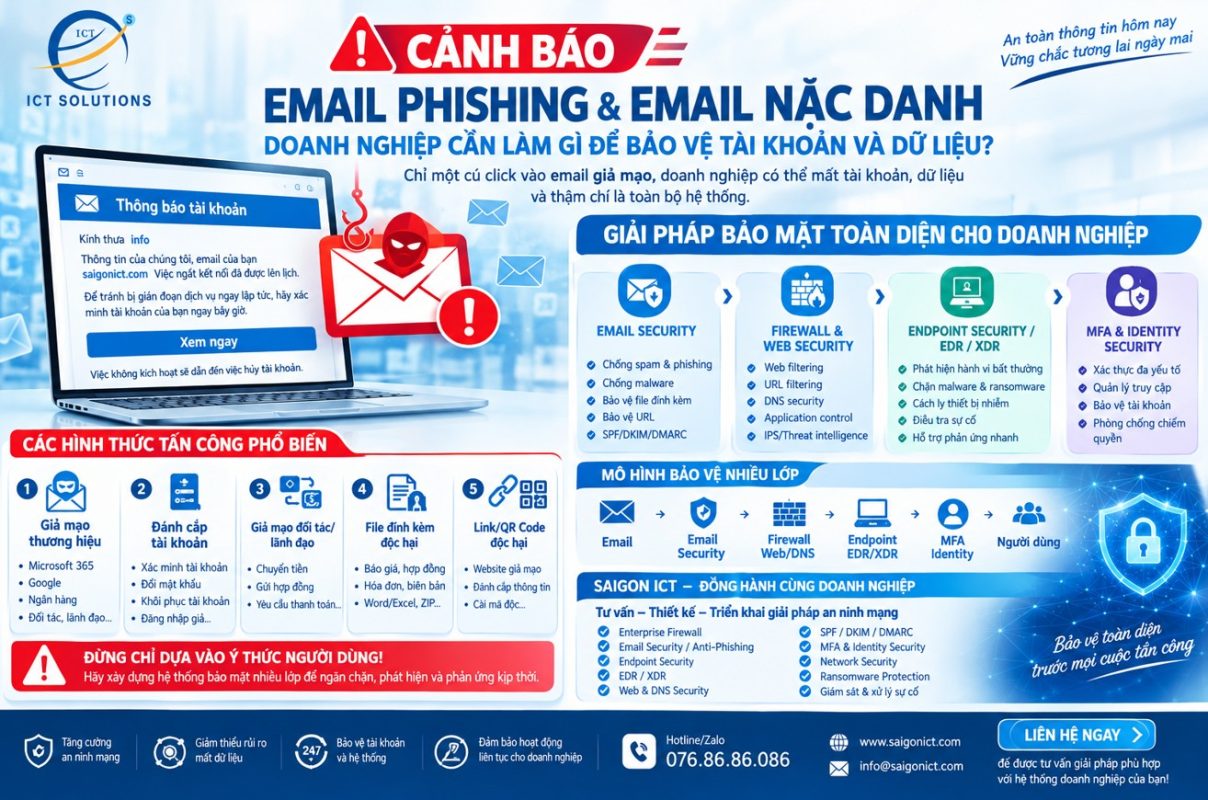
Email Phishing và Email Nặc Danh: Doanh Nghiệp Cần Làm Gì Để Bảo Vệ Tài Khoản Và Dữ Liệu?
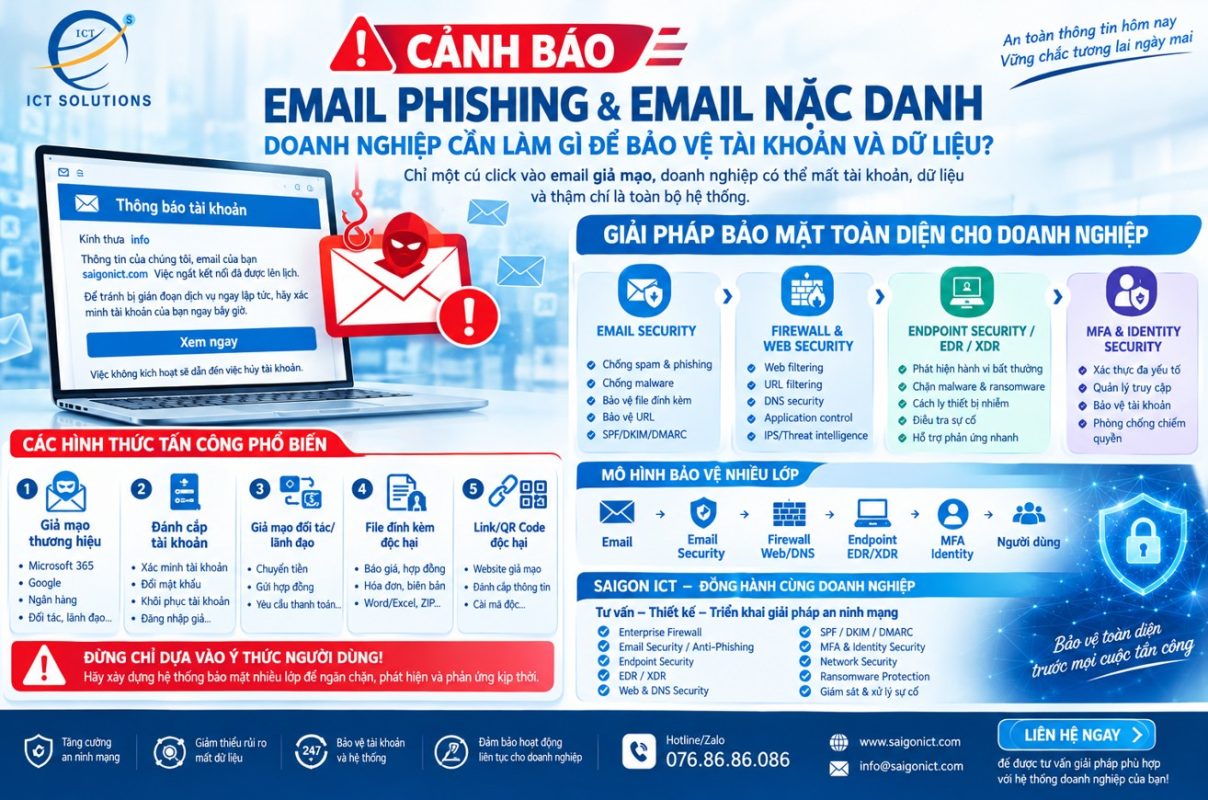
Email nặc danh - Kẻ tấn công mạng thầm lặng không báo trước

Email Phishing và Email Nặc Danh: Doanh Nghiệp Cần Làm Gì Để Bảo Vệ Tài Khoản Và Dữ Liệu?


🚨 Email nặc danh, email giả mạo – mối nguy ngày càng lớn đối với doanh nghiệp

Một email với tiêu đề:

“Thông báo tài khoản”
“Tài khoản sắp bị khóa”
“Vui lòng xác minh ngay”
“Email sẽ bị ngắt kết nối”

có thể trông hoàn toàn bình thường.

Nhưng chỉ một cú click vào đường link giả mạo, người dùng có thể vô tình cung cấp tài khoản, mật khẩu, mã xác thực hoặc thông tin doanh nghiệp cho kẻ tấn công.

Đáng chú ý, các cuộc tấn công phishing hiện nay không chỉ nhắm đến cá nhân mà ngày càng tập trung vào doanh nghiệp, tổ chức, phòng kế toán, nhân sự, quản trị hệ thống và lãnh đạo.


Email phishing thường tấn công như thế nào?

Phishing là hình thức tấn công sử dụng kỹ thuật giả mạo và thao túng tâm lý để khiến nạn nhân thực hiện một hành động có lợi cho kẻ tấn công.

Một email phishing có thể giả danh:

  • Microsoft 365
  • Google Workspace
  • Ngân hàng
  • Nhà cung cấp dịch vụ
  • Đối tác
  • Bộ phận IT
  • Bộ phận kế toán
  • Ban giám đốc
  • Cơ quan/tổ chức
  • Các nền tảng SaaS mà doanh nghiệp đang sử dụng

Nội dung thường tạo cảm giác khẩn cấp:

“Tài khoản của bạn sẽ bị vô hiệu hóa.”

“Bạn cần xác minh danh tính ngay.”

“Mật khẩu của bạn đã hết hạn.”

“Hóa đơn mới đang chờ thanh toán.”

“Vui lòng mở file đính kèm.”

Mục tiêu là khiến người dùng không có thời gian suy nghĩ và click ngay vào liên kết.


🔴 5 hình thức email tấn công doanh nghiệp thường gặp

1. Email giả mạo thương hiệu

Kẻ tấn công sử dụng tên hiển thị gần giống với các thương hiệu quen thuộc.

Ví dụ:

Microsoft Support
Security Team
IT Administrator

nhưng địa chỉ email thực tế lại đến từ một domain hoàn toàn khác.


2. Email đánh cắp tài khoản

Email yêu cầu người dùng đăng nhập để:

  • Xác minh tài khoản
  • Đổi mật khẩu
  • Khôi phục tài khoản
  • Xác nhận đăng nhập
  • Xác nhận quyền truy cập

Link có thể dẫn tới một website đăng nhập giả được thiết kế rất giống website thật.

Nếu người dùng nhập username và password, thông tin có thể lập tức rơi vào tay kẻ tấn công.


3. Email giả mạo đối tác hoặc lãnh đạo

Đây là dạng đặc biệt nguy hiểm đối với doanh nghiệp.

Ví dụ:

“Anh/chị chuyển tiền vào tài khoản mới này giúp em.”

hoặc:

“Gửi ngay hợp đồng và báo giá của khách hàng X.”

Kẻ tấn công có thể sử dụng tài khoản email đã bị chiếm quyền để tiếp tục lừa đảo những người khác trong doanh nghiệp.


4. Email chứa file độc hại

Email có thể đính kèm các file được ngụy trang dưới dạng:

📎 Báo giá
📎 Hợp đồng
📎 Hóa đơn
📎 Biên bản
📎 Hồ sơ khách hàng
📎 Tài liệu Word/Excel
📎 File ZIP

Nếu file chứa mã độc và được thực thi, thiết bị có thể trở thành điểm khởi đầu cho một cuộc tấn công Malware hoặc Ransomware.


5. Email chứa đường link hoặc QR Code độc hại

Không phải cứ nhìn thấy một QR Code là an toàn.

Kẻ tấn công có thể sử dụng QR Code để đưa người dùng đến website giả mạo.

Đặc biệt, việc kiểm tra URL trên điện thoại thường khó hơn so với máy tính.


🛡️ Chỉ đào tạo người dùng là chưa đủ

Một trong những sai lầm phổ biến của doanh nghiệp là chỉ nhắc nhân viên:

“Không được click email lạ.”

Nhưng trong thực tế, phishing ngày càng tinh vi.

Doanh nghiệp nên xây dựng mô hình bảo mật nhiều lớp.

🔵 Lớp 1 – Email Security

Hệ thống Email Security giúp phát hiện và kiểm soát:

  • Spam
  • Phishing
  • Malware
  • Email giả mạo
  • URL nguy hiểm
  • File đính kèm đáng ngờ
  • Domain có dấu hiệu nguy hiểm

Đồng thời doanh nghiệp nên triển khai:

SPF + DKIM + DMARC

để tăng khả năng xác thực email và hạn chế tình trạng giả mạo domain doanh nghiệp.


🔵 Lớp 2 – Firewall & Web Security

Nếu email phishing lọt qua lớp email và người dùng click vào link, Firewall tiếp tục đóng vai trò bảo vệ.

Firewall có thể kết hợp các cơ chế như:

  • Web Filtering
  • URL Filtering
  • DNS Security
  • Application Control
  • Malware Protection
  • Botnet Protection
  • Threat Intelligence
  • IPS/Intrusion Prevention

Mục tiêu:

Ngăn thiết bị truy cập vào website, IP hoặc dịch vụ có dấu hiệu độc hại.


🔵 Lớp 3 – Endpoint Security / EDR

Đây là lớp bảo vệ rất quan trọng.

Trong trường hợp người dùng đã tải file hoặc chạy một chương trình đáng ngờ, Endpoint Security/EDR có thể giúp:

✅ Phát hiện hành vi bất thường
✅ Phát hiện Malware
✅ Phát hiện Ransomware
✅ Theo dõi tiến trình đáng ngờ
✅ Chặn hành vi nguy hiểm
✅ Cách ly endpoint
✅ Điều tra sự cố
✅ Hỗ trợ phản ứng khi có tấn công

Điều này giúp doanh nghiệp không chỉ ngăn chặn trước khi bị tấn công, mà còn có khả năng phát hiện và phản ứng khi sự cố đã xảy ra.


🔐 Mô hình bảo mật Email – Firewall – Endpoint

Doanh nghiệp có thể xây dựng mô hình:

EMAIL

⬇️

EMAIL SECURITY

⬇️

FIREWALL / WEB SECURITY / DNS SECURITY

⬇️

ENDPOINT SECURITY / EDR / XDR

⬇️

MFA + IDENTITY SECURITY

⬇️

USER AWARENESS

Đây là tư duy Defense in Depth – phòng thủ nhiều lớp.

Nếu một lớp bị vượt qua, lớp tiếp theo vẫn có cơ hội phát hiện và ngăn chặn cuộc tấn công.


🚨 Khi nhận email đáng ngờ, người dùng nên làm gì?

Hãy áp dụng nguyên tắc:

DỪNG → KIỂM TRA → XÁC MINH → SAU ĐÓ MỚI CLICK

Kiểm tra:

🔎 Địa chỉ email người gửi
🔎 Domain gửi email
🔎 Link thực tế
🔎 Nội dung email
🔎 File đính kèm
🔎 Yêu cầu đăng nhập
🔎 Yêu cầu chuyển tiền
🔎 Yêu cầu cung cấp thông tin mật khẩu

Không nhập username/password vào website nếu chưa xác minh được nguồn gốc.

Nếu email yêu cầu chuyển tiền hoặc thay đổi thông tin thanh toán, doanh nghiệp nên xác minh qua một kênh liên lạc khác thay vì chỉ trả lời email.


🏢 SAIGON ICT – GIẢI PHÁP BẢO MẬT TOÀN DIỆN CHO DOANH NGHIỆP

SAIGON ICT cung cấp giải pháp tư vấn, thiết kế và triển khai hệ thống an ninh mạng nhiều lớp, giúp doanh nghiệp tăng khả năng phòng chống phishing, malware, ransomware và các cuộc tấn công qua Internet.

Giải pháp triển khai:

🛡️ Enterprise Firewall

🛡️ Email Security / Anti-Phishing

🛡️ Endpoint Security

🛡️ EDR / XDR

🛡️ Web & DNS Security

🛡️ SPF / DKIM / DMARC

🛡️ MFA & Identity Security

🛡️ Network Security

🛡️ Ransomware Protection

🛡️ Giám sát và xử lý sự cố an ninh mạng

🎯 Mục tiêu

Không chỉ ngăn email độc hại – mà bảo vệ toàn bộ chuỗi tấn công từ Email → Internet → Network → Endpoint → Data.


📞 Doanh nghiệp của bạn đã có lớp bảo vệ này chưa?

Nếu doanh nghiệp đang sử dụng Microsoft 365, Google Workspace, hệ thống email riêng, Firewall hoặc hàng chục/hàng trăm máy tính, hãy kiểm tra lại hệ thống bảo mật email và endpoint ngay hôm nay.

SAIGON ICT CO., LTD
Tư vấn – Triển khai Hạ tầng CNTT & An ninh mạng

🌐 www.saigonict.com
📧 info@saigonict.com
📞 Hotline/Zalo: 076.86.86.086

👉 Liên hệ SAIGON ICT để được tư vấn mô hình Email Security + Firewall + Endpoint phù hợp với hệ thống doanh nghiệp.

Đừng chờ đến khi một nhân viên click vào email phishing mới bắt đầu quan tâm đến an ninh mạng.

🚨 CẢNH BÁO TẤN CÔNG QUA EMAIL NẶC DANH & GIẢ DANH HỆ THỐNG DOANH NGHIỆP 🚨

CẢNH BÁO TẤN CÔNG QUA EMAIL NẶC DANH & GIẢ DANH

🚨 CẢNH BÁO TẤN CÔNG QUA EMAIL NẶC DANH & GIẢ DANH HỆ THỐNG DOANH NGHIỆP 🚨

📧 Một email trông giống email nội bộ chưa chắc là email thật!

Trong các cuộc tấn công Phishing, Email Spoofing và Business Email Compromise (BEC), hacker có thể tạo email với nội dung, tên người gửi và giao diện rất giống hệ thống email doanh nghiệp để đánh lừa nhân viên.

🔴 1. Email nặc danh – mối nguy khó nhận biết

Kẻ tấn công có thể gửi email từ những địa chỉ không rõ nguồn gốc, sử dụng tên hiển thị giống:
👉 IT Admin
👉 Phòng Kế toán
👉 Ban Giám đốc
👉 Đối tác / Nhà cung cấp
👉 Bộ phận Microsoft 365 / Google Workspace

Mục tiêu thường là yêu cầu người dùng mở file đính kèm, truy cập liên kết, cung cấp tài khoản hoặc thực hiện chuyển tiền.

🔴 2. Email giả danh hệ thống doanh nghiệp

Đây là hình thức nguy hiểm hơn khi hacker cố gắng làm cho email giả trông giống email hợp pháp của doanh nghiệp.

Ví dụ:

📩 “IT Department” → yêu cầu xác nhận tài khoản
📩 “Microsoft 365” → yêu cầu đăng nhập lại vì tài khoản sắp hết hạn
📩 “CEO/Director” → yêu cầu chuyển tiền hoặc gửi dữ liệu
📩 “Nhà cung cấp” → thông báo thay đổi tài khoản ngân hàng
📩 “HR” → gửi file lương, thưởng hoặc hồ sơ nhân sự

⚠️ Chỉ một cú click cũng có thể dẫn đến:
🔻 Đánh cắp tài khoản email
🔻 Lộ mật khẩu và thông tin doanh nghiệp
🔻 Cài đặt mã độc/Ransomware
🔻 Chiếm quyền truy cập Microsoft 365
🔻 Đánh cắp dữ liệu
🔻 Gian lận hóa đơn và chuyển tiền

🛡️ DOANH NGHIỆP CẦN BẢO VỆ EMAIL NHƯ THẾ NÀO?

✅ Triển khai Email Security / Anti-Phishing
✅ Kiểm tra SPF – DKIM – DMARC để hạn chế email giả mạo domain
✅ Sử dụng MFA cho tài khoản email
✅ Phân tích URL và file đính kèm trước khi đến người dùng
✅ Phát hiện hành vi Email Spoofing & Business Email Compromise
✅ Thiết lập cảnh báo khi phát hiện đăng nhập bất thường
✅ Đào tạo nhân viên nhận biết phishing và email đáng ngờ
✅ Xây dựng chính sách xác minh độc lập đối với các yêu cầu chuyển tiền/thay đổi tài khoản ngân hàng

💡 Đừng chỉ kiểm tra tên người gửi. Hãy kiểm tra cả địa chỉ email, domain, liên kết, file đính kèm và ngữ cảnh của yêu cầu.

🔐 Email Security là lớp phòng thủ quan trọng giúp doanh nghiệp giảm nguy cơ bị đánh cắp tài khoản, dữ liệu và tài sản.

📩 SAIGON ICT – Tư vấn & triển khai giải pháp An toàn thông tin cho doanh nghiệp

🌐 www.saigonict.com
🌐 www.shopict.com.vn
🌐 www.tuonglua.com.vn
📞 Hotline/Zalo: 076.86.86.086
📧 info@saigonict.com

A10 AI Firewall – Giải Pháp Bảo Mật AI & LLM Thế Hệ Mới Cho Doanh Nghiệp

A10 AI Firewall – Giải Pháp Bảo Mật AI & LLM Thế Hệ Mới

A10 AI Firewall – Giải Pháp Bảo Mật AI & LLM Thế Hệ Mới Cho Doanh Nghiệp

A10 AI Firewall – Bảo vệ ứng dụng AI trước các mối đe dọa AI-Native

Sự bùng nổ của Generative AI và các mô hình ngôn ngữ lớn (LLM) như ChatGPT, Claude, Gemini hay các mô hình AI nội bộ đang mở ra nhiều cơ hội cho doanh nghiệp. Tuy nhiên, AI cũng tạo ra một lớp rủi ro hoàn toàn mới mà các tường lửa truyền thống, IPS hay WAF khó có thể phát hiện.

A10 AI Firewall là giải pháp bảo mật AI thế hệ mới (AI Guardrails), được phát triển nhằm giám sát, phân tích và ngăn chặn các cuộc tấn công nhắm trực tiếp vào hệ thống AI và LLM theo thời gian thực, giúp doanh nghiệp triển khai AI một cách an toàn, tuân thủ và hiệu quả.


Vì sao doanh nghiệp cần AI Firewall?

Các ứng dụng AI không chỉ xử lý dữ liệu thông thường mà còn hiểu và phản hồi bằng ngôn ngữ tự nhiên. Điều này khiến chúng dễ bị khai thác thông qua các kỹ thuật như:

  • Prompt Injection
  • Jailbreak Prompt
  • Data Leakage
  • Sensitive Information Disclosure
  • Unauthorized Access
  • Model Abuse
  • Shadow AI
  • AI API Exploitation

Đây đều là những rủi ro nằm trong OWASP Top 10 dành cho LLM, và hầu như không thể phát hiện chỉ bằng các giải pháp bảo mật truyền thống.


Những tính năng nổi bật của A10 AI Firewall

1. Ngăn chặn Prompt Injection

A10 AI Firewall phân tích nội dung ngữ nghĩa (Semantic Analysis) thay vì chỉ kiểm tra mẫu dữ liệu.

Giải pháp có khả năng:

  • Phát hiện Prompt Injection
  • Chặn Jailbreak Prompt
  • Ngăn AI thực hiện các yêu cầu độc hại
  • Bảo vệ LLM khỏi việc bị thao túng

2. Bảo vệ dữ liệu nhạy cảm

AI Firewall giúp ngăn chặn việc AI vô tình tiết lộ:

  • Thông tin khách hàng
  • Dữ liệu tài chính
  • Mã nguồn
  • Tài liệu nội bộ
  • Thông tin bí mật doanh nghiệp

Nhờ đó doanh nghiệp giảm thiểu nguy cơ rò rỉ dữ liệu khi sử dụng AI.


3. Chính sách AI Guardrails linh hoạt

Doanh nghiệp có thể tự xây dựng các chính sách:

  • Kiểm soát Prompt
  • Giới hạn nội dung AI được phép trả lời
  • Chặn từ khóa nhạy cảm
  • Tuân thủ quy định nội bộ
  • Đáp ứng yêu cầu pháp lý và tiêu chuẩn bảo mật

4. Hỗ trợ OWASP LLM Top 10

A10 AI Firewall được thiết kế để giảm thiểu các rủi ro bảo mật theo hướng dẫn của OWASP LLM Top 10, giúp doanh nghiệp triển khai AI an toàn hơn và giảm thiểu nguy cơ bị khai thác.


5. Kiến trúc hiệu năng cao

Giải pháp được xây dựng với kiến trúc tối ưu cho môi trường AI:

  • GPU-aware Architecture
  • Low Latency
  • Large Context Awareness
  • High Throughput
  • Khả năng mở rộng lớn

Điều này giúp AI Firewall hoạt động gần như không ảnh hưởng đến tốc độ phản hồi của hệ thống AI.


6. Triển khai linh hoạt

A10 AI Firewall hỗ trợ nhiều mô hình triển khai:

  • On-Premise
  • Private Cloud
  • Public Cloud
  • Kubernetes
  • Hybrid Cloud

Dễ dàng tích hợp với các nền tảng AI hiện đại mà không làm thay đổi kiến trúc hiện có.


Lợi ích khi triển khai A10 AI Firewall

✔ Bảo vệ ChatGPT Enterprise và các ứng dụng AI nội bộ

✔ Ngăn chặn Prompt Injection

✔ Phòng chống rò rỉ dữ liệu AI

✔ Kiểm soát việc sử dụng AI trong doanh nghiệp

✔ Tuân thủ các yêu cầu bảo mật và quy định

✔ Giám sát toàn bộ lưu lượng AI theo thời gian thực

✔ Bảo vệ API AI và LLM

✔ Giảm thiểu rủi ro từ Shadow AI

✔ Dễ dàng mở rộng khi doanh nghiệp phát triển


Đối tượng phù hợp

A10 AI Firewall là lựa chọn phù hợp cho:

  • Doanh nghiệp sử dụng ChatGPT Enterprise
  • Ngân hàng
  • Tài chính
  • Bảo hiểm
  • Chính phủ
  • Y tế
  • Giáo dục
  • Viễn thông
  • Trung tâm dữ liệu
  • Doanh nghiệp phát triển AI nội bộ
  • Nhà cung cấp dịch vụ AI

Vì sao nên chọn A10 AI Firewall?

Khác với Firewall truyền thống chỉ kiểm soát lưu lượng mạng, A10 AI Firewall tập trung vào lớp ngữ nghĩa của các cuộc hội thoại AI, giúp phát hiện và ngăn chặn các mối đe dọa mà tường lửa thông thường không thể nhận biết. Giải pháp cung cấp cơ chế guardrails, kiểm soát chính sách, bảo vệ dữ liệu và đảm bảo AI vận hành an toàn trong doanh nghiệp.


SAIGON ICT – Đối tác tư vấn giải pháp A10 Networks tại Việt Nam

SAIGON ICT cung cấp các giải pháp A10 Networks dành cho doanh nghiệp:

  • A10 AI Firewall
  • A10 Thunder ADC
  • A10 DDoS Protection
  • A10 CGNAT
  • A10 SSL Insight
  • A10 Web Application Security
  • Giải pháp AI Security & LLM Security

Đội ngũ kỹ sư giàu kinh nghiệm sẽ tư vấn, triển khai và hỗ trợ doanh nghiệp xây dựng hạ tầng AI an toàn, hiệu năng cao và đáp ứng yêu cầu bảo mật hiện đại.


Liên hệ tư vấn

SAIGON ICT SOLUTIONS

📍 Website: www.tuonglua.com.vn

🌐 Website: www.saigonict.com

☎ Hotline/Zalo: 076 86 86 086

📧 Email: info@saigonict.com

Giải pháp Palo Alto Networks – Nền tảng bảo mật AI-Native toàn diện cho doanh nghiệp hiện đại

Giải pháp Palo Alto Networks – Nền tảng bảo mật AI-Native

Giải pháp Palo Alto Networks – Nền tảng bảo mật AI-Native toàn diện cho doanh nghiệp hiện đại

Palo Alto Networks – Bảo mật doanh nghiệp trong kỷ nguyên AI

Trong thời đại chuyển đổi số, doanh nghiệp không chỉ đối mặt với các cuộc tấn công mạng truyền thống mà còn phải chống lại ransomware, phishing, zero-day, insider threat và các mối đe dọa sử dụng AI. Vì vậy, việc triển khai một nền tảng bảo mật hợp nhất đang trở thành xu hướng tất yếu.

Palo Alto Networks là một trong những tập đoàn an ninh mạng hàng đầu thế giới, cung cấp hệ sinh thái bảo mật AI-Driven giúp doanh nghiệp bảo vệ toàn bộ hạ tầng CNTT từ mạng nội bộ, người dùng, thiết bị đầu cuối, điện toán đám mây đến các ứng dụng AI.

Vì sao doanh nghiệp nên lựa chọn Palo Alto Networks?

Không giống những hệ thống bảo mật truyền thống hoạt động rời rạc, Palo Alto Networks xây dựng kiến trúc bảo mật hợp nhất (Unified Security Platform), giúp doanh nghiệp:

  • Đồng bộ chính sách bảo mật trên toàn hệ thống.
  • Quản lý tập trung chỉ trên một nền tảng.
  • Giảm chi phí đầu tư và vận hành.
  • Phát hiện và ngăn chặn tấn công theo thời gian thực.
  • Tăng khả năng quan sát toàn bộ hạ tầng CNTT.
  • Tự động hóa điều tra và phản ứng sự cố bằng AI.
  • Xây dựng mô hình bảo mật Zero Trust hiện đại.

Ba nền tảng cốt lõi của Palo Alto Networks

1. Network Security Platform

Đây là lớp bảo vệ đầu tiên giúp kiểm soát:

  • Ứng dụng (Application)
  • Người dùng (User)
  • Nội dung (Content)
  • Lưu lượng mạng

Doanh nghiệp có thể kiểm soát toàn bộ lưu lượng thay vì chỉ dựa trên Port hoặc Protocol như các Firewall truyền thống.

2. Security Operations Platform

Nền tảng SOC thế hệ mới tích hợp:

  • AI Automation
  • SIEM
  • SOAR
  • XDR
  • Threat Intelligence
  • Behavioral Analytics

Giúp doanh nghiệp:

  • Giảm thời gian phát hiện sự cố.
  • Tự động điều tra.
  • Giảm False Positive.
  • Tăng hiệu quả vận hành SOC.

3. Identity Security Platform

Bảo vệ danh tính người dùng và quyền truy cập theo mô hình Zero Trust.

Giải pháp giúp kiểm soát:

  • User Identity
  • Machine Identity
  • Privileged Access
  • Authentication

Các giải pháp nổi bật của Palo Alto Networks

Palo Alto Next-Generation Firewall (NGFW)

Firewall thế hệ mới của Palo Alto mang đến khả năng:

  • Kiểm soát ứng dụng bằng App-ID.
  • Phân loại người dùng.
  • URL Filtering.
  • DNS Security.
  • Threat Prevention.
  • WildFire Sandbox.
  • Machine Learning Detection.

Nhờ kiến trúc Single-Pass Architecture (SP3), mỗi gói tin chỉ cần phân tích một lần nhưng vẫn kích hoạt đầy đủ các lớp bảo mật, giúp duy trì hiệu năng ngay cả khi bật toàn bộ tính năng bảo vệ.

Prisma Access (SASE)

Đây là giải pháp Secure Access Service Edge dành cho doanh nghiệp có:

  • Chi nhánh phân tán.
  • Người dùng làm việc từ xa.
  • Hybrid Work.
  • Cloud Application.

Lợi ích:

  • Truy cập an toàn mọi nơi.
  • Thay thế VPN truyền thống.
  • Đồng bộ chính sách bảo mật.
  • Hoàn thiện mô hình Zero Trust Network Access (ZTNA).
  • Tối ưu trải nghiệm người dùng.

Cortex XDR

Giải pháp Extended Detection & Response giúp kết nối dữ liệu từ:

  • Endpoint
  • Network
  • Cloud
  • Identity

Từ đó xây dựng toàn cảnh cuộc tấn công, phát hiện các hành vi bất thường bằng AI/ML và hỗ trợ doanh nghiệp phản ứng nhanh hơn trước các mối đe dọa.

Cortex XSIAM

Đây là nền tảng SOC tự động thế hệ mới tích hợp:

  • SIEM
  • SOAR
  • XDR
  • ASM
  • Threat Intelligence
  • AI Automation

Cortex XSIAM giúp:

  • Tự động hóa toàn bộ quy trình SOC.
  • Giảm tải cho chuyên gia bảo mật.
  • Rút ngắn thời gian xử lý sự cố.
  • Phân tích dữ liệu ở quy mô lớn.

Cortex Cloud

Giải pháp CNAPP bảo vệ toàn bộ môi trường Cloud:

  • AWS
  • Microsoft Azure
  • Google Cloud

Bao gồm:

  • Cloud Security
  • Container Security
  • Runtime Protection
  • DevSecOps
  • Compliance
  • Multi Cloud Security

Prisma AIRS

Trong thời đại AI phát triển mạnh, Prisma AIRS giúp bảo vệ:

  • AI Applications
  • LLM (Large Language Models)
  • Prompt Injection
  • Sensitive Data
  • AI Runtime
  • AI Governance

Đây là lớp bảo mật quan trọng dành cho các doanh nghiệp đang triển khai AI vào hoạt động kinh doanh.

Công nghệ AI giúp Palo Alto khác biệt

Palo Alto Networks tích hợp AI và Machine Learning xuyên suốt hệ sinh thái bảo mật.

Nền tảng sử dụng:

  • Precision AI
  • Behavioral Analytics
  • Advanced Threat Prevention
  • DNS Security
  • WildFire Sandboxing
  • Threat Intelligence toàn cầu

Nhờ đó có thể:

  • Phát hiện Zero-Day Attack.
  • Ngăn chặn Ransomware.
  • Chống Malware.
  • Phát hiện Fileless Attack.
  • Giảm False Positive.
  • Tự động phản ứng sự cố.

Lợi ích khi triển khai Palo Alto Networks cho doanh nghiệp

✔ Bảo vệ toàn diện từ Network, Endpoint đến Cloud.

✔ Áp dụng kiến trúc Zero Trust hiện đại.

✔ Hợp nhất nhiều giải pháp bảo mật trên một nền tảng.

✔ Tự động hóa vận hành SOC bằng AI.

✔ Giảm chi phí đầu tư nhiều hệ thống riêng lẻ.

✔ Dễ dàng mở rộng theo nhu cầu doanh nghiệp.

✔ Phù hợp cho SMB, Enterprise, Datacenter, Government và tổ chức tài chính.

SAIGON ICT – Đối tác triển khai giải pháp Palo Alto Networks tại Việt Nam

SAIGON ICT cung cấp dịch vụ tư vấn, triển khai và tối ưu các giải pháp Palo Alto Networks cho doanh nghiệp:

  • Palo Alto Next-Generation Firewall (NGFW)
  • Prisma Access (SASE)
  • Cortex XDR
  • Cortex XSIAM
  • Cortex Cloud
  • Prisma AIRS
  • Zero Trust Security
  • Security Operations Center (SOC)
Giải pháp Palo Alto Networks – Nền tảng bảo mật AI-Native toàn diện cho doanh nghiệp hiện đại

Đội ngũ kỹ sư giàu kinh nghiệm sẽ giúp doanh nghiệp xây dựng kiến trúc bảo mật hiện đại, tối ưu chi phí đầu tư và sẵn sàng đối phó với các mối đe dọa an ninh mạng ngày càng tinh vi

ASUSTOR NAS kết hợp Adobe Creative Cloud – Giải pháp lưu trữ cho Designer & Video Editor

ASUSTOR NAS cho Adobe Creative Cloud

ASUSTOR NAS kết hợp Adobe Creative Cloud – Giải pháp lưu trữ cho Designer & Video Editor

ASUSTOR NAS kết hợp Adobe Creative Cloud – Giải pháp lưu trữ tối ưu cho Designer, Photographer và Video Editor

ASUSTOR NAS – Đồng hành cùng Adobe Creative Cloud để nâng cao hiệu suất sáng tạo

Trong thời đại nội dung số bùng nổ, các nhà thiết kế đồ họa, nhiếp ảnh gia, biên tập video và Content Creator luôn phải làm việc với những dự án có dung lượng lớn trên Adobe Photoshop, Lightroom, Illustrator, Premiere Pro, After Effects, InDesign và nhiều ứng dụng khác trong hệ sinh thái Adobe Creative Cloud.

Tuy nhiên, việc lưu trữ trên ổ cứng cá nhân hoặc dịch vụ Cloud truyền thống thường gặp các vấn đề như:

  • Dung lượng giới hạn
  • Tốc độ truy xuất chậm
  • Khó chia sẻ dữ liệu cho nhóm
  • Nguy cơ mất dữ liệu khi ổ cứng hỏng hoặc bị ransomware
  • Chi phí lưu trữ Cloud tăng theo thời gian

Đó là lý do ASUSTOR NAS trở thành giải pháp lưu trữ chuyên nghiệp dành cho các cá nhân và doanh nghiệp sáng tạo nội dung.


Vì sao ASUSTOR NAS là lựa chọn hoàn hảo cho Adobe Creative Cloud?

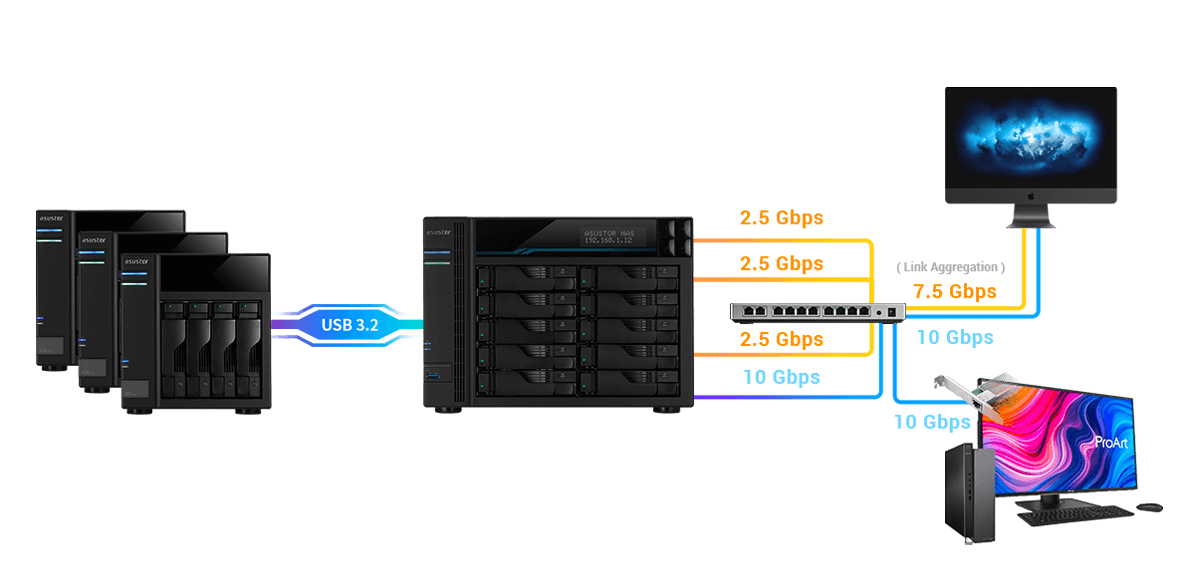
1. Hiệu suất cao cho các dự án Adobe dung lượng lớn

ASUSTOR trang bị:

  • Cổng mạng 2.5GbE và 10GbE
  • CPU Intel hiệu năng cao
  • Hỗ trợ SSD Cache
  • RAID tốc độ cao

Giúp mở file Photoshop, Lightroom Catalog, Premiere Project hoặc After Effects nhanh chóng, giảm đáng kể thời gian chờ khi làm việc với video 4K/8K và hàng nghìn hình ảnh RAW. Các dòng NAS hiệu năng cao của ASUSTOR được thiết kế để đáp ứng nhu cầu lưu trữ và xử lý dữ liệu lớn của người sáng tạo nội dung.


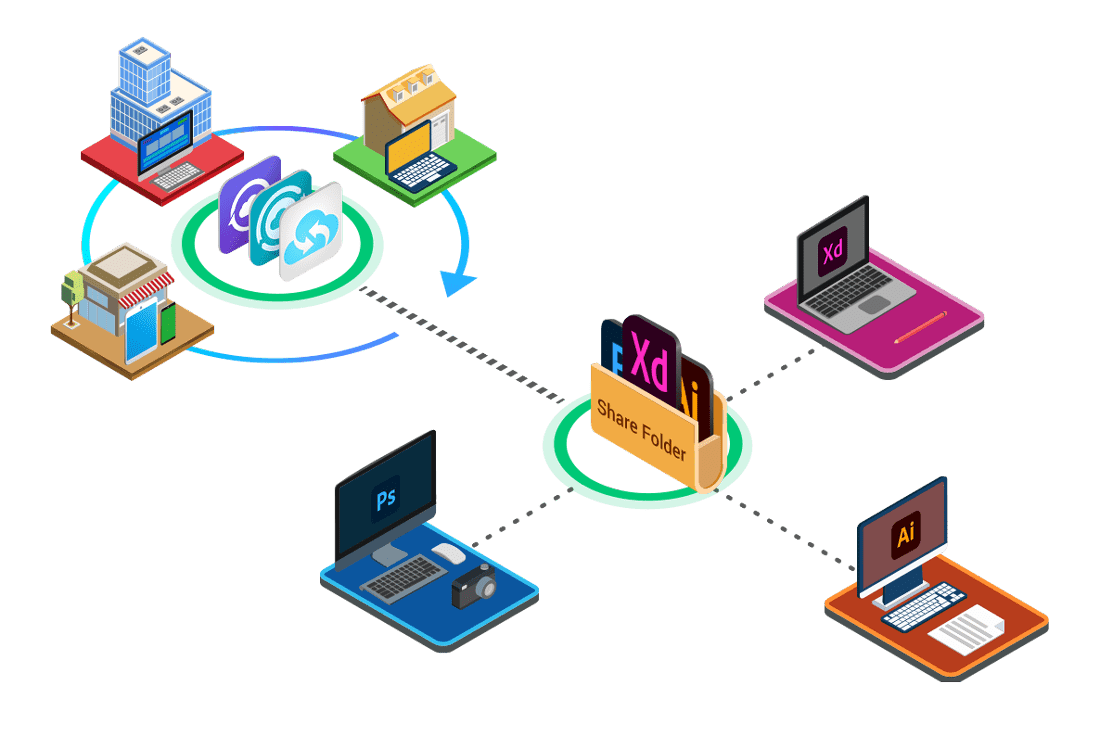
2. Đồng bộ Adobe Creative Cloud an toàn

ASUSTOR hỗ trợ:

  • EZ Sync
  • Shared Folder
  • DataSync Center
  • Đồng bộ giữa PC và NAS

Nhờ đó, toàn bộ dữ liệu Adobe Creative Cloud luôn được đồng bộ tự động, giúp người dùng tiếp tục công việc trên nhiều thiết bị mà không lo thất lạc dữ liệu.


3. Snapshot chống mất dữ liệu

Một thao tác nhầm hoặc ransomware có thể khiến nhiều tháng làm việc bị mất.

ASUSTOR hỗ trợ:

  • Snapshot
  • Btrfs File System
  • Khôi phục phiên bản trước
  • Lưu nhiều phiên bản dữ liệu

Bạn có thể nhanh chóng phục hồi file Photoshop, Premiere hoặc Illustrator chỉ trong vài phút nếu xảy ra sự cố. Hệ thống Snapshot của ASUSTOR có thể lưu nhiều điểm khôi phục để bảo vệ dữ liệu sáng tạo trước lỗi thao tác hoặc mã độc.


4. Làm việc nhóm hiệu quả

Đối với Studio hoặc Agency, nhiều Designer cần truy cập chung một Project.

ASUSTOR cho phép:

  • Phân quyền theo người dùng
  • Chia sẻ thư mục
  • Truy cập từ xa
  • Quản lý phiên bản dữ liệu

Giúp cả nhóm cộng tác nhanh chóng mà không cần gửi file qua USB hay Email.


5. Truy cập mọi lúc, mọi nơi

Chỉ cần Internet, bạn có thể:

  • Tải Project
  • Upload dữ liệu
  • Chia sẻ cho khách hàng
  • Làm việc từ nhà
  • Truy cập bằng Laptop, PC, MacBook, Tablet hoặc Smartphone

Đây là giải pháp lý tưởng cho mô hình Hybrid Working và đội ngũ sáng tạo làm việc từ nhiều địa điểm.


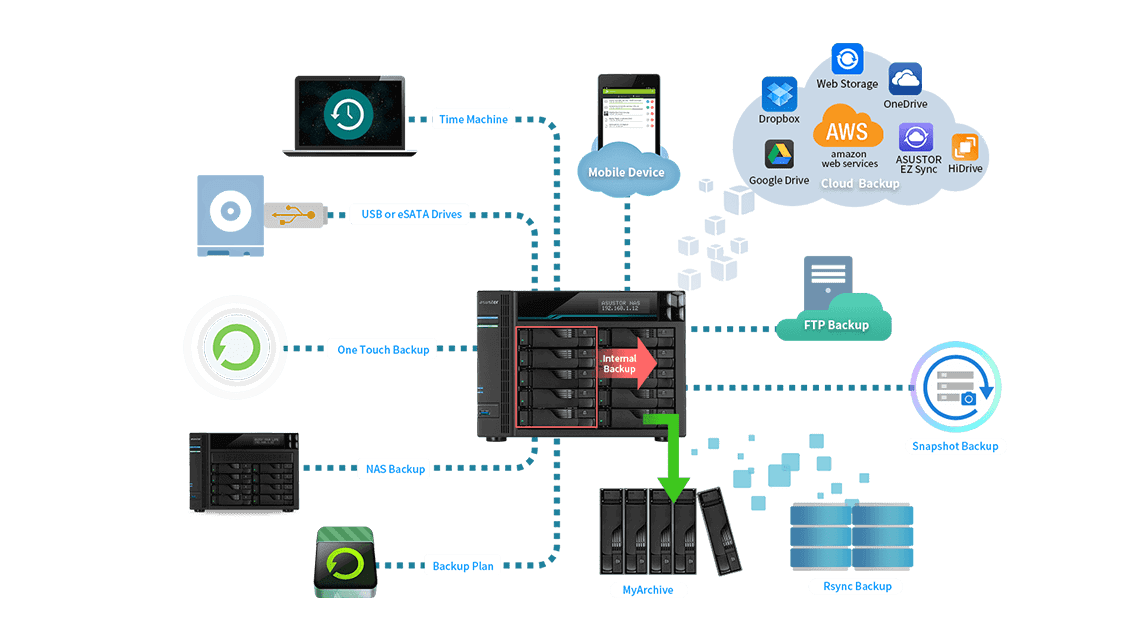
6. Sao lưu theo chuẩn 3-2-1

ASUSTOR hỗ trợ đầy đủ chiến lược sao lưu 3-2-1:

  • Lưu trên NAS
  • Sao lưu sang ổ cứng ngoài
  • Đồng bộ lên Cloud
  • MyArchive
  • Time Machine
  • Cloud Backup

Nhờ đó dữ liệu luôn được bảo vệ trước mọi rủi ro như hỏng ổ cứng, xóa nhầm hoặc tấn công ransomware.


Phù hợp với nhiều đối tượng sáng tạo

ASUSTOR NAS đặc biệt phù hợp với:

  • Designer sử dụng Adobe Photoshop
  • Video Editor với Adobe Premiere Pro
  • Motion Designer sử dụng After Effects
  • Photographer dùng Lightroom
  • Kiến trúc sư
  • Marketing Agency
  • Content Creator
  • Studio Media
  • Youtuber
  • Freelancer

Một số dòng NAS ASUSTOR nổi bật

ASUSTOR cung cấp nhiều dòng sản phẩm đáp ứng từng nhu cầu sử dụng:

  • ASUSTOR Nimbustor Gen2 – Phù hợp Designer và Editor cá nhân
  • ASUSTOR Lockerstor Gen2/Gen3 – Hiệu năng cao, hỗ trợ mạng 10GbE cho doanh nghiệp và studio
  • ASUSTOR Flashstor – NAS sử dụng SSD NVMe tốc độ cực cao cho dựng phim và xử lý dữ liệu chuyên nghiệp
  • ASUSTOR Drivestor Pro – Giải pháp tiết kiệm chi phí cho cá nhân và nhóm nhỏ

Các dòng sản phẩm này được ASUSTOR khuyến nghị cho các ứng dụng như Adobe Premiere Pro, Photoshop, Lightroom, Illustrator, After Effects và Media Encoder tùy theo nhu cầu hiệu năng.


Lợi ích khi triển khai ASUSTOR NAS

✔ Tăng tốc quy trình làm việc

✔ Chia sẻ dữ liệu nhanh chóng

✔ Đồng bộ Adobe Creative Cloud

✔ Hỗ trợ làm việc nhóm

✔ Snapshot chống ransomware

✔ Sao lưu chuẩn 3-2-1

✔ Hỗ trợ Windows, macOS và Linux

✔ Dễ dàng mở rộng dung lượng trong tương lai

✔ Giảm chi phí lưu trữ Cloud dài hạn


Kết luận

Nếu doanh nghiệp hoặc Studio của bạn đang sử dụng Adobe Creative Cloud, việc đầu tư một hệ thống ASUSTOR NAS sẽ giúp tối ưu hóa quy trình làm việc, tăng tốc xử lý dữ liệu, bảo vệ tài sản số và nâng cao hiệu quả cộng tác giữa các thành viên.

ASUSTOR không chỉ là thiết bị lưu trữ, mà còn là trung tâm dữ liệu sáng tạo giúp Designer, Photographer, Video Editor và Content Creator làm việc nhanh hơn, an toàn hơn và chuyên nghiệp hơn.


Liên hệ tư vấn giải pháp ASUSTOR NAS

SAIGON ICT SOLUTIONS

🌐 Website: https://shopict.com.vn/san-pham/thiet-bi-luu-tru-du-lieu-nas/asustor/

☎ Hotline: 076.86.86.086

📧 Email: info@saigonict.com

Chúng tôi tư vấn và triển khai giải pháp ASUSTOR NAS, lưu trữ doanh nghiệp, sao lưu dữ liệu, đồng bộ Adobe Creative Cloud, hệ thống 10GbE và các giải pháp hạ tầng CNTT dành cho cá nhân, studio và doanh nghiệp.

ASUSTOR NAS cho Adobe Creative Cloud

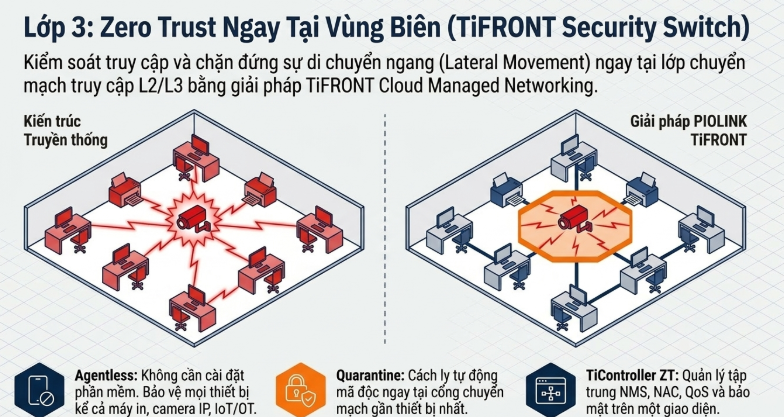
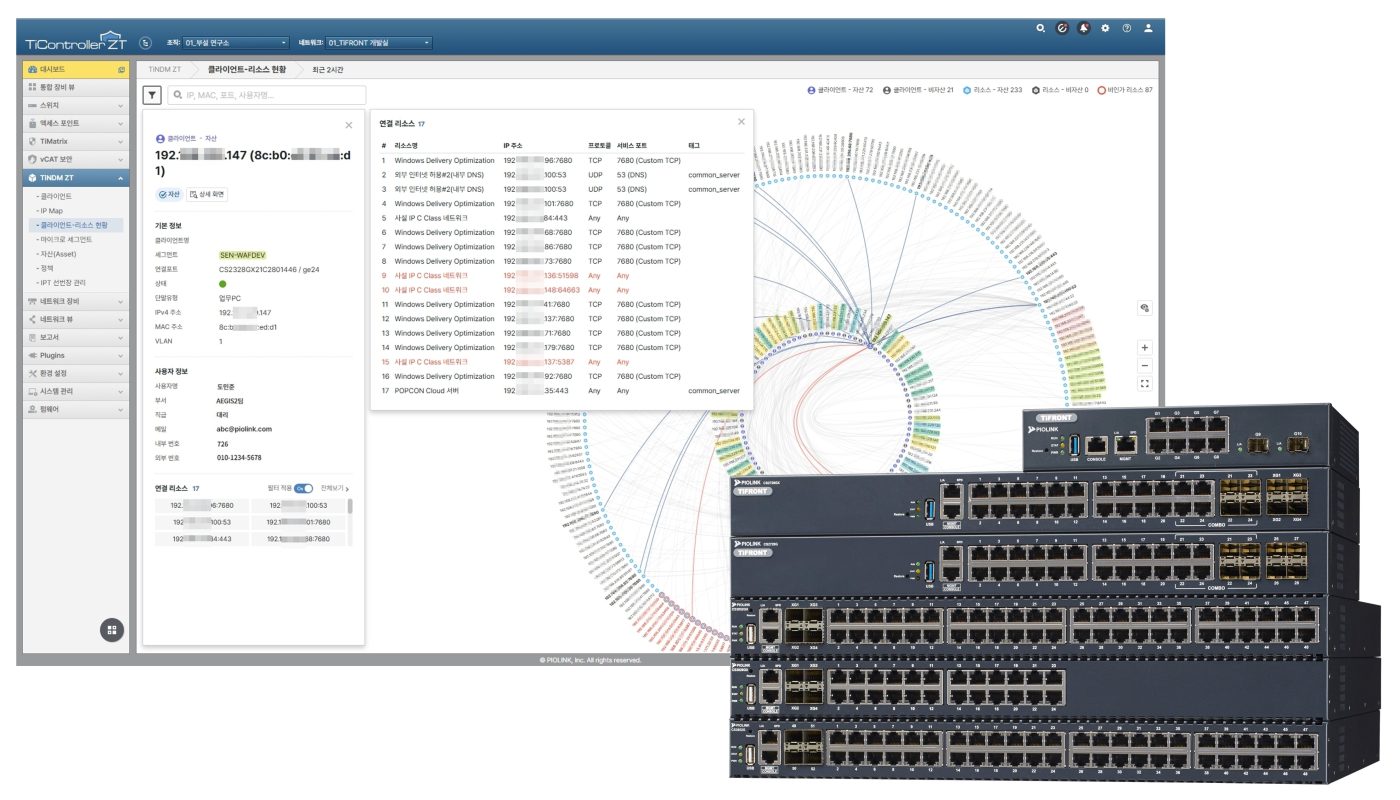
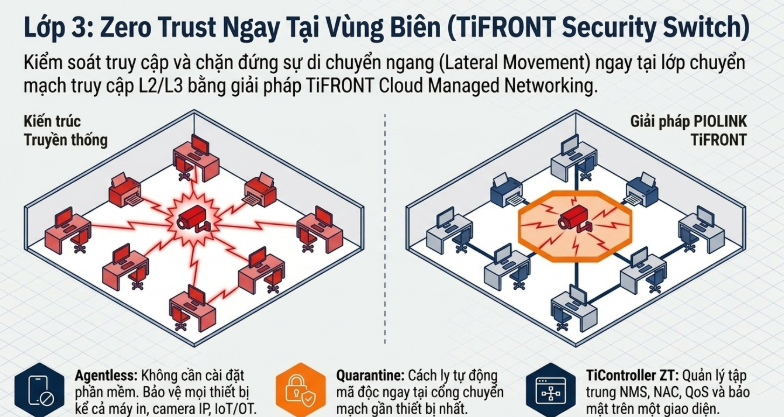
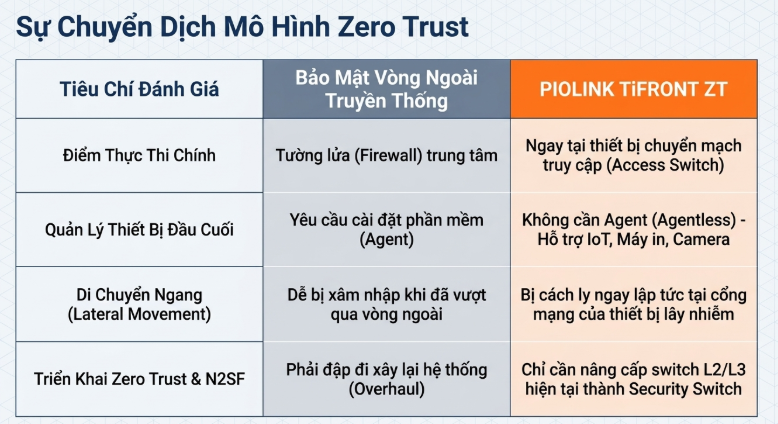
Piolink Security Switch – Giải pháp Switch bảo mật Zero Trust cho doanh nghiệp

Piolink Security Switch – Giải pháp Switch bảo mật Zero Trust

Piolink Security Switch – Giải pháp Switch bảo mật thế hệ mới cho doanh nghiệp Zero Trust

Trong bối cảnh các cuộc tấn công mạng ngày càng nhắm vào hệ thống mạng nội bộ (Internal Network) thay vì chỉ tấn công từ Internet, việc đầu tư một thiết bị chuyển mạch thông minh có khả năng bảo mật ngay từ lớp truy cập (Access Layer) đang trở thành xu hướng tất yếu.

Piolink Security Switch (TiFRONT Security Switch) là dòng switch bảo mật tích hợp giữa Layer 2/Layer 3 Switching và các tính năng Network Access Control (NAC), Anti-Spoofing, Network Visibility, QoS, IPv6 Security trong cùng một thiết bị. Đây là giải pháp giúp doanh nghiệp xây dựng hạ tầng mạng an toàn theo mô hình Zero Trust Network mà không cần đầu tư quá nhiều thiết bị bảo mật riêng biệt.


Piolink Security Switch là gì?

Không giống các switch truyền thống chỉ thực hiện chức năng chuyển mạch dữ liệu, Piolink Security Switch được phát triển với mục tiêu bảo vệ mạng LAN ngay tại điểm kết nối người dùng.

Thiết bị cho phép:

  • Kiểm soát người dùng và thiết bị truy cập mạng
  • Phát hiện và ngăn chặn lưu lượng độc hại
  • Chống giả mạo ARP/IP Spoofing
  • Quản lý tập trung toàn bộ hệ thống Switch
  • Quan sát lưu lượng và thiết bị theo thời gian thực
  • Phân quyền truy cập theo từng nhóm người dùng

Điều này giúp doanh nghiệp giảm đáng kể nguy cơ lây lan mã độc, ransomware và các cuộc tấn công từ bên trong hệ thống.


Những tính năng nổi bật của Piolink Security Switch

1. Network Access Control (NAC)

Piolink xác thực đồng thời:

  • Người dùng
  • Thiết bị
  • Cổng kết nối

Từ đó chỉ cho phép những thiết bị hợp lệ được truy cập vào tài nguyên nội bộ.

Doanh nghiệp có thể phân quyền:

  • Nhân viên
  • Khách (Guest)
  • Đối tác
  • Nhà thầu
  • Bộ phận IT
  • Quản trị viên

Đây là nền tảng quan trọng để triển khai mô hình Zero Trust Security.


2. Chống ARP Spoofing và IP Spoofing

Một trong những hình thức tấn công phổ biến trong mạng LAN là giả mạo địa chỉ IP hoặc ARP nhằm đánh cắp thông tin.

Piolink Security Switch có khả năng:

  • Phát hiện thiết bị giả mạo
  • Chặn ARP Spoofing
  • Ngăn IP Spoofing
  • Bảo vệ máy tính
  • Bảo vệ VoIP
  • Bảo vệ Camera IP

Giảm nguy cơ nghe lén và đánh cắp dữ liệu nội bộ.


3. Selective Malicious Traffic Blocking

Khác với việc chặn toàn bộ lưu lượng bất thường, Piolink sử dụng cơ chế:

  • Cho phép lưu lượng hợp lệ hoạt động bình thường
  • Chỉ chặn lưu lượng độc hại

Nhờ đó hệ thống vẫn đảm bảo hiệu suất cao trong khi vẫn duy trì khả năng bảo vệ mạng.


4. Network Visibility

Quản trị viên CNTT có thể quan sát toàn bộ hệ thống mạng:

  • Thiết bị nào đang kết nối
  • Người dùng nào đang hoạt động
  • Lưu lượng đang sử dụng
  • Băng thông tiêu thụ
  • Vị trí phát sinh sự cố

Khi kết hợp với TiManager Pro, doanh nghiệp có thể quản lý tập trung nhiều chi nhánh từ một giao diện duy nhất.


5. QoS thông minh

Piolink hỗ trợ QoS nhằm:

  • Ưu tiên VoIP
  • Camera IP
  • Hội nghị trực tuyến
  • Video
  • Ứng dụng ERP

Giúp hệ thống luôn ổn định ngay cả khi lưu lượng tăng cao.


6. Hỗ trợ PoE+

Các phiên bản PoE hỗ trợ chuẩn:

  • IEEE 802.3af
  • IEEE 802.3at

Có thể cấp nguồn trực tiếp cho:

  • Camera IP
  • Access Point WiFi
  • Điện thoại IP
  • Thiết bị IoT

Giảm chi phí triển khai hạ tầng.


7. Hỗ trợ IPv6 đầy đủ

Piolink hỗ trợ:

  • IPv6 Routing
  • IPv6 Security
  • IPv6 Management

Giúp doanh nghiệp sẵn sàng cho hạ tầng mạng thế hệ mới.


8. Stacking

Piolink cho phép:

  • Gộp nhiều Switch thành một hệ thống
  • Quản lý bằng một địa chỉ IP
  • Tăng khả năng mở rộng
  • Dễ dàng dự phòng

Hệ thống hỗ trợ quản lý nhiều switch trong cùng một cụm, đơn giản hóa vận hành.


9. Massive Log Buffer

Thiết bị tích hợp vùng lưu trữ log dung lượng lớn như một “hộp đen”, giúp lưu lại sự kiện ngay cả khi xảy ra mất điện hoặc lỗi vận hành, hỗ trợ điều tra và phân tích sự cố bảo mật.


Ứng dụng thực tế

Piolink Security Switch phù hợp triển khai cho:

  • Doanh nghiệp vừa và lớn
  • Ngân hàng
  • Bệnh viện
  • Trường học
  • Nhà máy sản xuất
  • Trung tâm dữ liệu
  • Cơ quan Chính phủ
  • Chuỗi bán lẻ
  • Văn phòng đa chi nhánh

Theo PIOLINK, các giải pháp Security Switch đã được triển khai rộng rãi và tiếp tục mở rộng tại nhiều thị trường châu Á, trong đó có Việt Nam, đặc biệt ở các lĩnh vực tài chính, bán lẻ và sản xuất.


Lợi ích khi triển khai Piolink Security Switch

  • Bảo vệ mạng LAN ngay từ lớp Access
  • Triển khai Zero Trust dễ dàng
  • Giảm chi phí đầu tư thiết bị bảo mật
  • Kiểm soát người dùng và thiết bị
  • Chống tấn công nội bộ hiệu quả
  • Quản lý tập trung toàn hệ thống
  • Hỗ trợ mở rộng linh hoạt
  • Tăng hiệu suất vận hành mạng doanh nghiệp
Piolink Security Switch – Giải pháp Switch bảo mật Zero Trust

Kết luận

Trong xu hướng chuyển đổi số và làm việc kết nối liên tục, việc chỉ bảo vệ tường lửa biên là chưa đủ. Piolink Security Switch (TiFRONT) mang đến cách tiếp cận bảo mật ngay từ lớp truy cập, kết hợp chuyển mạch hiệu năng cao với các tính năng như NAC, Anti-ARP/IP Spoofing, QoS, PoE+, IPv6, Stacking và quản lý tập trung, giúp doanh nghiệp xây dựng hạ tầng mạng an toàn, linh hoạt và sẵn sàng cho mô hình Zero Trust.

Piolink Security Switch – Giải pháp Switch bảo mật Zero Trust

Giải pháp quản lý năng lượng xanh từ Solar

Giải pháp quản lý năng lượng xanh từ Solar

Giải pháp quản lý năng lượng xanh từ Solar

Quản lý năng lượng xanh từ Solar cho doanh nghiệp, cá nhân và tổ chức

Trong bối cảnh chi phí điện năng ngày càng tăng và xu hướng phát triển bền vững trở thành ưu tiên hàng đầu, giải pháp quản lý năng lượng xanh từ Solar đang trở thành lựa chọn chiến lược cho doanh nghiệp, tổ chức và cả hộ gia đình. Không chỉ giúp tiết kiệm điện, hệ thống này còn tối ưu hiệu quả sử dụng năng lượng mặt trời, nâng cao khả năng tự chủ nguồn điện và giảm thiểu rủi ro vận hành.

Giải pháp quản lý năng lượng xanh từ Solar

Theo giải pháp được trình bày trong tài liệu của Teltonika, việc tích hợp router biên công nghiệp Teltonika  vào hệ thống điện mặt trời giúp quản lý thông minh quá trình sản xuất điện, lưu trữ pin và trao đổi điện với lưới điện, dựa trên dữ liệu thời gian thực như mức tiêu thụ, giá điện và công suất phát từ pin mặt trời.

Giải pháp quản lý năng lượng xanh Solar

Quản lý năng lượng mặt trời thông minh – Tối ưu hiệu suất, giảm chi phí

Các hệ thống điện mặt trời truyền thống thường chỉ hoạt động theo logic cố định, khó phản ứng kịp với sự thay đổi liên tục của giá điện, nhu cầu tải và công suất phát điện từ Solar. Điều này dẫn đến việc lãng phí nguồn điện tạo ra hoặc không tận dụng được thời điểm giá điện thấp để sạc pin lưu trữ.

Giải pháp quản lý năng lượng Solar thông minh cho phép hệ thống liên tục giám sát:

  • Sản lượng điện từ tấm pin mặt trời
  • Mức pin lưu trữ hiện tại
  • Nhu cầu sử dụng điện thực tế
  • Giá điện mua bán theo thời gian thực
  • Trạng thái kết nối lưới điện

Từ đó, hệ thống tự động đưa ra quyết định tối ưu như sạc pin, xả pin, sử dụng điện trực tiếp hoặc bán điện lên lưới, giúp tối đa hóa hiệu quả đầu tư năng lượng tái tạo.

Ứng dụng Edge Computing trong hệ thống Solar

Điểm nổi bật của giải pháp là sử dụng Edge Router Teltonika như một trung tâm xử lý cục bộ, giúp hệ thống ra quyết định trực tiếp tại chỗ mà không phụ thuộc hoàn toàn vào nền tảng Cloud.

Thiết bị này hỗ trợ:

  • Xử lý dữ liệu thời gian thực tại biên (Edge Computing)
  • Kết nối 4G LTE ổn định
  • Tích hợp Docker để chạy ứng dụng quản lý năng lượng
  • Kết nối với inverter Hybrid qua Ethernet
  • Firewall bảo mật và VPN an toàn

Nhờ đó, ngay cả khi mất kết nối internet, hệ thống vẫn hoạt động ổn định và tiếp tục tối ưu năng lượng mà không bị gián đoạn. Đây là yếu tố quan trọng đối với doanh nghiệp sản xuất, nhà máy, trang trại điện mặt trời và các tổ chức yêu cầu tính liên tục cao.

Lợi ích của giải pháp quản lý năng lượng xanh cho doanh nghiệp và cá nhân

Việc triển khai giải pháp quản lý điện mặt trời thông minh mang lại nhiều lợi ích thiết thực:

1. Tiết kiệm chi phí điện năng

Hệ thống tối ưu thời điểm sử dụng và lưu trữ điện, giảm phụ thuộc vào điện lưới, giúp giảm hóa đơn điện hàng tháng.

2. Tăng hiệu quả đầu tư hệ thống Solar

Nguồn điện tạo ra được sử dụng hiệu quả hơn, tăng lợi nhuận từ việc bán điện và rút ngắn thời gian hoàn vốn.

3. Giám sát và điều khiển từ xa

Người dùng có thể theo dõi hiệu suất toàn hệ thống, phân tích dữ liệu và điều chỉnh chiến lược sử dụng năng lượng từ xa.

4. Bảo mật vận hành

Tích hợp tường lửa và VPN bảo mật, giúp bảo vệ dữ liệu hệ thống năng lượng trước các nguy cơ truy cập trái phép.

5. Hướng đến phát triển bền vững

Giảm tiêu thụ điện truyền thống, giảm phát thải carbon và góp phần xây dựng mô hình vận hành xanh cho doanh nghiệp.

Giải pháp quản lý năng lượng xanh từ Solar

Kết luận

Trong thời đại mà tiết kiệm năng lượng và phát triển bền vững là xu hướng tất yếu, việc đầu tư vào giải pháp quản lý năng lượng xanh từ Solar không chỉ giúp tối ưu chi phí mà còn nâng cao năng lực vận hành cho doanh nghiệp, cá nhân và tổ chức.

Kết hợp hệ thống điện mặt trời với giải pháp quản lý năng lượng thông minh bằng Edge Router chính là bước tiến mới giúp khai thác tối đa hiệu quả nguồn năng lượng tái tạo, đảm bảo an toàn, ổn định và sẵn sàng cho tương lai xanh.

Giải pháp Solar thông minh – Tối ưu năng lượng hôm nay, phát triển bền vững ngày mai.

SAIGON ICT SOLUTIONS

Liên hệ chúng tôi tư vấn giải pháp và phương án quản lý cho doanh nghiệp bạn:

Hotline / Zalo liên hệ: 076 86 86 086 –  098 688 70 21 

Doanh Nghiệp – Dự Án: 076.86.86.086 (Tất cả các ngày trong tuần, thời gian làm việc từ 08:30-17:30 : Từ T2 – T7 ) 

SIÊU THỊ THIẾT BỊ CNTT – VIỄN THÔNG – AN NINH AN TOÀN

  • VP Showroom HCM: 123 Chương Dương, Khu Phố 2, Phường Thủ Đức, Thành Phố Hồ Chí Minh.
  • Văn Phòng Hà Nội: Số nhà 6 Khu liền kề Học Viện Quốc Phòng, Phường Phú Thượng, Quận Tây Hồ.
  • Văn Phòng Đà Nẵng: 256 Trường Chinh, Phường An Khê, Thành phố Đà Nẵng.

Next Generation Firewall SonicWall – Thế hệ thứ 8 (Generation 8) Mạnh mẽ và linh hoạt nhất

Next Generation Firewall Sonicwall Gen 8

Next Generation Firewall SonicWall – Thế hệ thứ 8 (Generation 8) Mạnh mẽ và linh hoạt nhất

Next Generation Firewall SonicWall Gen 8

SonicWall đã chính thức ra mắt dòng tường lửa thế hệ thứ 8 (Gen 8) – nền tảng bảo mật mới nâng cấp toàn diện, mang đến hiệu suất mạnh hơn, quản trị thống nhất và khả năng bảo vệ nâng cao trước các mối đe dọa hiện đại.

Next Generation Firewall Sonicwall Gen 8

Dòng tường lửa SonicWall TZ được thiết kế đặc biệt cho nhu cầu của các doanh nghiệp vừa và nhỏ (SMB) và các chi nhánh, mang lại khả năng bảo mật cấp doanh nghiệp mà không cần đến sự phức tạp. Với tính năng Triển khai Không chạm và quản lý tập trung được đơn giản hóa, việc cài đặt và vận hành trở nên dễ dàng. Phát hiện các mối đe dọa tinh vi, bao gồm cả các cuộc tấn công được mã hóa, với các tính năng mạng và bảo mật tiên tiến, chẳng hạn như dịch vụ sandbox đám mây Capture Advanced Threat Protection (ATP) đa động cơ với tính năng Kiểm tra Bộ nhớ Sâu Thời gian Thực (RTDMI™) đã được cấp bằng sáng chế.

Chỉ cần cắm điện và tận hưởng khả năng bảo vệ tiên tiến của tường lửa SonicWall TZ tiết kiệm chi phí mà không cần lo lắng về quản lý phức tạp — hay mối đe dọa tiếp theo.

SonicWall Generation 8 là gì?

  • Ra mắt năm 2025, SonicWall Gen 8 là dòng tường lửa thế hệ mới dành cho từ văn phòng nhỏ, chi nhánh, doanh nghiệp SMB cho đến hệ thống lớn và môi trường đa chi nhánh.
  • Danh mục Gen 8 bao gồm cả dòng TZ (nhỏ gọn cho văn phòng/chi nhánh) và NSa (hiệu năng cao cho doanh nghiệp).
  • Điểm mạnh của Gen 8 là nền tảng quản trị hợp nhất, tích hợp Zero Trust, hiệu suất cao và bảo mật toàn diện.

Các tính năng nổi bật của SonicWall Gen 8

1. Tích hợp Zero-Trust Network Access (ZTNA)

  • Kiểm soát truy cập dựa trên danh tính & thiết bị, không chỉ VPN truyền thống.
  • Ngăn chặn truy cập trái phép và giảm thiểu rủi ro nội bộ.

2. Quản trị hợp nhất trên nền tảng đám mây

  • Quản lý toàn bộ firewall, chính sách, người dùng, truy cập từ một giao diện duy nhất.
  • Phù hợp doanh nghiệp nhiều chi nhánh hoặc MSP/MSSP.

3. Hiệu suất mạnh hơn – Multi-Gig & 10Gbps

  • Hỗ trợ cổng tốc độ cao Multi-Gig/10GbE tùy model.
  • Xử lý DPI, VPN, SD-WAN, traffic mã hóa (TLS 1.3) nhanh hơn nhiều thế hệ cũ.

4. SonicOS 8 – Hệ điều hành bảo mật thế hệ mới

  • Giao diện trực quan hơn
  • DPI tăng cường
  • SD-WAN thông minh
  • Báo cáo & phân tích real-time
  • Tối ưu bảo mật WiFi/Switch cùng hệ sinh thái SonicWall

5. Dịch vụ bảo mật nâng cao

  • IPS – Intrusion Prevention
  • Anti-malware / Anti-spyware
  • Application Control
  • Content Filtering
  • Phân tích hành vi & Sandbox (ATP/RTDMI)
  • Bảo vệ DNS & Botnet

6. Linh hoạt trong bản quyền (License)

  • Tuỳ chọn:
    • Hardware Only
    • APSS – Gói tự quản trị đầy đủ tính năng
    • MPSS – SonicWall quản lý giúp bạn (Co-managed)
  • Một số gói còn có Cyber Warranty lên đến 200.000 USD.

7. Quy mô linh hoạt

  • Từ văn phòng 20–50 user đến hệ thống doanh nghiệp vài trăm hoặc hàng ngàn người dùng.
  • Phù hợp các mô hình: SMB, Enterprise, đa chi nhánh, SD-Branch.
Next Generation Firewall Sonicwall Gen 8

Một số thiết bị SonicWall Gen 8 tiêu biểu

SonicWall NSa Series (Gen 8)

  • Dành cho doanh nghiệp vừa và lớn, hiệu suất cao, hỗ trợ nhiều cổng 10Gbps.
  • Phù hợp mô hình 200–1000 user, nhiều VLAN, traffic lớn.

SonicWall TZ Series – Gen 8

  • Dành cho văn phòng nhỏ, chi nhánh, quán cà phê, SMB.
  • Nhỏ gọn nhưng đầy đủ tính năng bảo mật thế hệ mới.

SonicWall Gen 8 có phù hợp với doanh nghiệp của bạn?

Phù hợp khi:

  • Doanh nghiệp có nhiều VLAN, nhiều phòng ban (Kỹ thuật, Kế toán, IoT…)
  • Hệ thống WiFi/Camera/NAS chạy trên cùng mạng cần bảo mật mạnh hơn
  • Cần VPN, ZTNA, SD-WAN
  • Muốn quản trị nhiều chi nhánh từ một nơi
  • Muốn hệ thống sẵn sàng mở rộng trong tương lai

Cần lưu ý:

  • Phải có license để dùng đầy đủ tính năng bảo mật
  • Chọn model phù hợp số user và lưu lượng (throughput)
  • Nếu đang dùng Cisco/Palo Alto, khi chuyển cần kiểm tra chính sách firewall & NAT

Kết luận

SonicWall Generation 8 là bước nâng cấp mạnh mẽ dành cho doanh nghiệp đang tìm một nền tảng tường lửa bảo mật thế hệ mới, hiệu năng cao, dễ quản trị và phù hợp mô hình nhiều chi nhánh. Đây cũng là lựa chọn lý tưởng cho các MSP/MSSP hoặc đơn vị bán lẻ tích hợp thiết bị bảo mật cho khách hàng của họ.

Liên hệ chúng tôi để được tư vấn và hỗ trợ:

SAIGON ICT SOLUTIONS

Giải Pháp Check-in AI Thẻ CCCD Cho Cư Dân – Toà Nhà – Văn Phòng – Nhà Máy

Giải Pháp Check-in AI Thẻ CCCD

Giải Pháp Check-in AI Thẻ CCCD Cho Cư Dân – Toà Nhà – Văn Phòng – Nhà Máy

Giải Pháp Check-in AI Thẻ CCCD Cho Cư Dân – Toà Nhà – Văn Phòng – Nhà Máy

​Việc triển khai giải pháp check-in sử dụng AI kết hợp với thẻ Căn cước công dân (CCCD) gắn chip đang trở thành xu hướng hiện đại trong quản lý ra vào tại các tòa nhà, văn phòng và nhà máy. Giải pháp này không chỉ nâng cao hiệu quả quản lý mà còn đảm bảo an ninh và tiện lợi cho cả doanh nghiệp và người sử dụng.

Giải Pháp Check-in AI Thẻ CCCD

Lợi ích của giải pháp check-in AI sử dụng thẻ CCCD gắn chip:

  1. Xác thực danh tính chính xác và nhanh chóng:
    • Thẻ CCCD gắn chip chứa thông tin cá nhân được mã hóa và bảo mật cao. Khi kết hợp với công nghệ AI, hệ thống có thể xác thực danh tính người dùng một cách nhanh chóng và chính xác.
  2. Tăng cường an ninh và kiểm soát ra vào:
    • Hệ thống cho phép kiểm soát chặt chẽ việc ra vào, ngăn chặn truy cập trái phép và đảm bảo chỉ những người được ủy quyền mới có thể vào khu vực nhất định.
  3. Tự động hóa và tiết kiệm thời gian:
    • Quy trình check-in được tự động hóa, giảm thiểu sự can thiệp của con người, từ đó tiết kiệm thời gian và nâng cao hiệu suất làm việc. ​
  4. Tích hợp với hệ thống quản lý hiện có:
    • Giải pháp có thể dễ dàng tích hợp với các hệ thống quản lý nhân sự, chấm công và an ninh hiện có, tạo nên một hệ sinh thái quản lý đồng bộ và hiệu quả.
  •  

Việc ứng dụng giải pháp check-in AI kết hợp với thẻ CCCD gắn chip không chỉ nâng cao hiệu quả quản lý mà còn đảm bảo an ninh và thuận tiện cho cả doanh nghiệp và người sử dụng.​

Lợi ích khi sử dụng giải pháp trích xuất thông tin thẻ CCCD gắn chip và quản lý dân cư, khách vãng lại khi ra vào văn phòng, toà nhà và chung cư, cũng như nhà máy khi ra vào

  • Giải pháp nhận diện thẻ CCCD gắn chíp của CMC giúp đọc và xác thực thông tin trên thẻ căn cước công dân chính xác, nhanh chóng và tiện lợi.
  • Quy trình bóc tách thông tin trên thẻ được thực hiện một cách tự động hóa , phục vụ cho quy trình cập nhật thông tin.
  • Nhận diện thẻ căn cước không hợp lệ.
  • Giảm thiểu chi phí thủ công.
  • Tăng năng suất và hiệu quả công việc
  • Tính chính xác cao, ít phát sinh lỗi trong quá trình sử dụng.
  • Giao diện dễ sử dụng, dễ dàng tích hợp và hỗ trợ đa nền tảng, phù hợp với nhiều đối tượng khách hàng.

Ứng dụng vào các ngành nghề và lĩnh vực cho giải pháp Check in bằng thẻ CCCD và hình ảnh Face ID trên thẻ CCCD như:

1. Tài chính – ngân hàng

  • Xác thực danh tính trong các giao dịch tín dụng, vay vốn và mở tài khoản ngân hàng.
  • Ngăn chặn rủi ro gian lận tín dụng, mạo danh và lừa đảo trong các giao dịch trực tiếp hoặc online.
  • Đơn giản hóa quy trình kiểm tra thông tin khách hàng, giúp tiết kiệm thời gian và giảm thiểu thủ tục giấy tờ.

2. Dịch vụ công

  • Hỗ trợ xác thực danh tính trong các thủ tục hành chính như đăng ký kinh doanh, công chứng giấy tờ,…
  • Giảm thiểu tình trạng sử dụng CCCD giả mạo, đảm bảo tính chính xác và minh bạch trong quy trình xác thực thông tin.

3. Y tế

  • Tích hợp thông tin bảo hiểm y tế (BHYT) để hỗ trợ khám chữa bệnh và chi trả quyền lợi BHYT.
  • Tích hợp KIOSK đón tiếp bệnh nhân, giúp quản lý lịch sử khám chữa bệnh và lưu trữ bệnh án trực tiếp lên ứng dụng VneID
  • Hỗ trợ xác thực thông tin nhanh chóng khi mua thuốc tại các nhà thuốc bên ngoài bệnh viện, đảm bảo quyền lợi người dùng.

4. Thương mại điện tử

  • Đảm bảo xác thực thông tin khách hàng trên các sàn thương mại điện tử (TMDT).
  • Quản lý dữ liệu khách hàng, giảm thiểu rủi ro gian lận và lừa đảo công nghệ cao.
  • Hỗ trợ giải quyết tranh chấp một cách hiệu quả khi xảy ra sự cố giao dịch trực tuyến.

5. Tuyển dụng và nhân sự

  • Tích hợp vào hệ thống của doanh nghiệp để xác thực danh tính ứng viên khi tuyển dụng.
  • Hỗ trợ tiến hành sinh trắc học, đảm bảo tính bảo mật và chính xác trong quy trình quản lý nhân sự.

6. Giao dịch tài sản

  • Xác thực danh tính trong các giao dịch mua bán tài sản, đảm bảo minh bạch và giảm thiểu rủi ro lừa đảo.
  • Hỗ trợ xuất các mẫu đơn, biểu mẫu liên quan trực tiếp từ hệ thống, giúp tiết kiệm thời gian chuẩn bị hồ sơ.

7. Bảo hiểm

  • Xác thực danh tính khách hàng khi chi trả quyền lợi bảo hiểm, giảm thiểu tình trạng khai khống hoặc gian lận bảo hiểm.
  • Đơn giản hóa quy trình đăng ký và giải quyết quyền lợi bảo hiểm một cách nhanh chóng và an toàn.
Giải Pháp Check-in AI Thẻ CCCD

Tìm hiểu thêm giải pháp Check-in bằng thẻ CCCD và tích hợp khuôn mặt nhận dạng AI cho cư dân, dân cư, khách hàng ra vào toà nhà, văn phòng, chung cư, nhà máy, xin để lại thông tin tư vấn hoặc liên hệ thống tin bên dưới để được tư vấn chi tiết:

Hotline / Zalohttps://zalo.me/0768686086

CÔNG TY TNHH CÔNG NGHỆ TRUYỀN THÔNG VÀ THÔNG TIN SÀI GÒN

  • Hotline : 076 86 86 086
  • Zalo bán hàng: 076 86 86 086 – 098 688 70 21 – 0906 366 538 – 0939 220 586
  • Phòng doanh nghiệp – dự án: 076 86 86 086
  • Hỗ trợ kỹ thuật: 0906 366 538
  • Email: info@saigonict.com
  • VP Showroom HCM: 123 Chương Dương, Phường Linh Chiểu, Thành Phố Thủ Đức, TP. Hồ Chí Minh
  • VP Hà Nội: Số nhà 6 Khu liền kề Học Viện Quốc Phòng, Phường Xuân La, Quận Tây Hồ, TP Hà Nội.
  • VP Đà Nẵng: 256 Trường Chinh, Phường Hoà  An, Quận Cẩm Lệ, Thành phố Đà Nẵng.

Giải pháp mạng kết nối IoT cho tất cả thiết bị ngoài trang trại nông nghiệp hiện nay

Giải pháp mạng kết nối IoT cho tất cả thiết bị ngoài trang trại nông nghiệp hiện nay

Công ty nông nghiệp đã lên kế hoạch trang bị cho mỗi máy kéo tại tất cả các trang trại máy tính bảng và thiết bị IoT. Điều này có nghĩa là mỗi máy kéo cần có Wi-Fi trên xe để các thiết bị này hoạt động trên đồng ruộng. Tuy nhiên, các trang trại đã gặp phải tình trạng kết nối chập chờn do vị trí xa xôi của họ.

Hầu hết đều phải chịu thời gian ngừng hoạt động đáng kể khi phụ thuộc vào các điểm truy cập Wi-Fi giá rẻ hoặc điểm truy cập từ điện thoại di động của họ. Họ cũng không thể dựa vào đường dây cố định vì máy kéo sẽ không thể kết nối với mạng. Ngoài mạng cho máy kéo tại chỗ, công ty muốn thu thập tất cả dữ liệu đã thu thập được từ mỗi trang trại theo thời gian thực.

Giải pháp mà công ty nông nghiệp này đang tìm kiếm phải dễ triển khai do quy mô lớn của dự án. Hơn nữa, cấu hình phải đơn giản vì việc nhận hỗ trợ tại chỗ được cho là tốn thời gian và chi phí.

Giải pháp

Sau khi trình diễn, công ty nông nghiệp đã quyết định triển khai Router 5G kết hợp với ăng-ten Mobility 22G đến các trang trại. Mỗi máy kéo được trang bị cặp này, sau đó kết nối với máy tính bảng và cảm biến qua Wi-Fi.

Các gói dữ liệu thấp đã được sử dụng cho Router 5G để tối đa hóa phạm vi di động. Điều này cho phép kết nối liên tục ở các khu vực khác nhau của trang trại, đồng thời có thể gửi dữ liệu liên tục. Wi-Fi băng tần kép của Mobility 22G, trong khi tính năng khuếch đại cao của nó tập trung cường độ tín hiệu khả dụng và giảm thiểu nhiễu.

Tại trụ sở chính, Router chính đã được lắp đặt để cung cấp cho công ty nông nghiệp khả năng kết nối có dây không thể phá vỡ. LTE tích hợp của nó tiếp tục sao lưu mạng bằng đường dây di động. Ngoài ra, việc triển khai thiết bị này đã thiết lập một đường hầm VPN riêng giữa trụ sở chính và các trang trại. Và để giám sát tất cả các thiết bị, công ty đã sử dụng InControl 2.

Kết quả sau triển khai giải pháp mạng cho trang trại kết nối thiết bị IoT về tổng công t:

Sau khi triển khai thiết lập mạng mới này, công ty nông nghiệp đã giảm được thời gian chết và chi phí, trong khi năng suất canh tác tăng đáng kể. Hot Failover của SpeedFusion đã tránh được mọi thời gian chết cho từng máy kéo, trong khi Bandwidth Bonding tạo điều kiện thuận lợi cho việc truyền dữ liệu đồng thời giữa các trang trại và trụ sở chính. Mức giá phải chăng của bộ định tuyến UBR LTE cùng với gói dữ liệu thấp giúp thiết lập tiết kiệm chi phí hơn.

Tính năng dễ triển khai của UBR LTE cùng với cấu hình từ xa của InControl 2 giúp việc thiết lập hàng chục thiết bị trở nên đơn giản, công ty nông nghiệp chỉ cần hỗ trợ tối thiểu tại chỗ. Nhờ triển khai đa địa điểm này, tất cả các trang trại của công ty đều có kết nối hoạt động và đáng tin cậy để các công nghệ IoT được áp dụng của họ vẫn trực tuyến.