Category Archives: Giải Pháp

Thiết bị tường lửa Cisco Meraki – Bảo vệ mạng và quản lý đám mây hiệu quả

CONNECT-ANYONE-ANYWHERE

Giới thiệu về Thiết bị tường lửa Cisco Meraki

Thiết bị tường lửa Cisco Meraki là một giải pháp bảo mật và quản lý mạng đáng tin cậy và hiệu quả, đem lại sự yên tâm cho doanh nghiệp trong việc bảo vệ hệ thống mạng và dữ liệu quan trọng. Được phát triển bởi Cisco, một trong những nhà cung cấp giải pháp mạng và bảo mật hàng đầu thế giới, Meraki MX (Security Appliance) cung cấp một dải các tính năng tiên tiến như tường lửa ứng dụng, VPN, quản lý nội dung và nhiều tính năng hữu ích khác, hỗ trợ cho các mô hình mạng khác nhau.

Thiết bị tường lửa Cisco Meraki MX67

Các tính năng nổi bật của Cisco Meraki MX

1. Bảo mật đáng tin cậy

Cisco Meraki MX67 cung cấp tính năng tường lửa mạnh mẽ và bảo vệ mạng tuyệt đối trước các mối đe dọa trực tuyến. Hệ thống phát hiện xâm nhập (IDS) và phòng chống tấn công từ chối dịch vụ (DoS) giúp ngăn chặn các cuộc tấn công mạng nguy hiểm từ việc xâm nhập vào hệ thống.

ALL-THE-SECURITY
ALL-THE-SECURITY

2. VPN an toàn

Meraki MX67 hỗ trợ kết nối VPN site-to-site và VPN từ xa thông qua giao thức IPsec, cho phép tạo các kết nối mạng riêng ảo giữa các văn phòng, chi nhánh hoặc người dùng từ xa. Điều này giúp tăng cường tính bảo mật và cho phép nhân viên làm việc từ xa truy cập an toàn vào dữ liệu và tài nguyên của công ty.

3. Quản lý từ xa đơn giản

Với Meraki MX67, việc quản lý mạng trở nên đơn giản hơn bao giờ hết. Giao diện điều khiển trung tâm đám mây của Cisco Meraki cho phép quản lý tất cả các thiết bị Meraki từ xa từ một nền tảng duy nhất. Người quản trị có thể dễ dàng cấu hình, giám sát và triển khai các cập nhật phần mềm mà không cần phải có mặt tại các vị trí cụ thể.

CONNECT-ANYONE-ANYWHERE

4. Giám sát lưu lượng mạng và báo cáo

Meraki MX67 cung cấp tính năng phân tích lưu lượng mạng và báo cáo chi tiết về các hoạt động mạng. Thông qua việc phân tích dữ liệu, người quản trị có thể nắm bắt được các xu hướng, tối ưu hóa hiệu suất và xác định các vấn đề tiềm ẩn trong hệ thống mạng.

PROACTIVE-MONITORING

5. Linh hoạt và dễ dàng mở rộng

Cisco Meraki MX67 thích ứng với nhu cầu của các doanh nghiệp vừa và nhỏ, với khả năng hỗ trợ từ 50 đến 100 người dùng đồng thời. Hơn nữa, hệ thống cho phép dễ dàng mở rộng mạng mà không ảnh hưởng đến hiệu suất và tính năng bảo mật.

SD-WAN-Security
SD-WAN-Security

Kết luận

Thiết bị tường lửa Cisco Meraki MX67 là một giải pháp tuyệt vời cho các doanh nghiệp muốn cải thiện tính bảo mật mạng và quản lý từ xa hiệu quả. Với tính năng bảo mật đáng tin cậy, quản lý đơn giản, và khả năng linh hoạt mở rộng, MX67 là một lựa chọn hàng đầu để bảo vệ mạng của bạn khỏi các mối đe dọa trực tuyến và duy trì hoạt động mạng ổn định và an toàn.

Liên hệ chúng tôi để được tư vấn và triển khai hệ thống tường lửa bảo mật cho doanh nghiệp bạn:

Hotline/ Zalo: 0768686086

Hệ thống báo cháy Honeywell – Giải pháp an toàn chuyên nghiệp

Hệ thống báo cháy Honeywell - Giải pháp an toàn chuyên nghiệp

Hệ thống báo cháy Honeywell – Giải pháp an toàn chuyên nghiệp

Hệ thống báo cháy Honeywell là giải pháp an toàn chuyên nghiệp, tích hợp công nghệ thông minh và đáng tin cậy. Tìm hiểu về những ưu điểm và tính năng của hệ thống báo cháy Honeywell.

Hệ thống báo cháy Honeywell - Giải pháp an toàn chuyên nghiệp
Hệ thống báo cháy Honeywell – Giải pháp an toàn chuyên nghiệp

Hệ thống báo cháy Honeywell

Bạn đang quan tâm đến việc cung cấp một giải pháp báo cháy an toàn và tin cậy cho tòa nhà hoặc không gian của mình? Hệ thống báo cháy Honeywell có thể là lựa chọn tuyệt vời cho bạn. Với hơn một thập kỷ kinh nghiệm trong lĩnh vực công nghệ an ninh, Honeywell đã tạo ra những giải pháp báo cháy hàng đầu, tích hợp công nghệ thông minh và đáng tin cậy, giúp bảo vệ tài sản và sự an toàn của mọi người.

Hệ thống báo cháy Honeywell - Giải pháp an toàn chuyên nghiệp
Hệ thống báo cháy Honeywell – Giải pháp an toàn chuyên nghiệp

Dưới đây là một số ưu điểm và tính năng nổi bật của hệ thống báo cháy Honeywell:

  1. Công nghệ thông minh: Honeywell áp dụng công nghệ tiên tiến vào hệ thống báo cháy, giúp phát hiện và báo động về nguy cơ cháy nổ một cách chính xác. Các cảm biến và bộ điều khiển thông minh kết hợp với phần mềm phân tích dữ liệu để phát hiện sự hiện diện của lửa, khói hoặc các dấu hiệu đe dọa khác. Điều này giúp giảm thiểu sai sót và đảm bảo rằng báo động chỉ được kích hoạt khi có nguy cơ thực sự.
  2. Báo cháy địa chỉ: Hệ thống báo cháy Honeywell sử dụng công nghệ báo cháy địa chỉ, cho phép xác định chính xác vị trí của điểm báo động. Điều này làm tăng khả năng xác định và phản ứng nhanh chóng đến vị trí nguy hiểm. Thông qua việc cung cấp thông tin vị trí chính xác, nhân viên an ninh có thể triển khai biện pháp phòng ngừa hoặc cứu hộ một cách hiệu quả.
  3. Báo cháy không dây: Honeywell cung cấp hệ thống báo cháy không dây tiên tiến, loại bỏ sự cần thiết của việc kéo dây cáp truyền thông dài và phức tạp. Hệ thống không dây này không chỉ dễ dàng lắp đặt và mở rộng, mà còn giúp tiết kiệm thời gian và công sức. Đặc biệt, nó là lựa chọn tốt cho các tòa nhà có kiến trúc phức tạp hoặc không thể dùng cáp dây truyền thông.
  4. Tích hợp giải pháp an ninh: Honeywell cung cấp giải pháp hội tụ bao gồm cả báo cháy và báo trộm. Tích hợp hệ thống báo cháy và hệ thống an ninh giúp giảm chi phí, tối ưu hóa hiệu suất và quản lý dễ dàng hơn. Bạn có thể giám sát và kiểm soát cả hai hệ thống từ một điểm duy nhất, đảm bảo an ninh toàn diện cho tòa nhà hoặc không gian của bạn.
  5. Phần mềm quản lý báo cháy: Honeywell cung cấp các phần mềm quản lý hệ thống báo cháy, cho phép theo dõi và kiểm soát thiết bị báo cháy từ xa. Bạn có thể giám sát trạng thái hoạt động của hệ thống, nhận thông báo sự cố và tạo báo cáo dựa trên dữ liệu báo cháy. Điều này giúp bạn nắm bắt được mọi thay đổi và đưa ra biện pháp phòng ngừa kịp thời.

Hệ thống báo cháy Honeywell mang đến giải pháp an toàn chuyên nghiệp và đáng tin cậy cho mọi môi trường. Với tính năng thông minh, độ tin cậy cao và tích hợp các giải pháp an ninh, hệ thống báo cháy Honeywell đáp ứng tốt nhu cầu bảo vệ tài sản và sự an toàn của bạn.

Liên hệ với Honeywell hoặc các nhà cung cấp thiết bị an ninh uy tín để biết thêm thông tin chi tiết và tư vấn về giải pháp báo cháy Honeywell phù hợp cho bạn.

More information: SAIGON ICT CO., LTD ( SAIGON ICT SOLUTIONS)

Hotline/ Zalo: 076 86 86 086

Phòng Doanh nghiệp – Dự án: 0939 220 586 (phone / Zalo)

Giải Pháp Tường Lửa Mạng HA, Backup cho Doanh Nghiệp Hoạt Động Ổn Định.

Giải Pháp tường lửa cho doanh nghiệp SMB

Giải Pháp tường lửa cho doanh nghiệp SMB

Giải Pháp tường lửa cho doanh nghiệp SMB

Đối với các doanh nghiệp vừa và nhỏ (SMB), việc triển khai giải pháp tường lửa firewall có tính backup sẵn sàng cao là rất quan trọng để đảm bảo an ninh mạng và giảm thiểu thời gian ngừng hoạt động của hệ thống mạng cho doanh nghiệp. Dưới đây là một cách tiếp cận được đề xuất cho giải pháp tường lửa HA dành cho SMB:

Về thiết bị tường lửa: Chọn hai thiết bị tường lửa giống hệt nhau từ các nhà cung cấp có uy tín cung cấp các tính năng HA. Các thiết bị này nên có khả năng dự phòng và chuyển đổi dự phòng tích hợp sẵn.

Active-Passive Configuration: Thiết lập các thiết bị tường lửa trong cấu hình chủ động-thụ động. Một thiết bị sẽ đóng vai trò là tường lửa chính (hoạt động), xử lý tất cả lưu lượng mạng, trong khi thiết bị kia sẽ vẫn ở chế độ chờ (thụ động).

Heartbeat và Failover: Định cấu hình liên kết Heartbeat giữa hai thiết bị tường lửa. Liên kết Heartbeat giám sát tình trạng và tính khả dụng của tường lửa đang hoạt động. Nếu tường lửa hoạt động bị lỗi hoặc không thể truy cập được, tường lửa thụ động sẽ tiếp quản ngay lập tức, đảm bảo kết nối mạng không bị gián đoạn.

Địa chỉ IP ảo (VIP): Gán một địa chỉ IP ảo (VIP) cho cụm tường lửa. VIP đóng vai trò là cổng cho mạng và nó không đổi bất kể thiết bị tường lửa nào đang hoạt động. Điều này đảm bảo chuyển đổi dự phòng liền mạch mà không yêu cầu thay đổi cấu hình thủ công trên thiết bị khách.

Đồng bộ hóa mạng: Cho phép đồng bộ hóa mạng giữa tường lửa hoạt động và thụ động. Điều này đảm bảo rằng các thay đổi cấu hình, quy tắc tường lửa và chính sách bảo mật được sao chép trong thời gian thực từ tường lửa hoạt động sang tường lửa thụ động. Khi chuyển đổi dự phòng xảy ra, tường lửa thụ động giả định cấu hình chính xác của tường lửa hoạt động.

Giám sát và cảnh báo: Triển khai hệ thống giám sát và cảnh báo để theo dõi tình trạng và hiệu suất của cụm tường lửa. Điều này có thể bao gồm giám sát việc sử dụng CPU và bộ nhớ, lưu lượng mạng, nhật ký hệ thống và các số liệu liên quan khác. Định cấu hình cảnh báo để thông báo cho quản trị viên trong trường hợp có bất kỳ sự kiện hoặc lỗi nghiêm trọng nào.

Bảo trì và kiểm tra thường xuyên: Thực hiện các tác vụ bảo trì thường xuyên, bao gồm cập nhật chương trình cơ sở, bản vá bảo mật và đánh giá quy tắc tường lửa. Ngoài ra, hãy thực hiện kiểm tra chuyển đổi dự phòng định kỳ để đảm bảo giải pháp tường lửa HA hoạt động chính xác và để chủ động xác định bất kỳ sự cố tiềm ẩn nào.

Kết nối dự phòng: Cân nhắc triển khai các tùy chọn kết nối dự phòng, chẳng hạn như nhiều nhà cung cấp dịch vụ internet (ISP) hoặc liên kết dự phòng, để nâng cao hơn nữa tính khả dụng của mạng. Điều này có thể giúp giảm thiểu thời gian ngừng hoạt động do mất mạng hoặc lỗi ISP.

Hãy nhớ rằng, điều cần thiết là phải tham khảo ý kiến của chuyên gia bảo mật hoặc mạng đủ tiêu chuẩn để đánh giá các yêu cầu cụ thể của bạn và giúp bạn chọn cấu hình và thiết bị tường lửa thích hợp cho SMB của mình.

More information at https://saigonict.com

SAIGON ICT SOLUTIONS ( SAIGON ICT CO., LTD)

Hotline / Zalo: 076.86.86.086- 09339.220.586 – 0906.366.538

Application Delivery Control ( ADC) – Bộ điều khiển phân phối ứng dụng cho Data Center

Application Delivery Control ( ADC) – Bộ điều khiển ứng dụng cho Datacenter

Bộ điều khiển phân phối ứng dụng (ADC) là thiết bị nâng cao của “bộ cân bằng tải” hoặc “bộ chuyển mạch lớp 4” bao gồm các tính năng tiên tiến.

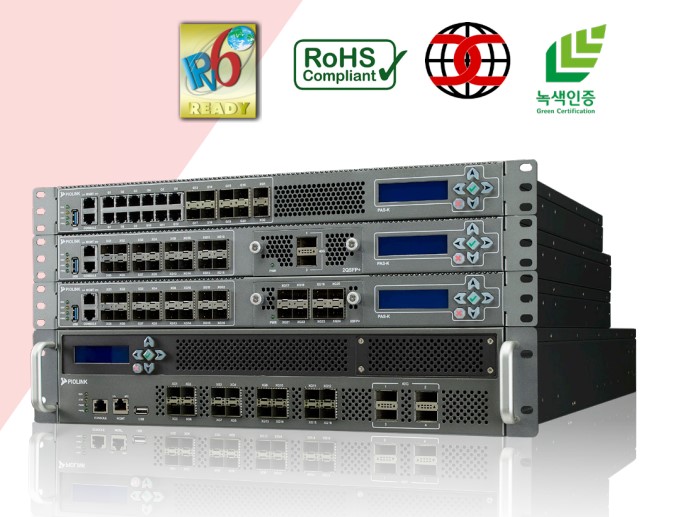
Bộ điều khiển phân phối ứng dụng (ADC) PAS-K cung cấp độ tin cậy và sự đáp ứng cao hơn với các giá trị cao về tính khả dụng, hiệu suất và bảo mật cho người dùng ứng dụng.

Sản phẩm giúp giải quyết tình trạng quá tải lưu lượng truy cập vào máy chủ và đảm bảo truyền tải ứng dụng ổn định, liên tục cho người dùng dịch vụ.

Application Delivery Control ( ADC) - Bộ điều khiển cho Datacenter


Với tính khả dụng cao, hiệu suất mạnh mẽ và khả năng mở rộng linh hoạt, PAS-K là giải pháp tối ưu cho cả môi trường on-premise và cloud.

Application Delivery Control ( ADC) – Bộ điều khiển cho Datacenter

PIOLINK được thành lập vào ngày 26/07/2000, là công ty chuyên về tối ưu hóa trung tâm dữ liệu đám mây tại Hàn Quốc. Công ty cung cấp các sản phẩm và dịch vụ liên quan đến mạng và bảo mật, bao gồm:Bộ điều khiển phân phối ứng dụng (PAS-K). Hạ tầng hội tụ siêu cấp (POPCON HCI). Tường lửa web (WEBFRONT-K). Switch bảo mật L2/L3 (TiFRONT). Dịch vụ giám sát & tư vấn bảo mật chuyên sâu.

PIOLINK tập trung vào việc phát triển các sản phẩm mạng & bảo mật, đảm bảo hiệu suất cao, bảo mật mạnh mẽ và quản lý dễ dàng.

Tính năng nổi bật của PAS-K

Giá trị cốt lõi của PAS-K là đảm bảo truyền tải ứng dụng theo trạng thái tối ưu nhất mà người dùng mong muốn.
Nó cung cấp tốc độ truy cập nhanh, môi trường kết nối ổn định, qua đó nâng cao độ tin cậy của dịch vụ.

  • Cân bằng tải (Load Balancing)
  • Chuyển hướng linh hoạt (Redirection)
  • Tính năng dự phòng lỗi (Failover)
  • Tăng tốc TCP (TCP Multiplexing)
  • Giao diện lập trình REST API
  • Giảm tải máy chủ (Server Offloading)
  • Chuyển đổi địa chỉ mạng (NAT)
  • Bảo mật cấp mạng
  • Chống tấn công DDoS & ẩn thông tin máy chủ
  • Điều chỉnh và thiết lập Script
  • Nén HTTP & bộ nhớ đệm cache
  • Tường lửa mạng
  • Đảm bảo giao dịch và tối ưu hóa HTML
  • Kiểm soát lưu lượng đột biến
  • Tích hợp với các hệ thống điều phối đám mây

Ưu điểm Application Delivery Control ( ADC) – Bộ điều khiển cho Datacenter

Những đặc điểm nổi bật chỉ có ở ADC của PIOLINK.

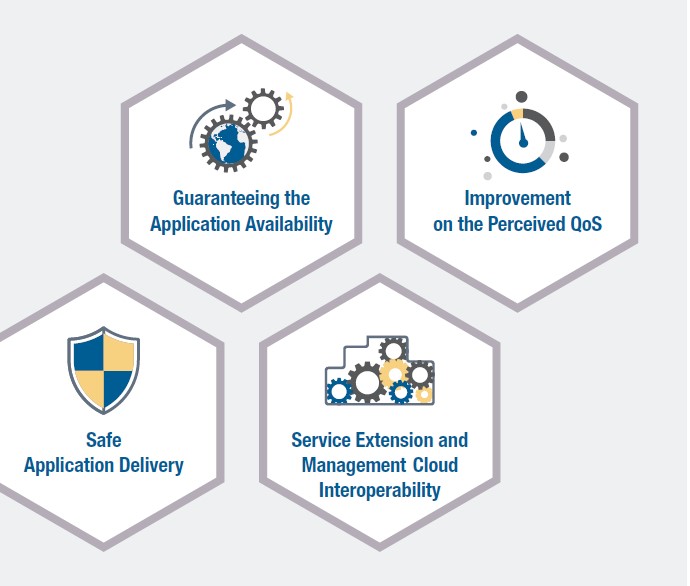
Đảm bảo tính sẵn sàng của dịch vụ

PAS-K cung cấp nhiều tính năng cân bằng tải và tính sẵn sàng cao. Đặc biệt, trong trường hợp lưu lượng truy cập tăng đột biến vượt quá khả năng xử lý của máy chủ, PAS-K sẽ kiểm soát lưu lượng một cách thích hợp để bảo vệ máy chủ. Ngoài ra, bằng cách tái sử dụng nhiều kết nối thay cho máy chủ, PAS-K không chỉ đảm bảo sự ổn định của dịch vụ mà còn cung cấp trải nghiệm ổn định cho người dùng.

Đạt chứng nhận xác nhận tính năng bảo mật

Khi các cơ quan nhà nước và công cộng triển khai thiết bị mạng, họ chỉ được sử dụng các sản phẩm đã đạt chứng nhận CC hoặc có giấy xác nhận tính năng bảo mật.
PAS-K của PioLink đã đạt cả chứng nhận CC và giấy xác nhận tính năng bảo mật.

Cải thiện chất lượng dịch vụ thực tế

Hỗ trợ nhiều tính năng tăng tốc cao cấp để nâng cao hiệu suất truyền tải ứng dụng.
Giảm tải tài nguyên máy chủ, nâng cao hiệu suất tài nguyên và cải thiện chất lượng dịch vụ.
PAS-K hỗ trợ các tính năng tăng tốc cao cấp như bộ nhớ đệm (caching), nén dữ liệu (compression), FEO, SSL Offloading, v.v.

Tối đa hóa hiệu quả xây dựng hạ tầng đám mây

Khi cấu hình SDDC và trung tâm dữ liệu đám mây, PAS-K có thể được thiết lập/giám sát từ các giải pháp khác thông qua REST-API và ANSIBLE.
Giải pháp ADC dưới dạng phần mềm PAS-KS hỗ trợ nhiều nền tảng ảo hóa (Hypervisor) và nền tảng đám mây khác nhau.

Bằng cách sử dụng chức năng chuyển hướng (redirection) của PAS-K, chúng tôi có thể đặt thiết bị bảo mật ngoài luồng (out-of-path) và thiết lập ADC có tốc độ và tính sẵn sàng vượt trội trong luồng (in-line). Nhờ đó, hiệu suất mạng đã được cải thiện đáng kể…

Viện nghiên cứu chuyên sâu về bảo mật thông tin

Thi công hạ tầng mạng doanh nghiệp là gì – Vì sao cần đơn vị thi công hạng mục này cho doanh nghiệp ?

Thiết bị Router Peplink Balance 580

Thi công hạ tầng mạng doanh nghiệp là gì – Vì sao cần đơn vị thi công hạng mục này cho doanh nghiệp ?

Thi công hạ tầng mạng – tối ưu vận hành hệ thống CNTT

Thi công hạ tầng mạng doanh nghiệp là gì – Vì sao cần đơn vị thi công hạng mục này cho doanh nghiệp ?

Mô hình thi công hạ tầng mạng doanh nghiệp là quy trình tư vấn, thiết kế, lắp đặt và bảo trì toàn bộ hệ thống mạng LAN, WAN và Wi‑Fi phục vụ nhu cầu kết nối nội bộ, truy cập Internet và kết nối đa chi nhánh. Hạ tầng này bao gồm thiết bị chuyển mạch (switch), định tuyến (router), tường lửa (firewall), điểm truy cập không dây (AP) cùng hệ thống cáp quang, cáp đồng và tủ rack. Việc triển khai chuyên nghiệp đảm bảo mạng hoạt động ổn định, bảo mật, dễ mở rộnggiảm chi phí vận hành dài hạn.

Thiết bị Router Peplink Balance 710

1. Hạ tầng mạng doanh nghiệp là gì?

Hạ tầng mạng doanh nghiệp là tập hợp các phần cứng (switch, router, firewall, AP), phần mềm (firmware, controller, phần mềm quản lý, quản lý lưu trữ dữ liệu) và cáp mạng (cáp quang, cáp đồng) được kết nối với nhau để truyền tải dữ liệu nội bộ và ra Internet một cách ổn định, bảo mật và hiệu quả.

Khảo sát thi công mạng cho doanh nghiệp

2. Tại sao phải thi công chuyên nghiệp?

  • Đảm bảo ổn định, hiệu suất cao: Thiết bị và cấu hình đúng chuẩn giúp tránh nghẽn băng thông, gián đoạn dịch vụ.
  • Tăng cường bảo mật: Kết hợp VLAN, tường lửa, IPS/IDS để ngăn chặn xâm nhập trái phép và bảo vệ dữ liệu doanh nghiệp.
  • Dễ dàng mở rộng: Hạ tầng được thiết kế linh hoạt, cho phép thêm switch, AP hoặc mở rộng WAN khi cần.
  • Tiết kiệm chi phí vận hành: Quản lý tập trung và bảo trì định kỳ giảm thiểu sự cố và chi phí nhân sự CNTT.
IPS System
IPS System

3. Các bước triển khai hạ tầng mạng

  1. Khảo sát & xác định yêu cầu: Đánh giá số lượng thiết bị, diện tích, băng thông cần thiết và mức độ bảo mật.
  2. Thiết kế hệ thống: Xây dựng sơ đồ mạng, lựa chọn thiết bị, phân chia VLAN, xác định topologie LAN/WAN và vị trí AP.
  3. Thi công cáp & lắp thiết bị: Đi cáp quang/cáp đồng, lắp rack, install switch-router-firewall, cài đặt AP và cấu hình cơ bản.
  4. Cấu hình & kiểm thử: Cấu hình địa chỉ IP, VLAN, QoS, bảo mật, kiểm tra khả năng truy cập và tốc độ mạng.
  5. Bàn giao & đào tạo: Hướng dẫn quản trị mạng, bảo trì cơ bản và quy trình xử lý sự cố.
  6. Bảo trì & nâng cấp: Giám sát hiệu suất, cập nhật firmware và mở rộng khi quy mô doanh nghiệp phát triển.

4. Thành phần chính của hạ tầng

Thành phầnVai trò
RouterKết nối LAN với WAN/Internet, định tuyến lưu lượng
SwitchChuyển mạch nội bộ, phân VLAN, QoS
Firewall/IPS/IDSGiám sát, phân tích và ngăn chặn lưu lượng bất thường
Access Point (Wi‑Fi)Cung cấp kết nối không dây, quản lý tập trung qua controller
Cáp mạngCáp quang và cáp đồng Cat6/Cat6a/Cat7 đảm bảo băng thông cao
Rack & PDUSắp xếp gọn gàng, cấp nguồn và quản lý thiết bị

5. Lợi ích khi thi công chuyên nghiệp

  • Hiệu suất tối ưu: Mạng vận hành ổn định, giảm độ trễ và nghẽn cổ chai .
  • Bảo mật toàn diện: Tích hợp giải pháp bảo mật mạng chặt chẽ, giảm nguy cơ rủi ro.
  • Quản lý dễ dàng: Nền tảng quản lý tập trung giúp theo dõi trạng thái và hiệu năng mạng.
  • Mở rộng linh hoạt: Thiết kế theo mô-đun, dễ dàng nâng cấp khi doanh nghiệp phát triển.

Tóm lại, thi công hạ tầng mạng doanh nghiệp không chỉ là việc lắp đặt thiết bị mà còn là một quy trình tư vấn – thiết kế – triển khai – bảo trì chuyên nghiệp, giúp doanh nghiệp duy trì hệ thống mạng ổn định, an toàn và sẵn sàng mở rộng trong tương lai.

Cần tư vấn chi tiết về thi công hạ tầng mạng LAN / WAN cho doanh nghiệp, tổ chức bạn, Liên hệ chúng tôi tư vấn thêm:

Dịch vụ và Giải pháp CNTT Saigon ICT Solutions
Dịch vụ và Giải pháp CNTT – Saigon ICT Solutions

Thông tin liên hệ: 

CÔNG TY TNHH CÔNG NGHỆ TRUYỀN THÔNG VÀ THÔNG TIN SÀI GÒN – ICT SOLUTIONS ( SAIGON ICT SOLUTIONS)

  • Hotline : 076 86 86 086
  • Zalo bán hàng: 076 86 86 086 – 098 688 70 21 – 0906 366 538 – 0939 220 586
  • Phòng doanh nghiệp – dự án: 076 86 86 086
  • Hỗ trợ kỹ thuật: 0906 366 538
  • Email: info@saigonict.com
  • VP Showroom HCM: 123 Chương Dương, Phường Linh Chiểu, Thành Phố Thủ Đức, TP. Hồ Chí Minh
  • VP Hà Nội: Số nhà 6 Khu liền kề Học Viện Quốc Phòng, Phường Xuân La, Quận Tây Hồ, TP Hà Nội.
  • VP Đà Nẵng: 256 Trường Chinh, Phường Hoà  An, Quận Cẩm Lệ, Thành phố Đà Nẵng.

Application Delivery Control ( ADC) – Bộ điều khiển phân phối ứng dụng cho Data Center

Application Delivery Control ( ADC) – Bộ điều khiển phân phối ứng dụng cho Data Center

Application Delivery Control – Bộ điều khiển cho Data Center

Application Delivery Controller (ADC) – hay Bộ điều khiển phân phối ứng dụng – là một thiết bị phần cứng hoặc phần mềm được triển khai tại Data Center để tối ưu việc phân phối các ứng dụng đến người dùng cuối.


ADC nằm giữa người dùng (client) và máy chủ ứng dụng (application server), đảm nhận vai trò quan trọng trong việc cân bằng tải, tăng tốc ứng dụng, bảo mật, và kiểm soát lưu lượng.

Chức năng chính của ADC:

Cân bằng tải (Load Balancing):

Phân phối lưu lượng truy cập đến nhiều máy chủ ứng dụng để đảm bảo hiệu suất, tính sẵn sàng cao (HA).

Hỗ trợ nhiều thuật toán: Round Robin, Least Connection, IP Hash…


Tăng tốc ứng dụng (Application Acceleration):

Nén dữ liệu, cache nội dung, tối ưu giao thức TCP để tăng tốc phản hồi ứng dụng.

Giảm độ trễ, đặc biệt với ứng dụng web.

Bảo mật (Security):

Tích hợp tường lửa ứng dụng Web (Web Application Firewall – WAF).

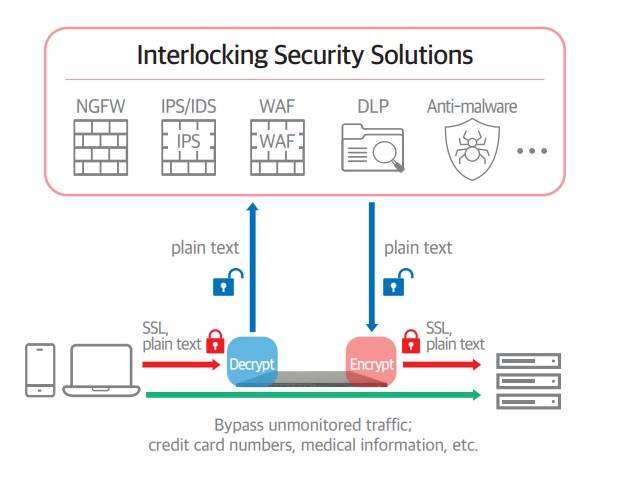
Ngăn chặn các cuộc tấn công DDoS, SSL Offloading, kiểm soát truy cập.

Offloading SSL:

Giải mã/ mã hóa SSL tại ADC thay vì ở máy chủ ứng dụng, giảm tải cho backend.

Kiểm soát lưu lượng (Traffic Steering):

Quản lý session, chuyển hướng người dùng đến server phù hợp dựa trên nội dung truy vấn.

Vị trí của ADC trong Data Center:

Client ↔ Firewall ↔ ADC ↔ Web Servers ↔ App Servers ↔ DB Servers

ADC thường được đặt sau firewall và trước các máy chủ ứng dụng, xử lý tất cả request trước khi gửi đến backend.

Lợi ích triển khai ADC:

Tăng độ sẵn sàng và hiệu năng ứng dụng.

Cải thiện trải nghiệm người dùng.

Bảo vệ hệ thống khỏi tấn công mạng.

Dễ dàng mở rộng và quản lý tập trung.

PHẦN MỀM QUẢN LÝ KHÁCH TRUY CẬP TÒA NHÀ, VĂN PHÒNG, KHÁCH SẠN TIMETEC VMS

Hệ hống quản lý khách truy cập tòa nhà, văn phòng

TimeTec VMS là một hệ thống quản lý khách truy cập dựa trên đám mây được thiết kế để quản lý và giám sát tốt hơn khách đến nơi làm việc, tòa nhà, khu phức hợp của bạn.

Nó tích hợp với các thiết bị kiểm soát truy cập IoT ( Thiết bị thông minh kết nối vạn vật ) và các giải pháp đám mây TimeTec khác, để phục vụ cho tất cả các bên liên quan để quản lý tòa nhà nhằm tạo ra một môi trường chuyên nghiệp, tốt hơn và an toàn hơn.

Với tình hình dịch bệnh Covid-19 kéo dài, để đảm bảo cho môi trường làm việc được an toàn, giúp quản lý và sàn lọc dữ liệu khách hàng một cách thông minh và linh hoạt nhất. Timetec VMS là một giải pháp đáp ứng nhu cầu sàn lọc và quản lý riêng khách truy cập linh hoạt nhất cho doanh nghiệp bạn.

Ngoài các tính năng quản lý sàn lọc sức khỏe tích hợp, Timetec VMS còn mang đến cho người dùng các trãi nghiệm như:

– Book chổ đặt trước cho kế hoạch họp và gặp mặt cũng như các mục đích

– Đăng ký cho nhà thầu, xây dựng hoặc các nhà dịch vụ linh động hơn cho công việc và kế hoạch của đôi bên.

Dùng QR Code để xác nhận tại quầy tiếp tân hoặc bảo vệ tòa nhà
Quản lý khách truy cập tòa nhà, văn phòng

– Sử dụng và quản lý dữ liệu khách hàng một cách chuyên nghiệp nhất.