Category Archives: Giải Pháp

Synology Drive – Giải pháp Cloud riêng cho doanh nghiệp

Synology Drive - Giải pháp Cloud riêng cho doanh nghiệp

Synology Drive – Giải pháp Cloud riêng cho doanh nghiệp

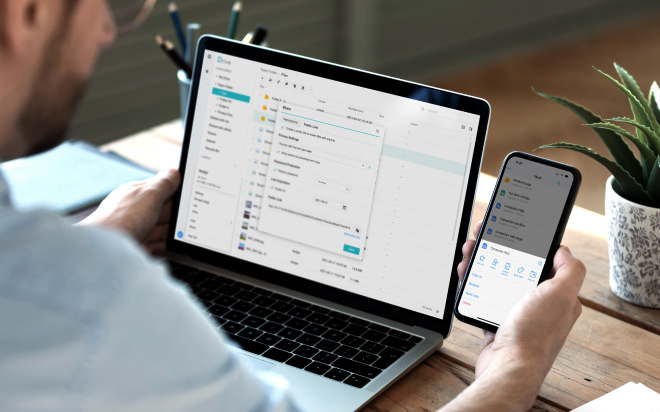
Synology Drive là gì? Synology Drive – Giải pháp Cloud riêng cho doanh nghiệp

Synology Drive là giải pháp biến thiết bị NAS Synology thành một hệ thống cloud riêng cho doanh nghiệp, cho phép người dùng lưu trữ, truy cập, đồng bộ, chia sẻ và cộng tác trên dữ liệu từ nhiều thiết bị khác nhau. Theo Synology, Drive giúp doanh nghiệp có 100% quyền sở hữu dữ liệu và không cần trả thêm phí license cho giải pháp Drive. Synology Drive

Thay vì phụ thuộc hoàn toàn vào các nền tảng cloud công cộng, doanh nghiệp có thể tự xây dựng một “đám mây riêng” đặt tại văn phòng, chi nhánh hoặc trung tâm dữ liệu của mình. Điều này đặc biệt phù hợp với các doanh nghiệp cần kiểm soát dữ liệu nội bộ, phân quyền người dùng rõ ràng và tối ưu chi phí lưu trữ lâu dài.

Synology Drive - Giải pháp Cloud riêng cho doanh nghiệp

Vì sao doanh nghiệp nên dùng Cloud riêng Synology?

Trong môi trường làm việc hiện nay, dữ liệu doanh nghiệp không chỉ nằm trên máy tính cá nhân mà còn được chia sẻ qua email, Zalo, USB, Google Drive, OneDrive hoặc nhiều thiết bị khác nhau. Cách quản lý phân tán này dễ gây thất lạc file, trùng phiên bản, rủi ro rò rỉ dữ liệu và khó kiểm soát quyền truy cập.

Synology Drive giúp doanh nghiệp giải quyết các vấn đề này bằng cách tập trung dữ liệu về một hệ thống NAS riêng, sau đó cấp quyền truy cập cho từng phòng ban, từng người dùng hoặc từng nhóm làm việc.

Tính năng nổi bật của Synology Drive

1. Quản lý file tập trung

Doanh nghiệp có thể tổ chức dữ liệu theo thư mục cá nhân, thư mục nhóm và thư mục chia sẻ. Người dùng có thể truy cập file qua trình duyệt web, máy tính Windows, macOS, Ubuntu hoặc thiết bị di động iOS, iPadOS và Android. Synology Drive Technical Specifications

2. Đồng bộ dữ liệu nhiều thiết bị

Synology Drive Client cho phép đồng bộ dữ liệu giữa máy tính và NAS Synology. Nhân viên có thể làm việc tại văn phòng, ở nhà hoặc đi công tác mà vẫn truy cập được dữ liệu cần thiết.

Tính năng Sync on Demand giúp chỉ tải file về thiết bị khi cần sử dụng, tiết kiệm dung lượng ổ cứng máy tính và băng thông mạng.

Synology Drive - Giải pháp Cloud riêng cho doanh nghiệp

3. Sao lưu dữ liệu người dùng

Synology Drive hỗ trợ sao lưu thư mục quan trọng từ máy tính lên NAS theo thời gian thực hoặc theo lịch. Đây là lớp bảo vệ quan trọng trước các rủi ro như xóa nhầm, lỗi máy tính hoặc mã độc ransomware.

4. Khôi phục phiên bản file

Khi file bị chỉnh sửa sai, ghi đè hoặc xóa nhầm, doanh nghiệp có thể khôi phục lại phiên bản trước đó. Synology sử dụng công nghệ Intelliversioning để lưu giữ các phiên bản quan trọng và tối ưu dung lượng lưu trữ.

5. Chia sẻ file an toàn

Doanh nghiệp có thể chia sẻ file nội bộ hoặc gửi link cho đối tác bên ngoài với quyền truy cập rõ ràng. Có thể thiết lập quyền xem, tải xuống, chỉnh sửa hoặc giới hạn quyền riêng tư theo nhu cầu.

6. Cộng tác với Synology Office

Synology Drive tích hợp với Synology Office, cho phép người dùng chỉnh sửa tài liệu, bảng tính và bài thuyết trình trực tuyến. Đây là lựa chọn phù hợp cho các nhóm cần cộng tác trên tài liệu nội bộ mà vẫn muốn dữ liệu nằm trong hệ thống riêng của doanh nghiệp.

Synology Drive - Giải pháp Cloud riêng cho doanh nghiệp

7. Đồng bộ dữ liệu giữa nhiều chi nhánh

Với Synology Drive ShareSync, doanh nghiệp có thể đồng bộ dữ liệu giữa nhiều NAS Synology tại các văn phòng khác nhau. Tính năng này phù hợp với công ty có nhiều chi nhánh, showroom, nhà máy hoặc đội ngũ làm việc phân tán.

So sánh Synology Drive với Cloud công cộng

Tiêu chíSynology DriveCloud công cộng
Quyền sở hữu dữ liệuDoanh nghiệp tự kiểm soátPhụ thuộc nhà cung cấp
Chi phí dài hạnĐầu tư thiết bị ban đầu, không tính license DriveTrả phí theo user/tháng hoặc dung lượng
Dung lượng lưu trữPhụ thuộc NAS và ổ cứng triển khaiPhụ thuộc gói thuê bao
Phân quyền nội bộLinh hoạt theo user, group, phòng banTùy nền tảng
Truy cập từ xaCó thể triển khaiCó sẵn
Phù hợpSMB, văn phòng, chi nhánh, doanh nghiệp cần kiểm soát dữ liệuDoanh nghiệp cần hệ sinh thái cloud hoàn chỉnh

Synology Drive phù hợp với doanh nghiệp nào?

Synology Drive đặc biệt phù hợp với:

  • Doanh nghiệp SMB từ 5 đến 100 người dùng.
  • Công ty cần lưu trữ file tập trung theo phòng ban.
  • Doanh nghiệp muốn thay thế hoặc nâng cấp file server truyền thống.
  • Văn phòng có nhiều nhân viên làm việc từ xa.
  • Công ty cần đồng bộ dữ liệu giữa nhiều chi nhánh.
  • Doanh nghiệp muốn giảm phụ thuộc vào cloud công cộng.
  • Đơn vị cần kiểm soát dữ liệu nội bộ, phân quyền rõ ràng và sao lưu an toàn.

Triển khai Synology Drive cần chuẩn bị gì?

Để triển khai hiệu quả, doanh nghiệp cần lựa chọn đúng dòng NAS Synology theo số lượng người dùng, dung lượng lưu trữ và mức độ truy cập dữ liệu. Ngoài ra, nên thiết kế hệ thống phân quyền, backup, RAID, UPS và bảo mật truy cập từ xa ngay từ đầu.

Một mô hình triển khai cơ bản gồm:

  • NAS Synology phù hợp nhu cầu doanh nghiệp.
  • Ổ cứng NAS chuyên dụng.
  • Tài khoản người dùng và nhóm phòng ban.
  • Phân quyền thư mục theo bộ phận.
  • Cấu hình Synology Drive Server.
  • Cài Synology Drive Client cho máy tính người dùng.
  • Thiết lập backup, snapshot và quyền truy cập từ xa.

Kết luận

Synology Drive là giải pháp cloud riêng hiệu quả cho doanh nghiệp muốn quản lý dữ liệu tập trung, chia sẻ file an toàn, đồng bộ linh hoạt và bảo vệ dữ liệu tốt hơn. Với khả năng hoạt động trên nhiều nền tảng, hỗ trợ cộng tác, sao lưu và quản trị tập trung, Synology Drive là lựa chọn rất phù hợp cho doanh nghiệp SMB đang cần hiện đại hóa hệ thống lưu trữ file nội bộ.

SAIGON ICT ( ICT SOLUTIONS) cung cấp giải pháp tư vấn, triển khai NAS Synology, Synology Drive, phân quyền dữ liệu phòng ban, backup và bảo mật mạng, truy cập từ xa cho doanh nghiệp.

Router và Firewall khác nhau không ? – Nhu cầu quyết định sự lựa chọn cho doanh nghiệp

Router và Firewall khác nhau không ?

Router và Firewall khác nhau không ?

Router và Firewall khác nhau không ?

Router mạng và tường lửa mạng khác nhau thế nào? Doanh nghiệp nên chọn thiết bị nào?

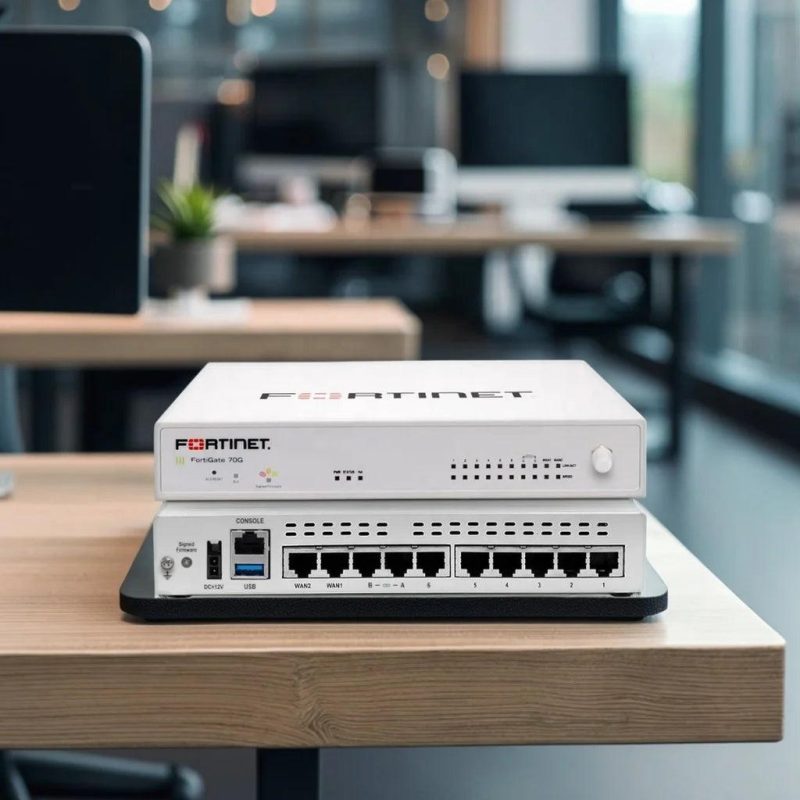
Trong hệ thống mạng doanh nghiệp, router mạng và tường lửa mạng firewall đều là thiết bị quan trọng giúp kết nối Internet và quản lý lưu lượng dữ liệu. Tuy nhiên, hai thiết bị này có mục đích sử dụng khác nhau. Nếu chọn sai, doanh nghiệp có thể gặp tình trạng mạng chậm, khó quản lý, hoặc nghiêm trọng hơn là mất an toàn dữ liệu.

Router và Firewall khác nhau không ?

1. Router mạng là gì?

Router mạng là thiết bị định tuyến, có nhiệm vụ kết nối hệ thống mạng nội bộ của doanh nghiệp ra Internet hoặc kết nối nhiều mạng khác nhau lại với nhau.

Router thường đảm nhiệm các chức năng như:

  • Kết nối Internet từ nhà mạng.
  • Chia sẻ mạng cho nhiều thiết bị trong công ty.
  • Cân bằng tải nhiều đường truyền Internet.
  • Quản lý băng thông cơ bản.
  • NAT, DHCP, VLAN, VPN cơ bản tùy model.
  • Định tuyến giữa các lớp mạng nội bộ.

Router phù hợp với nhu cầu kết nối, chia mạng và tối ưu đường truyền.

2. Tường lửa mạng firewall là gì?

Tường lửa mạng firewall là thiết bị bảo mật chuyên dụng, có nhiệm vụ kiểm soát, giám sát và ngăn chặn các truy cập nguy hiểm đi vào hoặc đi ra khỏi hệ thống mạng doanh nghiệp.

Firewall hiện đại, đặc biệt là Next-Generation Firewall – NGFW, có thể hỗ trợ:

  • Chặn truy cập trái phép.
  • Kiểm soát ứng dụng theo người dùng.
  • Lọc web, chặn website độc hại.
  • Phòng chống virus, malware, ransomware.
  • IPS/IDS phát hiện và ngăn chặn tấn công.
  • VPN bảo mật cho chi nhánh và nhân viên làm việc từ xa.
  • SSL Inspection kiểm tra lưu lượng mã hóa.
  • Ghi log, báo cáo, giám sát an ninh mạng.
  • Phân quyền truy cập giữa các phòng ban.

Firewall phù hợp với nhu cầu bảo mật, kiểm soát và bảo vệ dữ liệu doanh nghiệp.

3. So sánh router mạng và tường lửa mạng

Tiêu chíRouter mạngTường lửa mạng firewall
Mục đích chínhKết nối và định tuyến InternetBảo mật và kiểm soát truy cập
Khả năng bảo mậtCơ bảnChuyên sâu
Quản lý người dùngHạn chếTốt hơn, chi tiết hơn
Lọc web, chặn ứng dụngCó thể có ở mức cơ bảnMạnh, chuyên dụng
Chống tấn công mạngHạn chếCó IPS, Anti-malware, Threat Protection
VPNCơ bản hoặc nâng cao tùy dòngBảo mật và quản lý tốt hơn
Phù hợpGia đình, văn phòng nhỏ, hệ thống ít rủi roDoanh nghiệp cần bảo mật dữ liệu
Chi phíThấp hơnCao hơn nhưng bảo vệ tốt hơn

4. Doanh nghiệp nào nên dùng router mạng?

Doanh nghiệp có thể dùng router mạng nếu nhu cầu chủ yếu là kết nối Internet, chia mạng và quản lý cơ bản.

Router phù hợp với:

  • Văn phòng nhỏ dưới 10-20 người dùng.
  • Cửa hàng, quán cà phê, showroom nhỏ.
  • Hệ thống chỉ cần Internet ổn định.
  • Không có dữ liệu quan trọng cần bảo vệ cao.
  • Không có máy chủ nội bộ, phần mềm kế toán, camera, NAS hoặc hệ thống ERP.
  • Ngân sách đầu tư ban đầu thấp.

Một số router doanh nghiệp còn hỗ trợ cân bằng tải, VLAN, VPN và quản lý cloud, phù hợp cho SMB cần hệ thống mạng ổn định nhưng chưa yêu cầu bảo mật chuyên sâu.

5. Doanh nghiệp nào nên dùng tường lửa mạng?

Doanh nghiệp nên dùng firewall khi hệ thống mạng có dữ liệu quan trọng, nhiều người dùng hoặc cần kiểm soát truy cập chặt chẽ.

Firewall phù hợp với:

  • Doanh nghiệp từ 20 người dùng trở lên.
  • Công ty có dữ liệu kế toán, nhân sự, khách hàng, hợp đồng.
  • Có máy chủ nội bộ, NAS, phần mềm ERP, CRM, camera IP.
  • Có nhiều phòng ban cần phân quyền truy cập.
  • Có nhân viên làm việc từ xa cần VPN bảo mật.
  • Có nhiều chi nhánh cần kết nối site-to-site VPN.
  • Doanh nghiệp cần chặn web độc hại, kiểm soát ứng dụng, chống mã độc.
  • Các ngành như tài chính, sản xuất, logistics, giáo dục, y tế, bán lẻ, công nghệ.

Trong bối cảnh tấn công mạng, email giả mạo, ransomware và rò rỉ dữ liệu ngày càng phổ biến, firewall không còn là thiết bị chỉ dành cho doanh nghiệp lớn. Ngay cả doanh nghiệp SMB cũng nên trang bị tường lửa nếu muốn bảo vệ hệ thống ổn định và an toàn lâu dài.

6. Router có thay thế được firewall không?

Router có thể có một số tính năng bảo mật cơ bản như NAT, chặn port, VPN hoặc access control list. Tuy nhiên, router không thể thay thế hoàn toàn firewall chuyên dụng.

Lý do là firewall có khả năng kiểm tra lưu lượng sâu hơn, nhận diện ứng dụng, phát hiện tấn công, lọc nội dung, chống mã độc và ghi log chi tiết. Đây là những chức năng mà router thông thường không thể đáp ứng đầy đủ.

Có thể hiểu đơn giản:

Router giúp doanh nghiệp kết nối Internet. Firewall giúp doanh nghiệp kết nối Internet an toàn hơn.

7. Nên chọn router hay firewall cho doanh nghiệp?

Nếu doanh nghiệp chỉ cần mạng Internet ổn định, ít người dùng và không có dữ liệu quan trọng, router doanh nghiệp là lựa chọn tiết kiệm.

Nếu doanh nghiệp cần bảo vệ dữ liệu, kiểm soát truy cập, chống tấn công mạng và quản lý người dùng tốt hơn, nên đầu tư firewall.

Trong nhiều mô hình thực tế, doanh nghiệp có thể kết hợp cả hai:

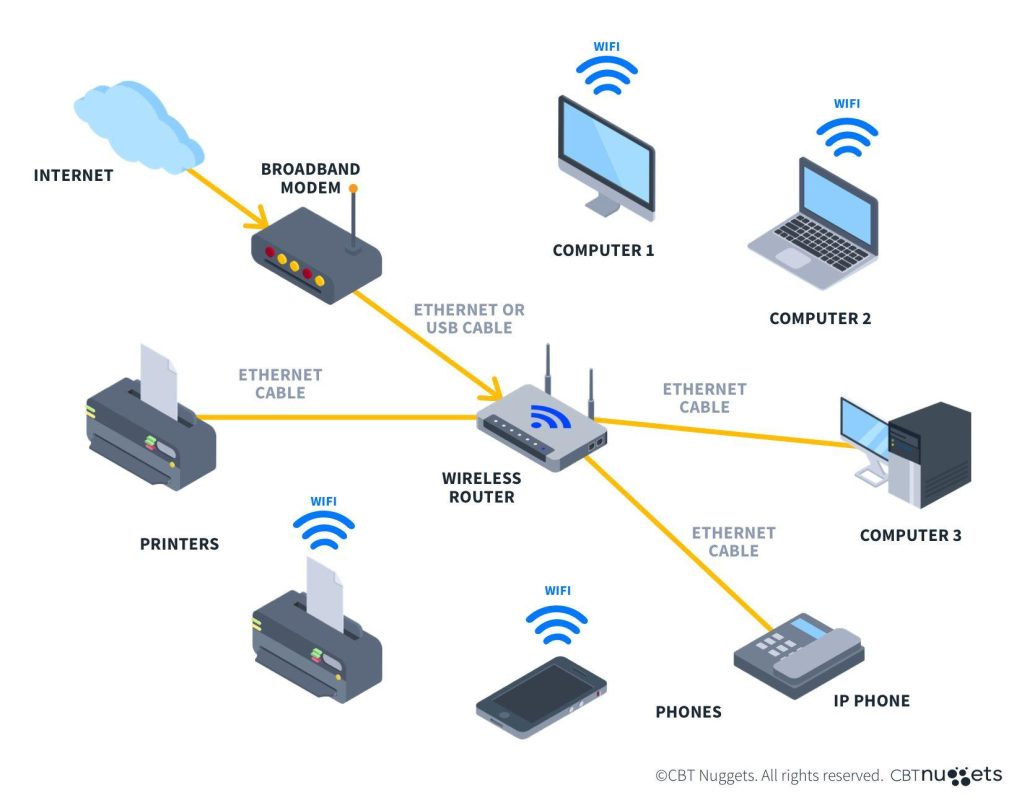
  • Router hoặc modem nhà mạng dùng để kết nối Internet.
  • Firewall đặt phía sau để bảo mật và quản lý hệ thống.
  • Switch chia mạng LAN/VLAN.
  • WiFi doanh nghiệp phục vụ người dùng.
  • NAS/server/camera được phân vùng riêng để tăng an toàn.

8. Kết luận

Router mạng và tường lửa mạng đều quan trọng, nhưng không giống nhau. Router thiên về kết nối và định tuyến, còn firewall thiên về bảo mật và kiểm soát truy cập.

Với doanh nghiệp hiện nay, đặc biệt là các đơn vị có dữ liệu khách hàng, hệ thống kế toán, máy chủ, NAS, camera hoặc nhiều nhân sự sử dụng mạng, việc đầu tư firewall là cần thiết để giảm rủi ro mất dữ liệu, mã độc và truy cập trái phép.

Router và Firewall khác nhau không ?

SAIGON ICT Solutions ( ICT Solutions) cung cấp giải pháp router, firewall, WiFi, switch, VPN và bảo mật mạng cho doanh nghiệp SMB/SME. Chúng tôi tư vấn theo đúng quy mô người dùng, nhu cầu bảo mật và ngân sách đầu tư của từng doanh nghiệp.

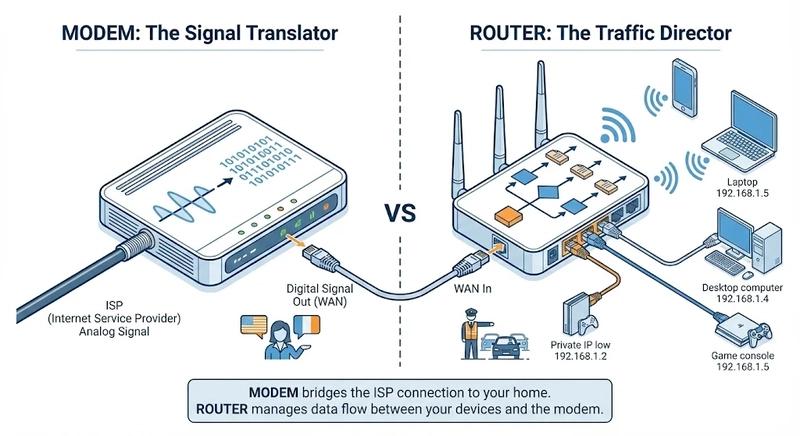
Router Khác Modem Nhà Mạng Như Thế Nào? Doanh Nghiệp Nên Chọn Router Nào Để Mạng Ổn Định Và An Toàn?

Router Khác Modem Nhà Mạng Như Thế Nào? Doanh Nghiệp Nên Chọn Router Nào Để Mạng Ổn Định Và An Toàn?

Router và Modem khác nhau chổ nào

Router Khác Modem Nhà Mạng Như Thế Nào? Doanh Nghiệp Nên Chọn Router Nào Để Mạng Ổn Định Và An Toàn?

Nhiều doanh nghiệp vẫn đang dùng modem nhà mạng thay cho router chuyên dụng

Hiện nay, rất nhiều doanh nghiệp SMB (10–100 nhân sự) vẫn đang sử dụng trực tiếp modem Wi-Fi do nhà mạng cung cấp để phục vụ toàn bộ hệ thống mạng văn phòng. Điều này có thể đáp ứng nhu cầu cơ bản nhưng sẽ nhanh chóng trở thành điểm nghẽn khi số lượng người dùng, camera, máy chủ, NAS hay các ứng dụng cloud ngày càng tăng.

Router và Modem khác nhau chổ nào

Vậy Router khác Modem nhà mạng ở điểm nào? Và đâu là giải pháp phù hợp cho gia đình, văn phòng và doanh nghiệp?


Modem Nhà Mạng Là Gì? – Router và Modem khác nhau chổ nào

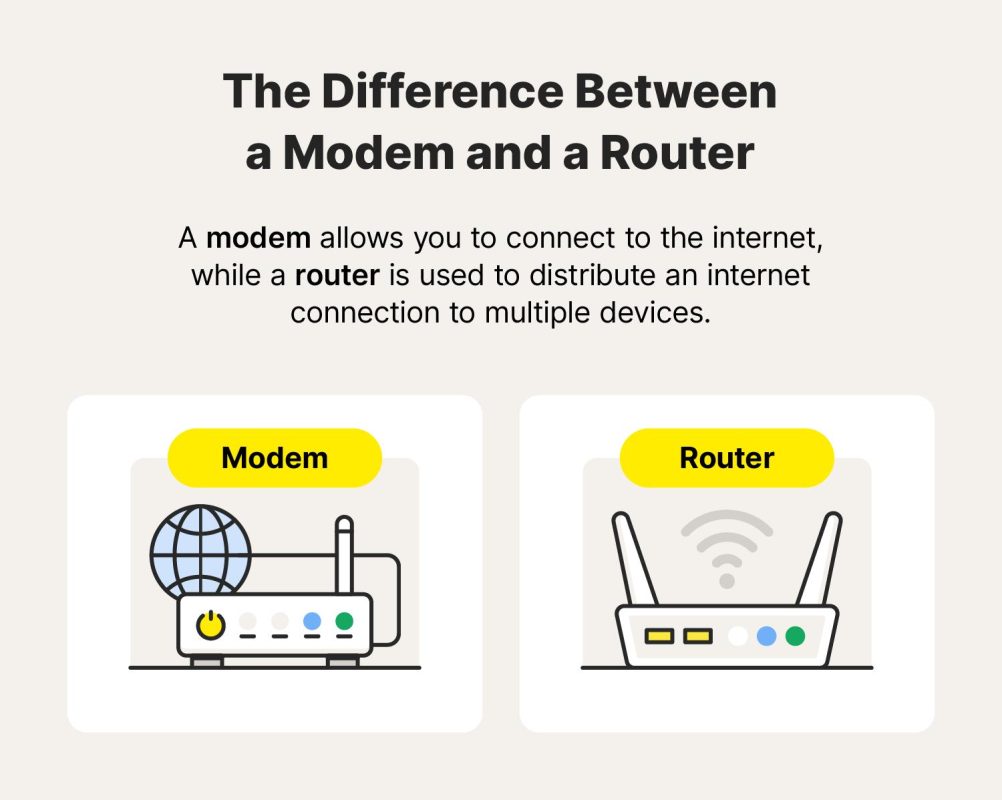
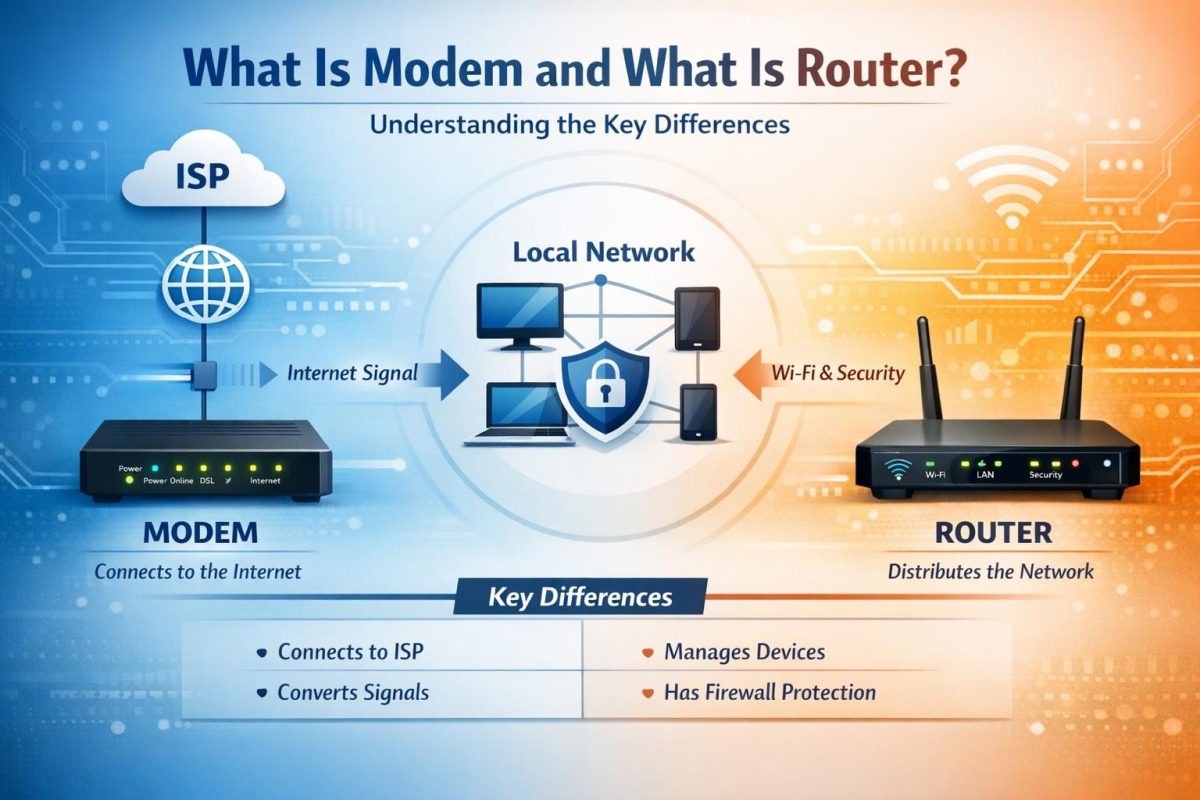
Modem (hoặc ONT đối với cáp quang) là thiết bị do VNPT, Viettel, FPT hoặc các ISP khác cung cấp nhằm kết nối Internet từ nhà mạng đến khách hàng.

Chức năng chính:

  • Nhận tín hiệu Internet từ nhà mạng.
  • Chuyển đổi tín hiệu quang thành tín hiệu mạng LAN.
  • Cung cấp kết nối Internet cơ bản.
  • Hỗ trợ Wi-Fi và DHCP đơn giản.

Tuy nhiên, modem nhà mạng thường chỉ phù hợp với nhu cầu sử dụng cơ bản và không được thiết kế để quản lý hệ thống mạng phức tạp.

Router và Modem khác nhau chổ nào

Router Là Gì?

Router là thiết bị quản lý và điều phối toàn bộ lưu lượng mạng trong hệ thống.

Ngoài việc chia sẻ Internet, Router còn cung cấp:

✅ Quản lý nhiều mạng LAN khác nhau

✅ Cân bằng tải nhiều đường truyền Internet (Load Balancing)

✅ Tự động chuyển đổi khi Internet gặp sự cố (Failover)

✅ VPN kết nối chi nhánh

✅ Quản lý băng thông người dùng

✅ VLAN phân chia phòng ban

✅ Tường lửa và các tính năng bảo mật nâng cao

Chính vì vậy, Router là thành phần không thể thiếu đối với các hệ thống doanh nghiệp hiện đại.


Router Và Modem Khác Nhau Như Thế Nào?

Tiêu chíModem Nhà MạngRouter Chuyên Dụng
Kết nối InternetCóKhông trực tiếp
Chia mạng LANCơ bảnChuyên nghiệp
Wi-FiCó thể cóCó hoặc không
VPNHạn chếMạnh
VLANHầu như khôngCó
Multi-WANKhôngCó
Load BalancingKhôngCó
Failover InternetKhôngCó
Quản lý người dùngHạn chếChuyên sâu
Bảo mậtCơ bảnCao

Các Loại Router Phổ Biến Hiện Nay

1. Router Gia Đình

Phù hợp:

  • Căn hộ
  • Nhà phố
  • Dưới 20 thiết bị

Ví dụ:

  • TP-Link Archer Series
  • ASUS RT Series
  • D-Link Wi-Fi 6/7

Ưu điểm:

  • Dễ cài đặt
  • Chi phí thấp
  • Hỗ trợ Wi-Fi tốc độ cao

2. Router Mesh Wi-Fi

Phù hợp:

  • Nhà nhiều tầng
  • Biệt thự
  • Văn phòng nhỏ

Ưu điểm:

  • Phủ sóng rộng
  • Chuyển vùng mượt mà
  • Loại bỏ điểm chết Wi-Fi

3. Router Doanh Nghiệp SMB

Phù hợp:

  • Văn phòng 10–100 nhân viên
  • Camera giám sát
  • NAS lưu trữ dữ liệu
  • VPN làm việc từ xa

Ví dụ:

  • MikroTik RB5009
  • MikroTik RB4011
  • Peplink Balance Series
  • DrayTek Vigor Series

Ưu điểm:

  • Hỗ trợ nhiều WAN
  • Load Balancing
  • Failover
  • VLAN
  • VPN
Router và Modem khác nhau chổ nào

4. Router Enterprise

Phù hợp:

  • Nhà máy
  • Khu công nghiệp
  • Trường học
  • Bệnh viện
  • Doanh nghiệp lớn
Router và Modem khác nhau chổ nào

Ví dụ:

  • Cisco Enterprise Router
  • Juniper Router
  • Huawei Enterprise Router

Tích hợp các giao thức định tuyến nâng cao như:

  • OSPF
  • BGP
  • MPLS
  • SD-WAN

Doanh Nghiệp Có Nên Chỉ Dùng Router?

Câu trả lời là Không.

Trong bối cảnh các cuộc tấn công mạng ngày càng gia tăng, doanh nghiệp nên triển khai hệ thống bảo mật chuyên dụng.

Mô hình khuyến nghị:

Internet
↓
Modem Nhà Mạng
↓
Firewall NGFW
↓
Switch Managed
↓
Wi-Fi AP / Camera / NAS / Máy tính

Các dòng Firewall phổ biến hiện nay:

  • Fortinet
  • WatchGuard
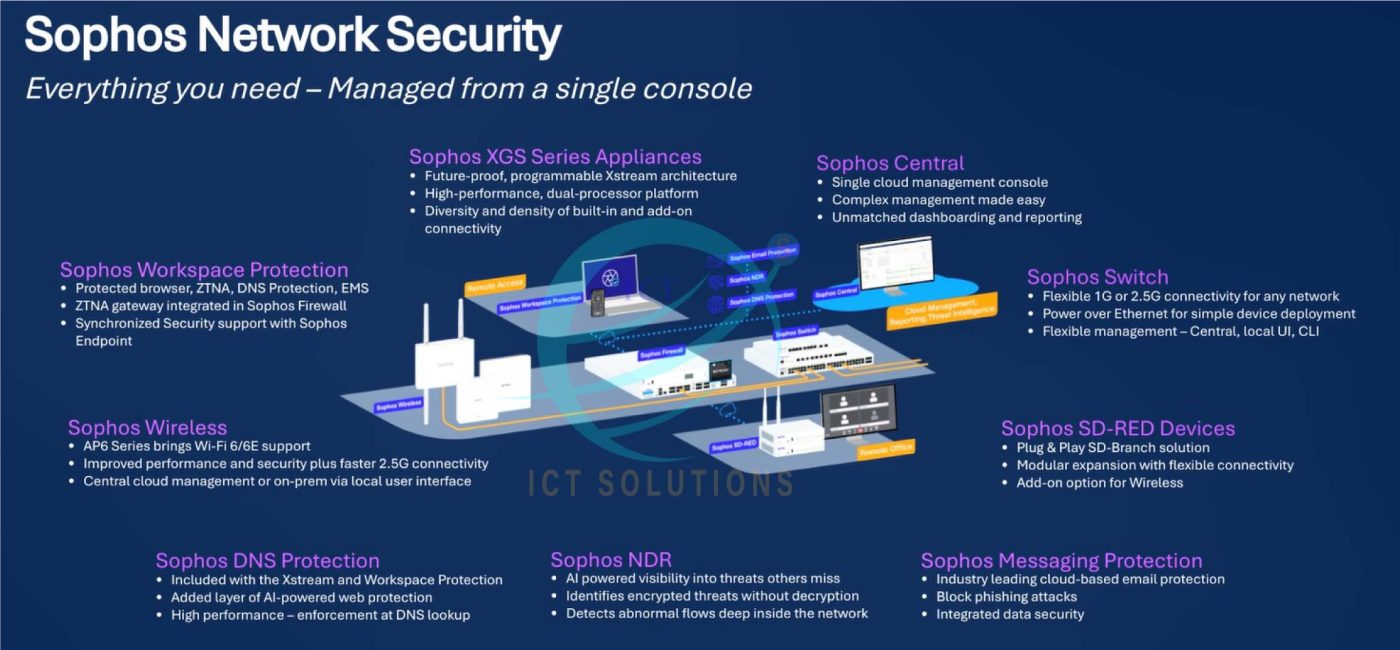
  • Sophos
  • Palo Alto Networks

Giải pháp này giúp:

  • Chống ransomware
  • Chống mã độc
  • Chặn website độc hại
  • VPN bảo mật
  • Kiểm soát truy cập Internet
  • Quản lý ứng dụng và người dùng

SAIGON ICT SOLUTIONS – Tư Vấn Giải Pháp Router Và Bảo Mật Doanh Nghiệp

SAIGON ICT SOLUTIONS chuyên tư vấn, cung cấp và triển khai:

  • Router MikroTik
  • Router Peplink
  • Router DrayTek
  • Firewall Fortinet
  • Firewall WatchGuard
  • Firewall Sophos
  • Hệ thống Wi-Fi doanh nghiệp
  • NAS Synology & QNAP
  • Giải pháp mạng SMB từ 10 đến 500 người dùng

Chúng tôi hỗ trợ khảo sát, thiết kế và triển khai hệ thống mạng tối ưu về hiệu năng, bảo mật và chi phí đầu tư.

Dịch vụ và Giải pháp CNTT Saigon ICT Solutions
Dịch vụ và Giải pháp CNTT – Saigon ICT Solutions

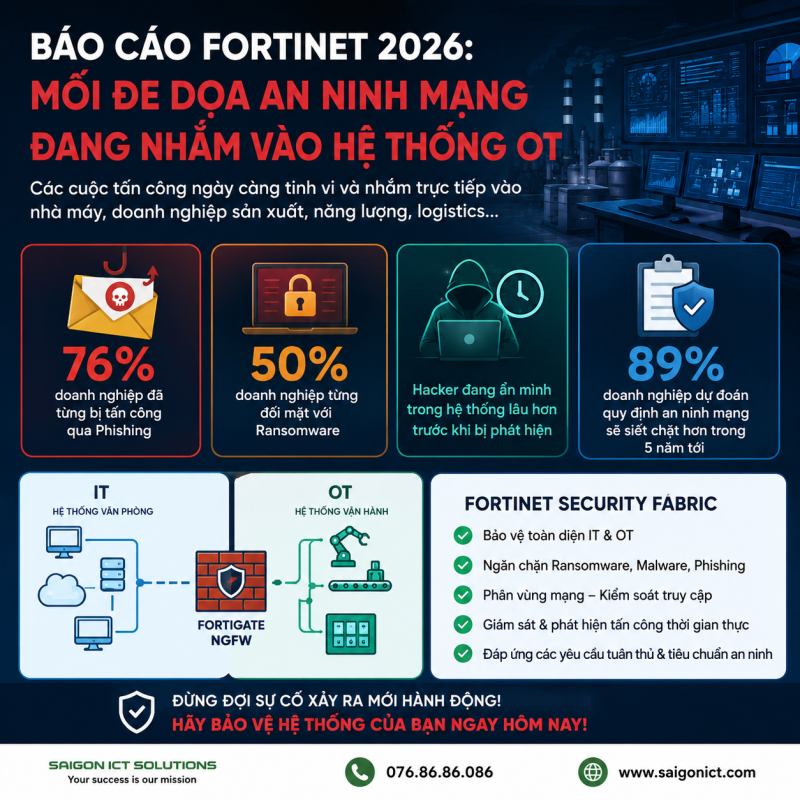
Báo Cáo Fortinet 2026: 76% Doanh Nghiệp Bị Tấn Công Qua Phishing – Hệ Thống OT Đang Trở Thành Mục Tiêu Hàng Đầu Của Hacker

An Ninh Mạng Công Nghiệp 2026

An Ninh Mạng Công Nghiệp 2026

Doanh nghiệp của bạn đã sẵn sàng bảo vệ hệ thống OT trước các cuộc tấn công mạng hiện đại?

Trong bối cảnh chuyển đổi số diễn ra mạnh mẽ, các hệ thống vận hành công nghiệp (Operational Technology – OT) đang ngày càng kết nối với hệ thống CNTT (IT), Cloud và Internet. Điều này giúp doanh nghiệp tăng năng suất nhưng cũng mở ra nhiều nguy cơ an ninh mạng hơn bao giờ hết.

Theo báo cáo “2026 State of Operational Technology and Cybersecurity Report” của Fortinet, các cuộc tấn công nhắm vào môi trường OT tiếp tục gia tăng với mức độ tinh vi ngày càng cao.

An Ninh Mạng Công Nghiệp 2026

Những con số đáng báo động từ Fortinet 2026

76% doanh nghiệp ghi nhận các cuộc tấn công Phishing

Phishing tiếp tục là hình thức tấn công phổ biến nhất hiện nay. Chỉ cần một email giả mạo được mở bởi nhân viên, hacker có thể nhanh chóng chiếm quyền truy cập hệ thống nội bộ và mở rộng sang môi trường OT.

50% doanh nghiệp từng bị Ransomware

Ransomware không còn chỉ mã hóa dữ liệu văn phòng. Ngày nay, các nhóm tấn công đang nhắm trực tiếp vào dây chuyền sản xuất, hệ thống điều khiển công nghiệp (ICS), SCADA và hạ tầng vận hành.

Hậu quả có thể bao gồm:

  • Dừng dây chuyền sản xuất
  • Gián đoạn dịch vụ
  • Mất dữ liệu quan trọng
  • Thiệt hại doanh thu
  • Ảnh hưởng uy tín doanh nghiệp

Hacker đang ở trong hệ thống lâu hơn

Một trong những chỉ số nguy hiểm nhất là “Dwell Time” – thời gian hacker tồn tại trong hệ thống trước khi bị phát hiện.

Báo cáo cho thấy các cuộc tấn công kéo dài nhiều tuần hoặc nhiều tháng đang gia tăng. Điều này đồng nghĩa với việc hacker có nhiều thời gian hơn để:

  • Đánh cắp dữ liệu
  • Theo dõi hoạt động doanh nghiệp
  • Cài mã độc
  • Chuẩn bị cho các cuộc tấn công ransomware quy mô lớn

Tại sao hệ thống OT đang trở thành mục tiêu của hacker?

Các hệ thống OT thường bao gồm:

  • PLC
  • SCADA
  • HMI
  • DCS
  • Camera công nghiệp
  • Hệ thống điện năng lượng
  • Nhà máy sản xuất
  • Kho vận và logistics

Nhiều thiết bị trong số này đã vận hành hơn 10-20 năm và không được thiết kế cho môi trường Internet hiện đại.

Khi doanh nghiệp kết nối OT với IT để phục vụ chuyển đổi số, nếu không có giải pháp bảo mật phù hợp sẽ tạo ra các lỗ hổng cực kỳ nguy hiểm.

Fortinet khuyến nghị 5 chiến lược bảo mật OT quan trọng

1. Phân tách IT và OT bằng Network Segmentation

Phân vùng mạng giúp ngăn chặn hacker di chuyển ngang trong hệ thống.

FortiGate NGFW hỗ trợ:

  • VLAN Segmentation
  • Micro-Segmentation
  • Internal Segmentation Firewall
  • Zero Trust Access

2. Triển khai Secure Remote Access

Cho phép đối tác hoặc kỹ sư truy cập từ xa an toàn mà không cần VPN truyền thống.

Giảm thiểu nguy cơ:

  • Tài khoản bị đánh cắp
  • Truy cập trái phép
  • Rò rỉ dữ liệu

3. Kết hợp SOC và Incident Response

Giám sát tập trung toàn bộ môi trường:

  • IT
  • OT
  • Cloud
  • Remote Users

Thông qua nền tảng Fortinet Security Fabric.

4. Sử dụng Threat Intelligence chuyên biệt cho OT

FortiGuard Labs liên tục cập nhật:

  • Chữ ký tấn công ICS
  • Mã độc OT
  • Mối đe dọa mới nhất
  • IOC và IOC Feed

Giúp doanh nghiệp phát hiện và ngăn chặn tấn công sớm hơn.

5. Xây dựng nền tảng bảo mật hợp nhất

Thay vì sử dụng nhiều giải pháp rời rạc, Fortinet cung cấp hệ sinh thái bảo mật tích hợp:

  • FortiGate NGFW
  • FortiSwitch
  • FortiAP
  • FortiAnalyzer
  • FortiManager
  • FortiNDR
  • FortiSIEM
  • FortiEDR
  • FortiSASE

Giúp giảm chi phí vận hành, đơn giản hóa quản trị và tăng hiệu quả bảo mật.

Vì sao doanh nghiệp Việt Nam nên triển khai Fortinet Security Fabric?

✅ Bảo vệ hệ thống IT và OT trên cùng một nền tảng

✅ Hỗ trợ Zero Trust Network Access

✅ Phát hiện và ngăn chặn ransomware

✅ Quản lý tập trung toàn bộ hệ thống

✅ Đáp ứng yêu cầu tuân thủ và kiểm toán

✅ Giảm chi phí đầu tư dài hạn

Saigon ICT Solutions – Đối tác triển khai Fortinet cho doanh nghiệp Việt Nam

Saigon ICT Solutions cung cấp:

  • Tư vấn kiến trúc bảo mật IT/OT
  • Thiết kế hệ thống Fortinet Security Fabric
  • Triển khai FortiGate, FortiSwitch, FortiAP
  • SOC Monitoring
  • Managed Security Services
  • Đào tạo vận hành và chuyển giao

Giúp doanh nghiệp xây dựng hệ thống mạng an toàn, ổn định và sẵn sàng trước các mối đe dọa an ninh mạng hiện đại.

📞 Hotline/Zalo: 076.86.86.086

🌐 Website: www.saigonict.com

Dịch vụ và Giải pháp CNTT Saigon ICT Solutions
Dịch vụ và Giải pháp CNTT – Saigon ICT Solutions

Tìm nhà cung cấp SD-WAN phù hợp cho doanh nghiệp của bạn

Tìm nhà cung cấp SD-WAN phù hợp cho doanh nghiệp của bạn

Mạng diện rộng được định nghĩa bằng phần mềm (SD-WAN) là một phương pháp kết nối mạng tiên tiến cho phép các tổ chức ưu tiên các ứng dụng quan trọng đối với hoạt động kinh doanh đồng thời giảm chi phí và cải thiện an ninh mạng.

1. SDWAN là gì?

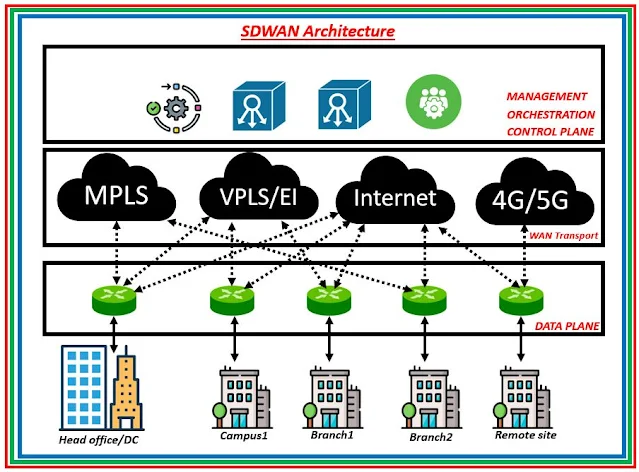
SD-WAN là viết tắt của Software-Defined Wide Area Network (Mạng diện rộng được định nghĩa bằng phần mềm). Đây là công nghệ mạng cho phép các doanh nghiệp kết nối nhiều địa điểm, chẳng hạn như văn phòng chi nhánh, trung tâm dữ liệu và tài nguyên đám mây, một cách an toàn, đáng tin cậy và tiết kiệm chi phí.

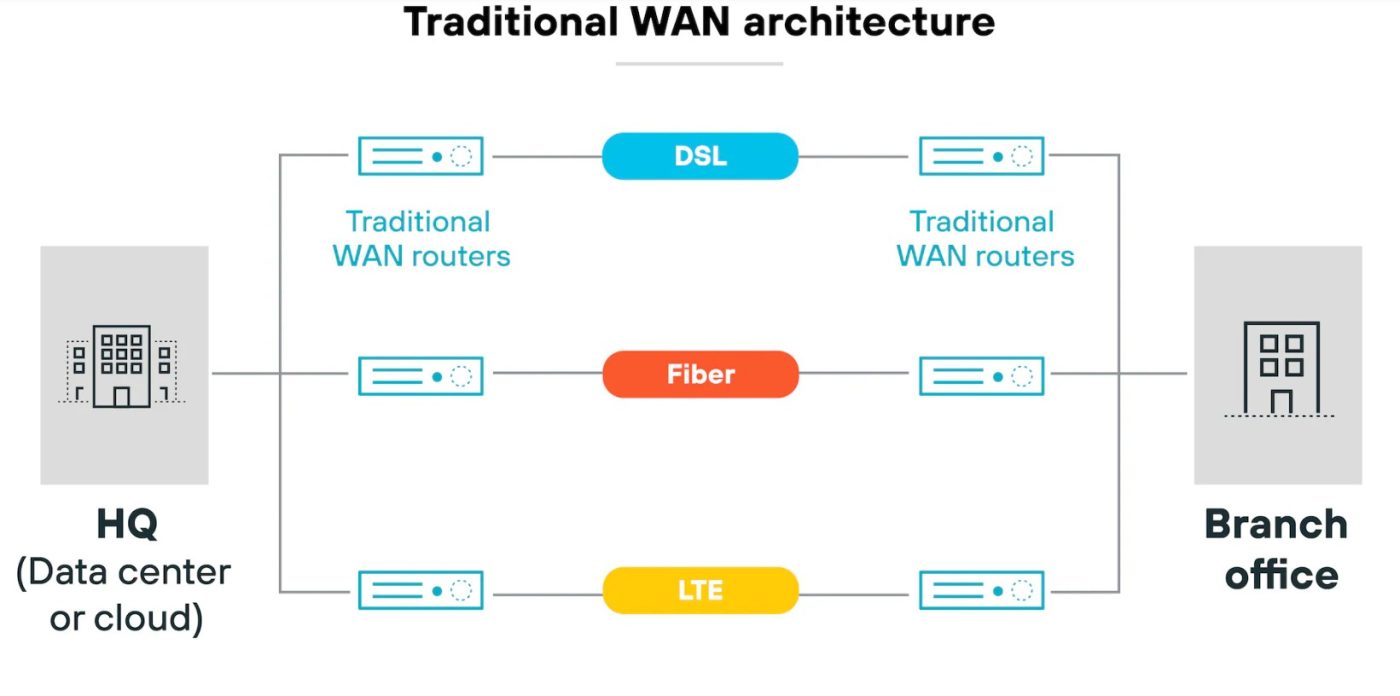
Các mạng WAN truyền thống sử dụng các mạch chuyên dụng, chẳng hạn như Chuyển mạch nhãn đa giao thức (MPLS), để kết nối các địa điểm khác nhau. Tuy nhiên, các mạch này có thể đắt tiền và thiếu linh hoạt, và có thể không cung cấp băng thông hoặc hiệu suất cần thiết cho các ứng dụng hiện đại.

SD-WAN giải quyết những vấn đề này bằng cách sử dụng phần mềm để thiết kế mạng và kiểm soát luồng lưu lượng truy cập trên nhiều kết nối khác nhau, bao gồm internet băng rộng, 4G/LTE và MPLS. Điều này cho phép các doanh nghiệp tối ưu hóa hiệu suất mạng, cắt giảm chi phí và cải thiện việc phân phối ứng dụng trên mạng WAN.

Các giải pháp SD-WAN thường tích hợp bảo mật, giám sát hiệu suất và tối ưu hóa ứng dụng, tất cả đều góp phần tạo nên một mạng lưới an toàn, đáng tin cậy và hiệu quả.

2. Lợi ích của SDWAN

SD-WAN cho phép các doanh nghiệp quản lý lưu lượng mạng và ưu tiên các ứng dụng quan trọng, cải thiện hiệu suất mạng và giảm độ trễ.

SD-WAN mang lại cho các tổ chức sự linh hoạt và nhanh nhẹn hơn để thích ứng với các yêu cầu kinh doanh thay đổi, chẳng hạn như việc bổ sung các địa điểm mới hoặc triển khai các ứng dụng mới.

SD-WAN bao gồm các tính năng bảo mật, chẳng hạn như mã hóa và tường lửa, để bảo vệ lưu lượng mạng và ngăn chặn các mối đe dọa trên mạng.

SD-WAN có thể tiết kiệm chi phí WAN bằng cách sử dụng các kết nối ít tốn kém hơn, chẳng hạn như internet băng thông rộng, và bằng cách loại bỏ nhu cầu về các đường truyền đắt tiền, chẳng hạn như MPLS.

SD-WAN cho phép quản trị và kiểm soát mạng tập trung, giúp đơn giản hóa việc quản lý mạng và giảm thiểu chi phí quản trị.

3. Các phương pháp thực hành tốt nhất cho giải pháp SDWAN

Xác định mục tiêu kinh doanh : Trước khi triển khai SD-WAN, điều quan trọng là phải xác định các mục tiêu kinh doanh riêng của tổ chức bạn và các ứng dụng cần thiết để đáp ứng chúng. Hiểu rõ các yêu cầu sẽ giúp bạn lựa chọn giải pháp SD-WAN phù hợp cho doanh nghiệp của mình.

Hiểu rõ cơ sở hạ tầng mạng : Việc hiểu rõ kiến ​​trúc mạng hiện tại và cách nó sẽ tích hợp với SD-WAN là vô cùng quan trọng. Một đánh giá kỹ lưỡng sẽ giúp bạn xác định bất kỳ vấn đề tương thích tiềm ẩn nào và đảm bảo quá trình chuyển đổi diễn ra suôn sẻ.

Ưu tiên bảo mật : SD-WAN có thể cải thiện đáng kể bảo mật mạng, nhưng cần áp dụng các biện pháp tốt nhất như mã hóa, phân đoạn và chính sách kiểm soát truy cập để đảm bảo mạng luôn an toàn.

Tối ưu hóa hiệu suất ứng dụng : Bằng cách cung cấp định tuyến lưu lượng động, điều chỉnh lưu lượng và định tuyến nhận biết ứng dụng, SD-WAN có thể giúp nâng cao hiệu suất ứng dụng. Việc tối ưu hóa hệ thống SD-WAN là rất quan trọng để ưu tiên lưu lượng truy cập cho các ứng dụng quan trọng.

Chọn mô hình triển khai phù hợp : SD-WAN có thể được triển khai trong nhiều kịch bản khác nhau, bao gồm dựa trên đám mây, tại chỗ và kết hợp. Mô hình tốt nhất cho công ty của bạn được xác định bởi các yêu cầu và mục tiêu riêng biệt của công ty.

Giám sát hiệu suất mạng : Việc thường xuyên giám sát hiệu suất mạng và xác minh rằng giải pháp SD-WAN của bạn đang đáp ứng các mục tiêu của doanh nghiệp là rất quan trọng. Các giải pháp giám sát thời gian thực có thể giúp bạn xác định và giải quyết mọi vấn đề về hiệu suất.

Kỹ năng cần thiết cho SDWAN : SD-WAN đòi hỏi một bộ kỹ năng riêng biệt so với công nghệ WAN tiêu chuẩn. Hãy đảm bảo rằng nhân viên CNTT của bạn đã được đào tạo đầy đủ để quản trị và bảo trì công nghệ SD-WAN.

4. Lựa chọn giải pháp SDWAN phù hợp

Việc lựa chọn nhà cung cấp SD-WAN phù hợp là rất quan trọng đối với sự thành công của việc triển khai SD-WAN. Dưới đây là một số yếu tố chính cần xem xét khi lựa chọn nhà cung cấp SD-WAN.

Yêu cầu kinh doanh : Hiểu rõ các yêu cầu cụ thể của tổ chức về hiệu suất mạng, bảo mật và độ tin cậy. Xác định các ứng dụng quan trọng đối với hoạt động kinh doanh và xác định nhu cầu về băng thông và hiệu suất của chúng.

Mô hình triển khai : Xác định mô hình triển khai phù hợp cho tổ chức của bạn, cho dù đó là dựa trên đám mây, tại chỗ hay phương pháp kết hợp. Cân nhắc các yếu tố như khả năng mở rộng, khả năng quản lý và chi phí.

Tích hợp : Hãy đảm bảo giải pháp SD-WAN có thể tích hợp với cơ sở hạ tầng mạng hiện có của bạn, bao gồm tường lửa, bộ định tuyến, bộ chuyển mạch và các thiết bị mạng khác. Khả năng tương thích rất quan trọng để đảm bảo quá trình tích hợp diễn ra suôn sẻ và hiệu quả.

Bảo mật : Đánh giá khả năng bảo mật của giải pháp SD-WAN, bao gồm các tính năng như mã hóa, phân đoạn, chính sách kiểm soát truy cập và phát hiện mối đe dọa. Đảm bảo giải pháp tuân thủ các tiêu chuẩn và quy định của ngành.

Dễ quản lý : Đánh giá mức độ dễ quản lý của giải pháp SD-WAN, bao gồm sự sẵn có của các công cụ quản lý và giám sát tập trung, khả năng tự động hóa, cũng như các tính năng báo cáo và phân tích.

Hỗ trợ từ nhà cung cấp : Đánh giá mức độ hỗ trợ do nhà cung cấp SD-WAN cung cấp, bao gồm hỗ trợ kỹ thuật, đào tạo và tài liệu. Tìm kiếm các nhà cung cấp có lịch sử hoạt động tốt về sự hài lòng của khách hàng và hỗ trợ đáng tin cậy.

Tổng chi phí sở hữu : Hãy xem xét tổng chi phí sở hữu của giải pháp SD-WAN, bao gồm khoản đầu tư ban đầu, chi phí bảo trì và hỗ trợ liên tục, cũng như bất kỳ chi phí bổ sung nào khác như phí băng thông và phí sử dụng dữ liệu.

5. Các vấn đề an ninh luôn được ưu tiên hàng đầu.

SD-WAN là một công nghệ hiệu quả giúp cải thiện hiệu suất mạng, giảm chi phí và tăng cường bảo mật. Tuy nhiên, giống như bất kỳ giải pháp mạng nào khác, nó cũng đặt ra một số vấn đề về bảo mật cần được xem xét. Dưới đây là một số vấn đề bảo mật quan trọng đối với SD-WAN:

Mã hóa : SD-WAN nên sử dụng các phương pháp mã hóa mạnh để bảo vệ dữ liệu trong quá trình truyền tải giữa các địa điểm. Mã hóa nên được thực hiện từ đầu đến cuối, nghĩa là dữ liệu phải được mã hóa tại nguồn và duy trì trạng thái mã hóa trong suốt toàn bộ quá trình truyền tải.

Phân đoạn : SD-WAN có thể phân đoạn lưu lượng truy cập giữa các ứng dụng và người dùng khác nhau, cung cấp thêm một lớp bảo mật. Điều này giúp cô lập lưu lượng truy cập và ngăn chặn sự lây lan của phần mềm độc hại và các mối đe dọa bảo mật khác.

Kiểm soát truy cập : SD-WAN cần cung cấp khả năng kiểm soát truy cập mạnh mẽ, bao gồm xác thực và ủy quyền người dùng, để ngăn chặn truy cập trái phép vào mạng và dữ liệu.

Phát hiện mối đe dọa : SD-WAN cần bao gồm khả năng phát hiện và phản hồi mối đe dọa theo thời gian thực để xác định và ứng phó với các mối đe dọa an ninh tiềm tàng. Điều này bao gồm phát hiện và ngăn chặn xâm nhập, phát hiện phần mềm độc hại và thu thập thông tin tình báo về mối đe dọa.

Chính sách bảo mật : SD-WAN cần cho phép tạo và thực thi các chính sách bảo mật phù hợp với các yêu cầu bảo mật cụ thể của tổ chức bạn. Điều này bao gồm các chính sách về truy cập, sử dụng và bảo vệ dữ liệu.

Tuân thủ : SD-WAN cần tuân thủ các quy định và tiêu chuẩn của ngành, chẳng hạn như PCI DSS, HIPAA và GDPR, để đảm bảo tổ chức của bạn luôn tuân thủ các luật và quy định có liên quan.

Bảo mật của nhà cung cấp : Việc đánh giá tình trạng bảo mật của các nhà cung cấp SD-WAN là rất quan trọng, bao gồm các chứng nhận bảo mật, quy trình và lịch sử hoạt động của họ. Hãy tìm kiếm các nhà cung cấp tập trung mạnh vào bảo mật và cam kết cải tiến bảo mật liên tục.

6. Giám sát và tối ưu hóa hiệu suất

SD-WAN mang lại những lợi ích đáng kể cho hiệu suất mạng, nhưng điều quan trọng là phải giám sát và tối ưu hóa giải pháp này để đảm bảo nó đáp ứng các nhu cầu cụ thể của tổ chức bạn. Dưới đây là một số phương pháp tốt nhất để giám sát và tối ưu hóa hiệu suất SD-WAN:

Giám sát thời gian thực : SD-WAN nên bao gồm các công cụ giám sát thời gian thực cung cấp khả năng hiển thị về hiệu suất mạng và lưu lượng truy cập. Điều này cho phép bạn nhanh chóng xác định và khắc phục sự cố trước khi chúng ảnh hưởng đến hiệu suất mạng của bạn.

Phân tích mạng : SD-WAN nên bao gồm các khả năng phân tích mạng cung cấp thông tin chi tiết về lưu lượng mạng, mức sử dụng và hiệu suất. Điều này giúp bạn hiểu được các mô hình và cách sử dụng mạng, cũng như xác định các lĩnh vực cần tối ưu hóa.

Tối ưu hóa ứng dụng : SD-WAN có thể tối ưu hóa lưu lượng mạng cho các ứng dụng cụ thể, chẳng hạn như thoại và video, bằng cách ưu tiên lưu lượng dựa trên yêu cầu của ứng dụng. Điều này đảm bảo rằng các ứng dụng quan trọng nhận được băng thông và hiệu năng cần thiết.

Quản lý băng thông: SD-WAN có thể giúp bạn quản lý việc sử dụng băng thông bằng cách cung cấp khả năng hiển thị về mức sử dụng băng thông và khả năng ưu tiên lưu lượng truy cập dựa trên yêu cầu kinh doanh. Điều này đảm bảo rằng băng thông được sử dụng một cách hiệu quả và tiết kiệm.

Định tuyến động : SD-WAN có thể sử dụng các thuật toán định tuyến động để chọn đường dẫn hiệu quả nhất cho lưu lượng mạng dựa trên các điều kiện mạng, chẳng hạn như độ trễ, mất gói và tắc nghẽn. Điều này giúp tối ưu hóa hiệu suất mạng và giảm độ trễ.

Tích hợp đám mây : SD-WAN có thể tích hợp với các dịch vụ đám mây, chẳng hạn như các ứng dụng SaaS và các nhà cung cấp đám mây công cộng, để tối ưu hóa hiệu suất mạng cho các khối lượng công việc dựa trên đám mây. Điều này bao gồm kết nối trực tiếp với các nhà cung cấp đám mây và định tuyến động đến các tài nguyên dựa trên đám mây.

Tối ưu hóa liên tục : Hiệu suất SD-WAN cần được giám sát và tối ưu hóa liên tục để đảm bảo đáp ứng nhu cầu thay đổi của tổ chức. Điều này bao gồm việc đánh giá hiệu suất thường xuyên và triển khai các kỹ thuật tối ưu hóa mới khi cần thiết.

7. Kết luận

Tóm lại, SD-WAN là một giải pháp mạng tuyệt vời, cung cấp cho doanh nghiệp khả năng liên lạc an toàn, đáng tin cậy và tiết kiệm chi phí giữa các địa điểm khác nhau. Nó mang lại nhiều lợi thế, bao gồm bảo mật cao hơn, tính linh hoạt hơn và hiệu suất mạng tốt hơn, tất cả đều có thể hỗ trợ các doanh nghiệp đạt được mục tiêu của mình.

Các tổ chức nên đánh giá cẩn thận nhu cầu của mình và lựa chọn giải pháp đáp ứng được chúng để tận dụng tối đa SD-WAN. Để đảm bảo giải pháp SD-WAN hoạt động hiệu quả, họ cũng cần tuân thủ các thực tiễn tốt nhất về bảo mật, giám sát và tối ưu hóa.

Nhìn chung, SD-WAN là một công nghệ có giá trị, đang làm thay đổi cách các tổ chức tiếp cận mạng lưới. Khi ngày càng nhiều tổ chức áp dụng SD-WAN, chúng ta có thể kỳ vọng sẽ thấy sự đổi mới liên tục trong lĩnh vực này, cũng như các trường hợp sử dụng và ứng dụng mới tận dụng lợi thế của công nghệ mạnh mẽ này.

Sophos MDR là gì? Giải pháp bảo mật Endpoint toàn diện cho doanh nghiệp

Sophos MDR - Giải pháp bảo mật Endpoint

Sophos MDR là gì? Giải pháp bảo mật Endpoint toàn diện cho doanh nghiệp

Sophos MDR – Giải pháp bảo mật Endpoint

Trong bối cảnh các cuộc tấn công mạng ngày càng tinh vi, việc chỉ sử dụng phần mềm diệt virus truyền thống không còn đủ để bảo vệ hệ thống doanh nghiệp. Đây là lúc Sophos MDR trở thành giải pháp được nhiều tổ chức lựa chọn.

Sophos MDR – Giải pháp bảo mật Endpoint

Sophos MDR là gì?

Sophos MDR (Managed Detection and Response) là dịch vụ giám sát và phản ứng sự cố bảo mật 24/7 do Sophos cung cấp. Giải pháp này kết hợp giữa:

  • Công nghệ bảo mật Endpoint tiên tiến như Sophos Intercept X
  • Đội ngũ chuyên gia SOC (Security Operations Center)
  • Quy trình phân tích và xử lý tấn công chuyên sâu

👉 Điểm nổi bật: Không chỉ phát hiện, Sophos MDR còn chủ động xử lý sự cố thay cho doanh nghiệp.

Vì sao doanh nghiệp cần MDR cho hệ thống Endpoint? Sophos MDR – Giải pháp bảo mật Endpoint

1. Tấn công mạng ngày càng phức tạp

Các hình thức tấn công hiện đại như:

  • Ransomware không cần file (fileless)
  • Tấn công qua tài khoản hợp lệ
  • APT (Advanced Persistent Threat)

👉 Antivirus truyền thống gần như không thể phát hiện kịp thời.


2. Thiếu nguồn lực vận hành SOC nội bộ

Để xây dựng đội SOC cần:

  • Nhân sự chuyên sâu 24/7
  • Hệ thống SIEM, log, threat intelligence

👉 Chi phí đầu tư rất lớn, không phù hợp với đa số doanh nghiệp vừa và nhỏ.


3. Phát hiện sớm – giảm thiệt hại

Sophos MDR giúp:

  • Giám sát liên tục 24/7
  • Phát hiện bất thường trong vài phút
  • Ngăn chặn trước khi lây lan toàn hệ thống

👉 Giảm thiểu tối đa thiệt hại tài chính và dữ liệu.


4. Phản ứng sự cố tự động và chuyên nghiệp

Khi phát hiện tấn công, hệ thống sẽ:

  • Cô lập thiết bị bị nhiễm
  • Ngăn chặn tiến trình độc hại
  • Phân tích nguyên nhân gốc

👉 Không cần chờ đội IT nội bộ xử lý thủ công.


5. Bảo vệ toàn diện cho môi trường làm việc hiện đại

Sophos MDR bảo vệ:

  • Máy tính nhân viên (Endpoint)
  • Server nội bộ
  • Người dùng làm việc từ xa (Remote/Hybrid)

👉 Đảm bảo an toàn trong mọi mô hình vận hành.


6. Hỗ trợ tuân thủ và audit bảo mật

Giải pháp cung cấp:

  • Báo cáo bảo mật chi tiết
  • Lưu trữ log phục vụ kiểm toán
  • Hỗ trợ tiêu chuẩn như ISO 27001, NIST

So sánh MDR với Antivirus và EDR

Giải phápKhả năng
AntivirusPhát hiện cơ bản
EDR/XDRPhát hiện nâng cao nhưng cần IT xử lý
MDRPhát hiện + có chuyên gia xử lý 24/7

👉 MDR là bước nâng cấp toàn diện nhất cho bảo mật Endpoint.


Khi nào doanh nghiệp nên triển khai Sophos MDR?

Bạn nên cân nhắc triển khai nếu:

  • Doanh nghiệp có từ 20 – 1000 endpoint
  • Không có đội SOC nội bộ
  • Lo ngại ransomware và rò rỉ dữ liệu
  • Có nhiều nhân viên làm việc từ xa

Lợi ích khi triển khai Sophos MDR

  • Giảm rủi ro bị tấn công mạng
  • Tiết kiệm chi phí vận hành SOC
  • Tăng khả năng phát hiện và phản ứng nhanh
  • Nâng cao uy tín và độ tin cậy của doanh nghiệp

Kết luận

Sophos MDR không chỉ là một giải pháp công nghệ, mà là một dịch vụ bảo mật toàn diện giúp doanh nghiệp:

Chủ động phòng thủ – Phát hiện nhanh – Xử lý triệt để

Trong thời đại mà các cuộc tấn công mạng diễn ra mỗi ngày, việc đầu tư vào MDR chính là bước đi chiến lược để bảo vệ tài sản số của doanh nghiệp.


Liên hệ tư vấn giải pháp MDR cho doanh nghiệp

Nếu bạn đang tìm kiếm giải pháp bảo mật Endpoint hiệu quả, hãy liên hệ ngay để được tư vấn triển khai phù hợp với mô hình doanh nghiệp của bạn.

Giải pháp PTP Mimosa cho cảng biển – Kết nối mạng không dây tốc độ cao

Mimosa PTP Solutions

GIẢI PHÁP KẾT NỐI KHÔNG DÂY PTP MIMOSA CHO CẢNG BIỂN – KẾT NỐI HẠ TẦNG MẠNG TẠI NHỮNG KHU VỰC KHÓ KÉO CÁP

1. Tổng quan giải pháp PTP không dây cho cảng biển

Trong hoạt động khai thác cảng biển, hệ thống mạng đóng vai trò quan trọng trong việc vận hành camera giám sát, quản lý bãi container, kết nối văn phòng điều hành, hệ thống kiểm soát ra vào và các thiết bị IoT công nghiệp.

Tuy nhiên, việc triển khai cáp quang tại cảng biển thường gặp nhiều khó khăn do khoảng cách giữa các khu vực lớn, địa hình phức tạp, mặt bằng thường xuyên thay đổi và chi phí thi công hạ tầng cao. Đặc biệt, tại các cầu cảng, bãi container, khu vực cẩu trục, kho bãi ngoài trời hoặc những vị trí phải vượt qua đường nội bộ, việc đào rãnh và kéo cáp có thể ảnh hưởng đến hoạt động khai thác.

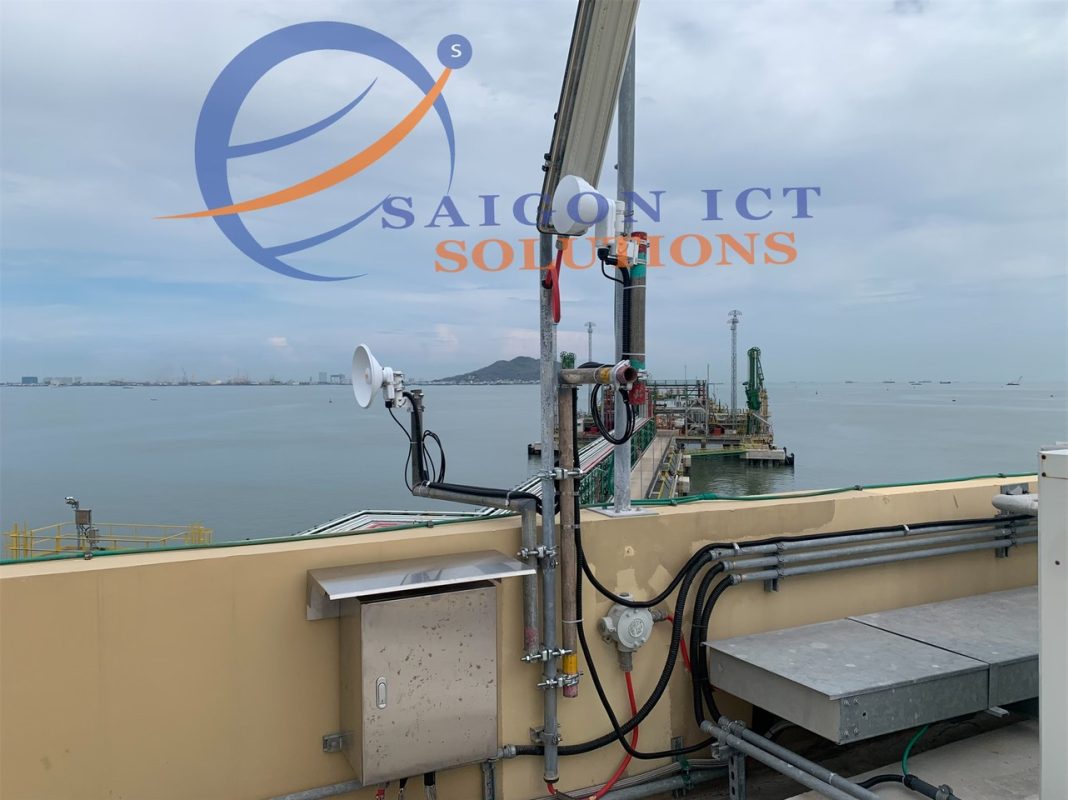
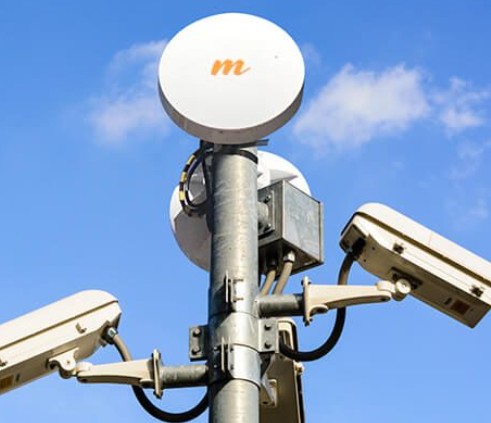
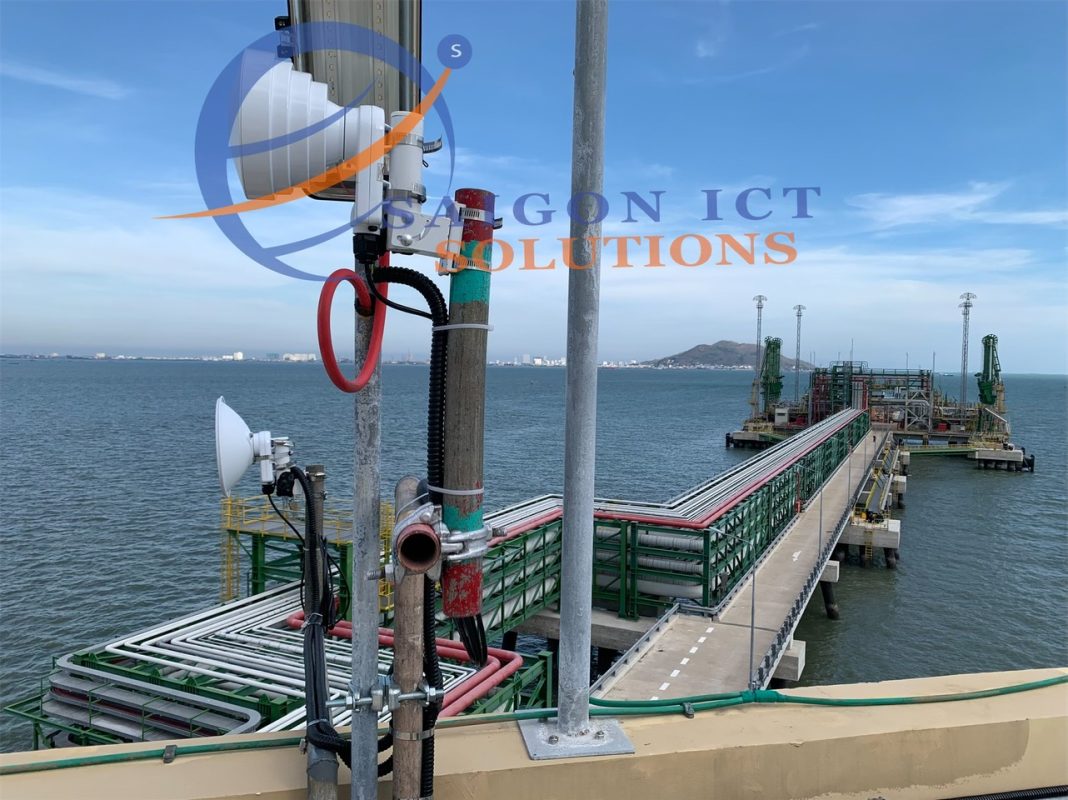
Giải pháp kết nối không dây Point-to-Point (PTP) của Mimosa Networks là một lựa chọn đáng cân nhắc, cho phép truyền dữ liệu giữa hai điểm thông qua kết nối vô tuyến mà không cần triển khai tuyến cáp vật lý xuyên suốt giữa hai vị trí.

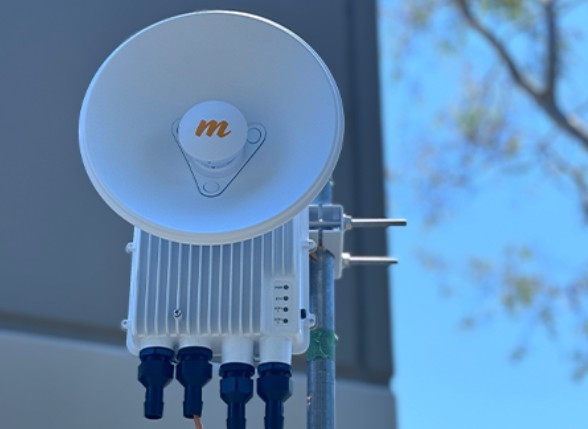
Với các dòng thiết bị PTP như Mimosa B6x và C6x, doanh nghiệp có thể xây dựng đường truyền không dây tốc độ cao để kết nối các khu vực trong cảng, mở rộng hệ thống mạng hiện hữu và giảm sự phụ thuộc vào hạ tầng cáp quang. Theo thông tin từ nhà sản xuất, dòng B6x có tốc độ tổng hợp công bố lên đến 3 Gbps, trong khi C6x hỗ trợ tối đa 2 Gbps IP aggregate ở chế độ PTP. Tốc độ thực tế phụ thuộc vào điều kiện triển khai và cấu hình đường truyền.

2. Những thách thức về hạ tầng mạng tại cảng biển

Các cảng biển thường có phạm vi vận hành rộng, nhiều khu vực nằm cách xa phòng máy trung tâm. Một số thách thức phổ biến gồm:

  • Khó kéo cáp quang: Các tuyến đường nội bộ, khu vực bê tông, bãi container và cầu cảng khiến việc đào rãnh, luồn ống hoặc thi công cáp trở nên phức tạp.
  • Chi phí đầu tư hạ tầng cao: Ngoài cáp quang còn có chi phí ống bảo vệ, tủ mạng ngoài trời, nhân công, thiết bị chuyển đổi và bảo trì.
  • Khó mở rộng mạng: Khi bổ sung camera, điểm giám sát hoặc khu vực vận hành mới, doanh nghiệp có thể phải triển khai thêm tuyến cáp.
  • Môi trường ngoài trời khắc nghiệt: Thiết bị phải đối mặt với mưa, nắng, độ ẩm cao, hơi muối và nguy cơ ăn mòn tại khu vực ven biển.
  • Yêu cầu vận hành liên tục: Hệ thống mạng phục vụ camera, quản lý vận hành và các ứng dụng doanh nghiệp cần có độ ổn định phù hợp với mức độ quan trọng của từng dịch vụ.

Vì vậy, doanh nghiệp cần một phương án kết nối linh hoạt, dễ mở rộng và phù hợp với điều kiện thực tế tại cảng.

3. Mô hình triển khai hệ thống PTP Mimosa cho cảng biển

Giải pháp được xây dựng theo mô hình kết nối hai điểm, trong đó một đầu kết nối với mạng trung tâm và đầu còn lại kết nối với mạng tại khu vực cần triển khai.

Mô hình tham khảo:

Phòng máy trung tâm → Switch/Core Network → Thiết bị Mimosa PTP đầu A ⇄ Kết nối không dây ⇄ Thiết bị Mimosa PTP đầu B → Switch PoE → Camera IP / máy tính / thiết bị mạng.

Tùy theo địa hình, có thể triển khai các liên kết PTP riêng để kết nối nhiều khu vực như:

  • Văn phòng điều hành đến chốt bảo vệ hoặc cổng kiểm soát.
  • Phòng máy trung tâm đến bãi container.
  • Khu vực nhà kho đến khu vực tập kết hàng hóa.
  • Tòa nhà điều hành đến trạm giám sát tại cầu cảng.
  • Hạ tầng mạng hiện hữu đến khu vực mới chưa có cáp quang.

Với nhiều khu vực cần kết nối, doanh nghiệp có thể xây dựng nhiều tuyến PTP độc lập hoặc thiết kế mạng kết hợp với switch và các thiết bị định tuyến. Cần tính toán băng thông tổng, mức độ ưu tiên lưu lượng và phương án dự phòng cho từng tuyến.

4. Các dòng thiết bị Mimosa PTP đáng cân nhắc

Mimosa B6x – Kết nối backhaul tốc độ cao

Mimosa B6x phù hợp để xem xét cho các tuyến kết nối cần năng lực truyền tải lớn giữa hai khu vực có tầm nhìn vô tuyến phù hợp.

Một số thông tin theo nhà sản xuất:

  • Tốc độ tổng hợp công bố lên đến 3 Gbps.
  • Dải tần công bố 5.15–6.425 GHz, tùy quy định tại quốc gia triển khai.
  • Hỗ trợ các cấu hình anten có độ lợi trong khoảng 8–30 dBi theo thông tin sản phẩm.
  • Thiết kế hướng đến kết nối backhaul không dây hiệu năng cao.

Ứng dụng tham khảo: kết nối mạng giữa phòng máy trung tâm và khu vực khai thác có nhiều camera hoặc lưu lượng dữ liệu lớn.

Mimosa C6x – Kết nối linh hoạt cho mạng doanh nghiệp

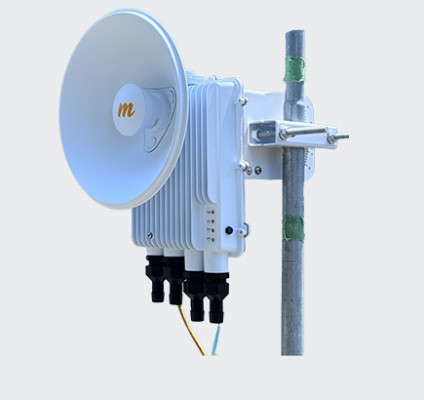
Mimosa C6x hỗ trợ chế độ PTP backhaul và có thể được cân nhắc cho các tuyến kết nối cần tốc độ cao, đồng thời linh hoạt trong việc thiết kế mạng.

Theo thông tin sản phẩm, thiết bị đạt tối đa 2 Gbps IP aggregate trong chế độ PTP.

Ứng dụng tham khảo: kết nối kho bãi, trạm giám sát, nhà điều hành hoặc khu vực cần bổ sung hạ tầng mạng nhưng khó kéo cáp.

Mimosa C6x Lite Edition (LE) – Phương án tối ưu theo nhu cầu

C6x LE là lựa chọn có thể xem xét cho các tuyến không dây cần cân đối giữa hiệu năng và ngân sách.

Theo thông tin nhà sản xuất, thiết bị hỗ trợ tối đa 1 Gbps IP aggregate trong chế độ PTP.

Việc lựa chọn giữa B6x, C6x và C6x LE cần dựa trên khoảng cách, yêu cầu băng thông, mức độ nhiễu vô tuyến, điều kiện lắp đặt và ngân sách đầu tư.

Lưu ý: Các thông số trên là mức tối đa được công bố, không phải tốc độ thực tế được bảo đảm cho mọi tuyến truyền dẫn.

5. Ứng dụng thực tế trong hệ thống cảng biển

Kết nối hệ thống camera giám sát IP

Triển khai đường truyền PTP để đưa hình ảnh từ camera tại cầu cảng, bãi container, kho hàng hoặc chốt kiểm soát về trung tâm giám sát.

Giải pháp giúp hạn chế nhu cầu kéo cáp đường dài, đặc biệt tại những khu vực khó thi công. Băng thông cần được tính theo số lượng camera, độ phân giải, bitrate, chế độ ghi hình và mức tải đồng thời.

Kết nối mạng cho khu vực bãi container

Tại những bãi container có diện tích lớn, việc bổ sung các điểm giám sát hoặc khu vực làm việc mới có thể đòi hỏi mở rộng hạ tầng mạng.

PTP cho phép thiết lập đường truyền giữa mạng trung tâm và switch tại khu vực cần kết nối, tạo nền tảng cho camera, máy tính nghiệp vụ và các thiết bị mạng khác.

Kết nối giữa các tòa nhà và kho hàng

Khi các tòa nhà nằm cách xa nhau hoặc tuyến cáp đi qua đường vận chuyển hàng hóa, doanh nghiệp có thể sử dụng PTP để kết nối hai mạng LAN, với điều kiện đường truyền được thiết kế phù hợp.

Kết nối hệ thống IoT và giám sát vận hành

PTP có thể làm đường truyền cho các hệ thống thu thập dữ liệu, cảm biến, thiết bị giám sát môi trường hoặc các ứng dụng vận hành sử dụng mạng IP. Những ứng dụng có yêu cầu thời gian thực hoặc tính sẵn sàng cao cần được đánh giá riêng trước khi triển khai.

6. Lợi ích khi triển khai PTP thay cho việc kéo cáp quang

Rút ngắn thời gian triển khai: Có thể giảm đáng kể các công đoạn đào rãnh, luồn ống và thi công cáp giữa hai điểm, nếu địa điểm lắp đặt đáp ứng điều kiện vô tuyến.

Tối ưu chi phí đầu tư: Hạn chế một phần chi phí hạ tầng cáp và thi công. Hiệu quả kinh tế cần được xác định qua khảo sát và so sánh tổng chi phí sở hữu.

Linh hoạt mở rộng: Có thể bổ sung các tuyến kết nối mới khi cảng mở rộng hoặc thay đổi bố trí khai thác.

Hỗ trợ truyền dữ liệu tốc độ cao: Các dòng PTP phù hợp có thể đáp ứng nhu cầu truyền tải dữ liệu lớn, bao gồm lưu lượng camera IP và mạng LAN giữa các khu vực.

Giảm tác động đến hoạt động cảng: Hạn chế các công việc đào đường hoặc thi công tuyến cáp dài, từ đó giảm nguy cơ ảnh hưởng đến luồng giao thông nội bộ.

PTP không nhất thiết thay thế hoàn toàn cáp quang. Với những tuyến có hạ tầng cáp sẵn có, cáp quang vẫn có thể là đường truyền chính; PTP đóng vai trò mở rộng mạng hoặc kết nối những khu vực chưa thuận tiện triển khai cáp.

7. Những yếu tố cần khảo sát trước khi triển khai tại cảng biển

Để hệ thống hoạt động ổn định, doanh nghiệp cần khảo sát thực tế trước khi lựa chọn thiết bị.

  • Tầm nhìn vô tuyến (LOS): Kiểm tra đường truyền giữa hai điểm, độ cao lắp đặt và vùng thông thoáng Fresnel. Không nên mặc định rằng mọi tuyến ngoài trời đều có thể truyền dẫn tốt.
  • Khoảng cách và băng thông: Xác định khoảng cách, lưu lượng dữ liệu dự kiến, số lượng camera và nhu cầu mở rộng.
  • Nhiễu vô tuyến: Đánh giá mức độ sử dụng phổ tần tại khu vực cảng để lựa chọn kênh và độ rộng kênh phù hợp.
  • Điều kiện môi trường: Xem xét khả năng chống bụi, nước, ăn mòn do hơi muối, gió mạnh và rung động tại vị trí lắp đặt.
  • Nguồn điện và chống sét: Tính toán nguồn cấp phù hợp, tiếp địa, bảo vệ chống sét lan truyền và bảo vệ thiết bị mạng ngoài trời.
  • Bảo mật và phân tách mạng: Thiết kế VLAN, ACL, firewall và quyền truy cập để tách biệt mạng camera, mạng vận hành và mạng văn phòng.
  • Dự phòng và giám sát: Đánh giá nhu cầu đường truyền dự phòng, khả năng chuyển tuyến khi xảy ra sự cố và cơ chế theo dõi chất lượng liên kết.

Đối với các ứng dụng trọng yếu của cảng, cần xây dựng phương án dự phòng phù hợp thay vì phụ thuộc hoàn toàn vào một tuyến không dây duy nhất.

Ngoài ra, việc lựa chọn băng tần, công suất phát và cấu hình thiết bị phải tuân thủ các quy định tần số vô tuyến điện hiện hành tại Việt Nam.

8. SAIGON ICT – Tư vấn và triển khai giải pháp mạng không dây cho cảng biển

SAIGON ICT cung cấp dịch vụ tư vấn, thiết kế và triển khai hạ tầng mạng doanh nghiệp, hướng đến các mô hình có yêu cầu kết nối linh hoạt như cảng biển, kho vận, nhà máy và khu công nghiệp.

Giải pháp có thể kết hợp thiết bị Mimosa PTP với switch công nghiệp, switch PoE, firewall, hệ thống camera IP, VLAN và các nền tảng quản lý mạng nhằm hình thành hạ tầng kết nối phù hợp với nhu cầu vận hành.

Quy trình triển khai đề xuất:

  1. Khảo sát mặt bằng, khoảng cách và vị trí lắp đặt.
  2. Đánh giá tầm nhìn vô tuyến, nhiễu và nhu cầu băng thông.
  3. Thiết kế sơ đồ kết nối, lựa chọn thiết bị và phương án dự phòng.
  4. Triển khai, căn chỉnh liên kết và kiểm tra thông lượng thực tế.
  5. Cấu hình bảo mật, nghiệm thu và bàn giao tài liệu kỹ thuật.

Quý khách đang cần kết nối mạng tại cầu cảng, bãi container, kho hàng hoặc khu vực không thuận tiện kéo cáp quang?

Liên hệ SAIGON ICT để được tư vấn phương án PTP Mimosa phù hợp với khoảng cách, băng thông và điều kiện triển khai thực tế.

SAIGON ICT ( ICT SOLUTIONS ) – Giải pháp hạ tầng CNTT và an ninh mạng cho doanh nghiệp

  • VP Hồ Chí Minh: 139/43/9 Đường số 9, Phường Linh Xuân, Thành Phố Hồ Chí Minh.
  • CN Hà Nội: Số nhà 6 Khu liền kề Học Viện Quốc Phòng, Phường Phú Thượng, Quận Tây Hồ.
  • CN Đà Nẵng: 256 Trường Chinh, Phường An Khê, Thành phố Đà Nẵng.

Giải pháp quản lý năng lượng xanh từ Solar

Giải pháp quản lý năng lượng xanh từ Solar

Giải pháp quản lý năng lượng xanh từ Solar

Quản lý năng lượng xanh từ Solar cho doanh nghiệp, cá nhân và tổ chức

Trong bối cảnh chi phí điện năng ngày càng tăng và xu hướng phát triển bền vững trở thành ưu tiên hàng đầu, giải pháp quản lý năng lượng xanh từ Solar đang trở thành lựa chọn chiến lược cho doanh nghiệp, tổ chức và cả hộ gia đình. Không chỉ giúp tiết kiệm điện, hệ thống này còn tối ưu hiệu quả sử dụng năng lượng mặt trời, nâng cao khả năng tự chủ nguồn điện và giảm thiểu rủi ro vận hành.

Giải pháp quản lý năng lượng xanh từ Solar

Theo giải pháp được trình bày trong tài liệu của Teltonika, việc tích hợp router biên công nghiệp Teltonika  vào hệ thống điện mặt trời giúp quản lý thông minh quá trình sản xuất điện, lưu trữ pin và trao đổi điện với lưới điện, dựa trên dữ liệu thời gian thực như mức tiêu thụ, giá điện và công suất phát từ pin mặt trời.

Giải pháp quản lý năng lượng xanh Solar

Quản lý năng lượng mặt trời thông minh – Tối ưu hiệu suất, giảm chi phí

Các hệ thống điện mặt trời truyền thống thường chỉ hoạt động theo logic cố định, khó phản ứng kịp với sự thay đổi liên tục của giá điện, nhu cầu tải và công suất phát điện từ Solar. Điều này dẫn đến việc lãng phí nguồn điện tạo ra hoặc không tận dụng được thời điểm giá điện thấp để sạc pin lưu trữ.

Giải pháp quản lý năng lượng Solar thông minh cho phép hệ thống liên tục giám sát:

  • Sản lượng điện từ tấm pin mặt trời
  • Mức pin lưu trữ hiện tại
  • Nhu cầu sử dụng điện thực tế
  • Giá điện mua bán theo thời gian thực
  • Trạng thái kết nối lưới điện

Từ đó, hệ thống tự động đưa ra quyết định tối ưu như sạc pin, xả pin, sử dụng điện trực tiếp hoặc bán điện lên lưới, giúp tối đa hóa hiệu quả đầu tư năng lượng tái tạo.

Ứng dụng Edge Computing trong hệ thống Solar

Điểm nổi bật của giải pháp là sử dụng Edge Router Teltonika như một trung tâm xử lý cục bộ, giúp hệ thống ra quyết định trực tiếp tại chỗ mà không phụ thuộc hoàn toàn vào nền tảng Cloud.

Thiết bị này hỗ trợ:

  • Xử lý dữ liệu thời gian thực tại biên (Edge Computing)
  • Kết nối 4G LTE ổn định
  • Tích hợp Docker để chạy ứng dụng quản lý năng lượng
  • Kết nối với inverter Hybrid qua Ethernet
  • Firewall bảo mật và VPN an toàn

Nhờ đó, ngay cả khi mất kết nối internet, hệ thống vẫn hoạt động ổn định và tiếp tục tối ưu năng lượng mà không bị gián đoạn. Đây là yếu tố quan trọng đối với doanh nghiệp sản xuất, nhà máy, trang trại điện mặt trời và các tổ chức yêu cầu tính liên tục cao.

Lợi ích của giải pháp quản lý năng lượng xanh cho doanh nghiệp và cá nhân

Việc triển khai giải pháp quản lý điện mặt trời thông minh mang lại nhiều lợi ích thiết thực:

1. Tiết kiệm chi phí điện năng

Hệ thống tối ưu thời điểm sử dụng và lưu trữ điện, giảm phụ thuộc vào điện lưới, giúp giảm hóa đơn điện hàng tháng.

2. Tăng hiệu quả đầu tư hệ thống Solar

Nguồn điện tạo ra được sử dụng hiệu quả hơn, tăng lợi nhuận từ việc bán điện và rút ngắn thời gian hoàn vốn.

3. Giám sát và điều khiển từ xa

Người dùng có thể theo dõi hiệu suất toàn hệ thống, phân tích dữ liệu và điều chỉnh chiến lược sử dụng năng lượng từ xa.

4. Bảo mật vận hành

Tích hợp tường lửa và VPN bảo mật, giúp bảo vệ dữ liệu hệ thống năng lượng trước các nguy cơ truy cập trái phép.

5. Hướng đến phát triển bền vững

Giảm tiêu thụ điện truyền thống, giảm phát thải carbon và góp phần xây dựng mô hình vận hành xanh cho doanh nghiệp.
Giải pháp quản lý năng lượng xanh từ Solar

Kết luận

Trong thời đại mà tiết kiệm năng lượng và phát triển bền vững là xu hướng tất yếu, việc đầu tư vào giải pháp quản lý năng lượng xanh từ Solar không chỉ giúp tối ưu chi phí mà còn nâng cao năng lực vận hành cho doanh nghiệp, cá nhân và tổ chức.

Kết hợp hệ thống điện mặt trời với giải pháp quản lý năng lượng thông minh bằng Edge Router chính là bước tiến mới giúp khai thác tối đa hiệu quả nguồn năng lượng tái tạo, đảm bảo an toàn, ổn định và sẵn sàng cho tương lai xanh.

Giải pháp Solar thông minh – Tối ưu năng lượng hôm nay, phát triển bền vững ngày mai.

SAIGON ICT SOLUTIONS

Liên hệ chúng tôi tư vấn giải pháp và phương án quản lý cho doanh nghiệp bạn:

Hotline / Zalo liên hệ: 076 86 86 086 –  098 688 70 21 

Doanh Nghiệp – Dự Án: 076.86.86.086 (Tất cả các ngày trong tuần, thời gian làm việc từ 08:30-17:30 : Từ T2 – T7 ) 

SIÊU THỊ THIẾT BỊ CNTT – VIỄN THÔNG – AN NINH AN TOÀN

  • VP Showroom HCM: 123 Chương Dương, Khu Phố 2, Phường Thủ Đức, Thành Phố Hồ Chí Minh.
  • Văn Phòng Hà Nội: Số nhà 6 Khu liền kề Học Viện Quốc Phòng, Phường Phú Thượng, Quận Tây Hồ.
  • Văn Phòng Đà Nẵng: 256 Trường Chinh, Phường An Khê, Thành phố Đà Nẵng.

SD-WAN là gì? Giải pháp mạng đa chi nhánh

SD-WAN là gì? Giải pháp mạng đa chi nhánh

SD-WAN là gì? Giải pháp mạng đa chi nhánh

SD-WAN là gì? Giải pháp mạng doanh nghiệp đa chi nhánh tiết kiệm 50%

SD-WAN là gì? Giải pháp mạng tối ưu cho doanh nghiệp đa chi nhánh trong thời đại Cloud & AI

Trong bối cảnh doanh nghiệp ngày càng mở rộng nhiều chi nhánh, sử dụng ứng dụng Cloud như Microsoft 365, Google Workspace, ERP, CRM…, việc đảm bảo kết nối mạng ổn định – nhanh – bảo mật trở thành yếu tố sống còn.

SD-WAN là gì? Giải pháp mạng đa chi nhánh

Đó là lý do vì sao SD-WAN (Software-Defined Wide Area Network) đang trở thành xu hướng tất yếu thay thế mô hình WAN truyền thống.

SD-WAN là gì?

SD-WAN là công nghệ giúp doanh nghiệp quản lý và tối ưu hệ thống mạng diện rộng (WAN) thông qua phần mềm, cho phép kết nối linh hoạt giữa các chi nhánh, data center và cloud.

Thay vì phụ thuộc vào đường truyền MPLS đắt đỏ, SD-WAN có thể sử dụng:

  • Internet cáp quang (FTTH)
  • MPLS
  • 4G/5G

👉 Và quan trọng nhất: tự động chọn đường truyền tốt nhất theo thời gian thực

SD-WAN hoạt động như thế nào?

SD-WAN sử dụng một bộ điều khiển trung tâm để:

  • Theo dõi chất lượng đường truyền (latency, jitter, packet loss)
  • Phân tích lưu lượng ứng dụng (application-aware routing)
  • Tự động điều hướng traffic theo chính sách

Ví dụ:

  • Zoom / Teams → ưu tiên đường truyền ổn định nhất
  • ERP / CRM → đảm bảo độ trễ thấp
  • Web browsing → đi Internet thông thường

👉 Kết quả: người dùng luôn có trải nghiệm mượt mà

Vì sao doanh nghiệp đa chi nhánh cần SD-WAN?

1. Tăng tốc ứng dụng Cloud

SD-WAN cho phép truy cập trực tiếp Internet tại chi nhánh (Local Breakout), không cần vòng về trụ sở chính.

👉 Giảm độ trễ đáng kể khi dùng SaaS như Microsoft 365, Google Workspace

2. Tiết kiệm chi phí hạ tầng mạng

  • Giảm phụ thuộc MPLS
  • Tận dụng Internet giá rẻ

👉 Doanh nghiệp có thể tiết kiệm đến 50% chi phí WAN

3. Quản lý tập trung toàn bộ hệ thống

Chỉ với một giao diện quản lý:

  • Cấu hình toàn bộ chi nhánh
  • Giám sát realtime
  • Đẩy policy trong vài phút

👉 Giảm tải cho đội IT

4. Đảm bảo kết nối luôn ổn định

  • Tự động failover khi đường truyền lỗi
  • Load balancing nhiều đường mạng

👉 Hạn chế downtime, tăng uptime hệ thống

5. Tích hợp bảo mật nâng cao

SD-WAN hiện đại tích hợp:

  • VPN mã hóa
  • Firewall
  • IPS / IDS
  • Web filtering

Các giải pháp từ Fortinet, Cisco, Palo Alto Networks còn hỗ trợ mô hình SASE (Secure Access Service Edge)

👉 Kết hợp mạng + bảo mật trong một nền tảng

So sánh SD-WAN và WAN truyền thống

Tiêu chíWAN truyền thốngSD-WAN
Chi phíCao (MPLS)Tối ưu
Quản lýThủ côngTập trung
Hiệu suấtCố địnhTối ưu theo ứng dụng
Linh hoạtThấpRất cao
Triển khaiChậmNhanh

Doanh nghiệp nào nên triển khai SD-WAN?

Giải pháp SD-WAN đặc biệt phù hợp với:

  • Doanh nghiệp có nhiều chi nhánh (2+ site)
  • Công ty sử dụng nhiều ứng dụng Cloud
  • Hệ thống VPN hiện tại phức tạp, khó quản lý
  • Doanh nghiệp muốn giảm chi phí nhưng tăng hiệu suất

Mô hình triển khai SD-WAN phổ biến

  • Hub & Spoke (trụ sở chính – chi nhánh)
  • Full Mesh (kết nối ngang giữa các site)
  • Hybrid (kết hợp Data Center & Cloud)

👉 Có thể tích hợp với Firewall, Router, hoặc triển khai dạng Cloud-managed

Lợi ích thực tế khi triển khai SD-WAN

✔ Giảm chi phí vận hành mạng
✔ Tăng hiệu suất làm việc của nhân viên
✔ Triển khai nhanh chi nhánh mới
✔ Tăng tính sẵn sàng hệ thống (High Availability)
✔ Bảo mật tốt hơn trong môi trường Internet

SD-WAN là gì? Giải pháp mạng đa chi nhánh

Kết luận

SD-WAN không chỉ là một công nghệ mạng, mà là giải pháp chiến lược giúp doanh nghiệp tối ưu vận hành, tiết kiệm chi phí và sẵn sàng cho chuyển đổi số.

Trong thời đại Cloud và AI, việc đầu tư SD-WAN chính là bước đi cần thiết để:

  • Nâng cao trải nghiệm người dùng
  • Đảm bảo hệ thống ổn định
  • Tăng lợi thế cạnh tranh

Liên hệ tư vấn giải pháp SD-WAN

Nếu doanh nghiệp bạn đang:

  • Có nhiều chi nhánh
  • Mạng chậm, không ổn định
  • Chi phí MPLS cao

👉 Hãy liên hệ ngay để được tư vấn giải pháp SD-WAN phù hợp nhất.

Hotline: 076.86.86.086

SIÊU THỊ THIẾT BỊ CNTT – VIỄN THÔNG – AN NINH AN TOÀN

  • VP Showroom HCM: 123 Chương Dương, Khu Phố 2, Phường Thủ Đức, Thành Phố Hồ Chí Minh.
  • Văn Phòng Hà Nội: Số nhà 6 Khu liền kề Học Viện Quốc Phòng, Phường Phú Thượng, Quận Tây Hồ.
  • Văn Phòng Đà Nẵng: 256 Trường Chinh, Phường An Khê, Thành phố Đà Nẵng.

XDR là gì? Giải pháp Extended Detection & Response( XDR Endpoint) cho doanh nghiệp

XDR là gì? Giải pháp Extended Detection & Response( XDR Endpoint) cho doanh nghiệp

Extended Detection & Response (XDR) – Giải pháp phát hiện và phản ứng tấn công mạng toàn diện cho doanh nghiệp

XDR là gì?

Trong thời đại chuyển đổi số, các cuộc tấn công mạng không còn chỉ nhắm vào máy tính cá nhân mà mở rộng sang máy chủ, email, dịch vụ Cloud, thiết bị di động và toàn bộ hệ thống mạng doanh nghiệp. Những hình thức tấn công như Ransomware, APT (Advanced Persistent Threat), Malware không tệp (Fileless Malware), Phishing hay đánh cắp dữ liệu ngày càng tinh vi và rất khó bị phát hiện bởi các phần mềm Antivirus truyền thống.

Chính vì vậy, Extended Detection & Response (XDR) ra đời như một giải pháp bảo mật thế hệ mới, giúp doanh nghiệp phát hiện sớm, phân tích thông minh và phản ứng tự động trước các mối đe dọa trên toàn bộ hạ tầng CNTT.


Extended Detection & Response (XDR) hoạt động như thế nào?

XDR là nền tảng bảo mật tích hợp, thu thập dữ liệu từ nhiều lớp bảo vệ khác nhau để tạo nên một bức tranh tổng thể về tình trạng an ninh mạng.

Thay vì chỉ giám sát một thiết bị riêng lẻ, XDR có khả năng liên kết dữ liệu từ:

  • Máy tính để bàn (PC)
  • Laptop
  • Máy chủ (Server)
  • Thiết bị di động
  • Máy tính bảng
  • Email doanh nghiệp
  • Cloud và Hybrid Cloud
  • Hệ thống mạng nội bộ
  • Firewall
  • Thiết bị IoT

Thông qua việc phân tích hành vi bằng AI và Machine Learning, XDR có thể phát hiện các dấu hiệu bất thường ngay từ giai đoạn đầu của cuộc tấn công và tự động đưa ra các hành động ứng phó phù hợp.


Lợi ích khi triển khai giải pháp XDR

1. Giám sát toàn diện hạ tầng CNTT

XDR giúp doanh nghiệp theo dõi đồng thời mọi điểm cuối (Endpoint), máy chủ, Cloud, email và hệ thống mạng trong cùng một nền tảng quản lý tập trung.


2. Phát hiện các mối đe dọa nâng cao

Khác với Antivirus truyền thống chỉ dựa trên cơ sở dữ liệu virus, XDR sử dụng phân tích hành vi để nhận biết:

  • Ransomware
  • Zero-day Attack
  • Fileless Malware
  • Insider Threat
  • Advanced Persistent Threat (APT)
  • Phishing Attack
  • Credential Theft

Điều này giúp phát hiện những cuộc tấn công mà chữ ký virus chưa từng ghi nhận.


3. Phân tích nguyên nhân gốc (Root Cause Analysis)

Một trong những ưu điểm nổi bật của XDR là khả năng liên kết dữ liệu từ nhiều nguồn.

Nhờ đó đội ngũ IT hoặc SOC có thể:

  • Xác định thiết bị đầu tiên bị xâm nhập
  • Theo dõi đường đi của mã độc
  • Phân tích chuỗi tấn công
  • Xác định tài khoản bị đánh cắp
  • Đánh giá mức độ ảnh hưởng

Việc điều tra sự cố trở nên nhanh chóng và chính xác hơn rất nhiều.


4. Cảnh báo theo thời gian thực

Ngay khi phát hiện hành vi bất thường, hệ thống sẽ:

  • Gửi cảnh báo tức thời
  • Khoanh vùng thiết bị nhiễm
  • Cô lập Endpoint
  • Ngăn chặn tiến trình độc hại
  • Tự động thực hiện Playbook phản ứng

Nhờ đó hacker không có cơ hội lan rộng trong toàn bộ hệ thống.


5. Giảm MTTD và MTTR

XDR giúp doanh nghiệp:

  • Rút ngắn thời gian phát hiện sự cố (Mean Time To Detect – MTTD)
  • Rút ngắn thời gian xử lý sự cố (Mean Time To Respond – MTTR)
  • Giảm thiểu thời gian gián đoạn dịch vụ
  • Hạn chế tổn thất tài chính
  • Bảo vệ dữ liệu quan trọng

XDR khác gì so với Antivirus và EDR?

Tiêu chíAntivirusEDRXDR
Phát hiện Virus✔✔✔
Phân tích hành vi✘✔✔
Bảo vệ Endpoint✔✔✔
Giám sát Email✘✘✔
Giám sát Cloud✘✘✔
Giám sát Network✘Một phần✔
Tự động phản ứngHạn chếCóMạnh
Phân tích Root Cause✘CóToàn diện
Điều tra đa nguồn✘Hạn chế✔

Doanh nghiệp nào nên triển khai XDR?

Giải pháp XDR đặc biệt phù hợp với:

  • Doanh nghiệp vừa và lớn
  • Ngân hàng và tổ chức tài chính
  • Bệnh viện và cơ sở y tế
  • Trường học và cơ sở giáo dục
  • Nhà máy, khu công nghiệp
  • Doanh nghiệp vận hành Hybrid Cloud hoặc Multi-Cloud
  • Doanh nghiệp cần giám sát an ninh mạng 24/7
  • Đơn vị có nhiều chi nhánh hoặc làm việc từ xa

Kết hợp XDR với SOC để tăng hiệu quả bảo mật

Khi triển khai XDR cùng dịch vụ SOC (Security Operations Center), doanh nghiệp sẽ có thêm một lớp bảo vệ chuyên sâu.

Đội ngũ chuyên gia SOC sẽ:

  • Theo dõi cảnh báo 24/7
  • Phân tích các sự kiện bảo mật
  • Ưu tiên xử lý theo mức độ rủi ro
  • Điều tra nguyên nhân gốc
  • Đưa ra khuyến nghị khắc phục
  • Hỗ trợ ứng cứu sự cố khi cần thiết

Sự kết hợp giữa XDR và SOC giúp doanh nghiệp chủ động trước các mối đe dọa, giảm thiểu rủi ro và duy trì hoạt động kinh doanh liên tục.


Saigon ICT – Đơn vị tư vấn và triển khai giải pháp XDR chuyên nghiệp

Saigon ICT cung cấp giải pháp Extended Detection & Response (XDR) giúp doanh nghiệp xây dựng hệ thống phòng thủ hiện đại với khả năng:

  • Phát hiện sớm các mối đe dọa trên toàn hệ thống
  • Tự động phản ứng và cô lập tấn công
  • Bảo vệ Endpoint, Server, Cloud, Email và Network
  • Tích hợp với Firewall, SIEM và SOC
  • Hỗ trợ giám sát an ninh mạng 24/7
  • Tư vấn triển khai phù hợp với quy mô và ngân sách của từng doanh nghiệp

Với đội ngũ kỹ sư giàu kinh nghiệm trong lĩnh vực an ninh mạng, Saigon ICT cam kết mang đến giải pháp bảo mật toàn diện, giúp doanh nghiệp vận hành an toàn trước các cuộc tấn công mạng ngày càng phức tạp.


Liên hệ tư vấn giải pháp XDR

Nếu doanh nghiệp của bạn đang tìm kiếm một giải pháp có khả năng phát hiện sớm – phản ứng nhanh – bảo vệ toàn diện, hãy liên hệ ngay với Saigon ICT để được tư vấn và triển khai hệ thống XDR phù hợp.

Hotline: 076.86.86.086

Website: https://tuonglua.com.vn

Thông điệp: Phát hiện sớm – Phản ứng nhanh – Bảo vệ toàn diện trước mọi mối đe dọa an ninh mạng.