Chào mừng bạn đến với website của chúng tôi - Chuyên cung cấp giải pháp, thiết bị CNTT cho doanh nghiệp trong và ngoài nước, đầy đủ giấy tờ xuất xứ và hồ sơ đấu thầu cho dự án!
Chào mừng bạn đến với website của chúng tôi - Chuyên cung cấp giải pháp, thiết bị CNTT cho doanh nghiệp trong và ngoài nước, đầy đủ giấy tờ xuất xứ và hồ sơ đấu thầu cho dự án!
Tối ưu giải pháp bán lẻ bằng công nghệ AI, sử dụng trí tuệ nhân tạo học sâu để loại bỏ những thiếu sót của bộ đếm lưu lượng truy cập truyền thống bằng cách theo dõi chính xác và hiểu hành trình của khách hàng tại cửa hàng trong thế giới thực. Công nghệ của chúng tôi hoạt động ngay cả với camera quan sát băng thông hạn chế và không có phần cứng bổ sung.
AI Camera for Retail Channel
Kết hợp với các nguồn dữ liệu bổ sung, bao gồm dữ liệu POS, lập lịch ca làm việc của nhân viên và lịch khuyến mại, phần mềm AI của chúng tôi cung cấp thông tin chi tiết hữu ích về hiệu suất cửa hàng, cơ hội chuyển đổi bị bỏ lỡ và các vấn đề tại cửa hàng để nhà bán lẻ có thể tối đa hóa doanh số bán hàng và trải nghiệm khách hàng của họ.
Tối ưu doanh số bán lẻ nhờ công nghệ AI kết hợp số liệu thực tế từ bán hàng
Toàn cảnh ngành bán lẻ
Trong những năm gần đây, doanh số ngành bán lẻ tăng trưởng hàng năm ở mức ổn định với mức tăng trưởng 2019 ước đạt 25,038 nghìn tỷ USD (1), tăng trưởng nhẹ 4,5% so với năm trước. Công nghệ và thương mại điện tử phát triển mạnh mẽ đã mở rộng thị trường bán lẻ toàn cầu nâng tỉ lệ bán lẻ trực tuyến lên 18,1 %, phát triển song song cùng với nền bán lẻ truyền thống vẫn đang chiếm 81,9 % trên toàn cầu (2).
Cùng với sự phát triển của công nghệ, thói quen mua sắm tiêu dùng của khách hàng cũng dần thay đổi. Khách hàng có thói quen xem xét và lựa chọn hàng hoá trực tuyến trước khi đặt mua hoặc tới mua tại cửa hàng. Bên cạnh đó, có rất nhiều sản phẩm từ các nhà bán lẻ trên toàn cầu để họ lựa chọn. Các yếu tố này đòi hỏi nhà bán lẻ luôn phải tối ưu nguồn lực của mình và đặt khách hàng làm trọng tâm để có thể tồn tại và phát triển bền vững.
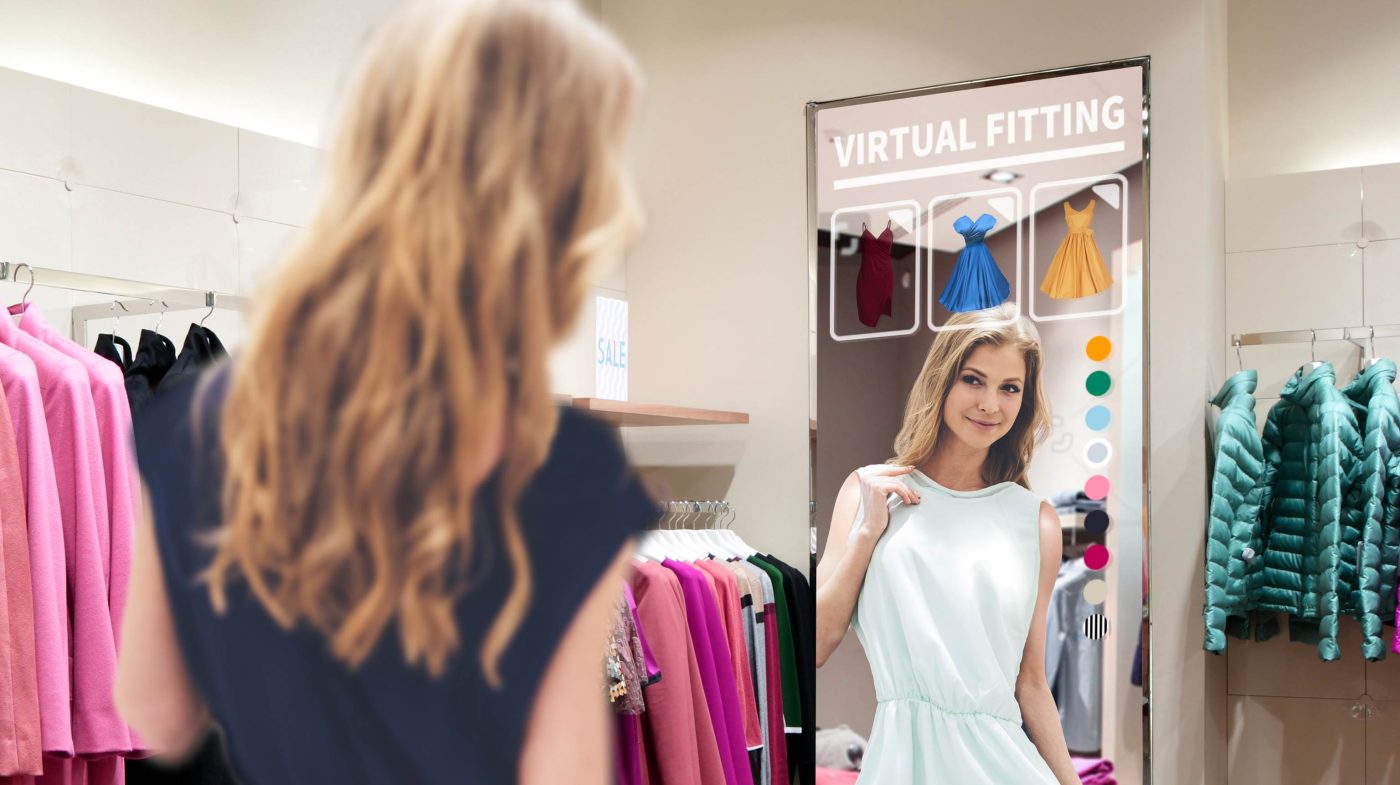
Ứng dụng công nghệ mới như AR, Big Data, AI, IoT… doanh nghiệp có thể cung cấp dịch vụ chăm sóc khách hàng với những trải nghiệm và giá trị khác biệt, tối ưu hoá chiến lược quản lý và chuỗi cung ứng, từ đó gia tăng doanh số hoạt động.
Xu hướng ứng dụng công nghệ trong ngành bán lẻ
Công nghệ thực tế tăng cường (AR) giúp hạn chế tỉ lệ hoàn trả hàng, cải thiện doanh số
AR cung cấp cách thức cho khách hàng trải nghiệm sản phẩm dù không tiếp xúc trực tiếp với sản phẩm đó. Ví dụ, bằng cách cài đặt các ứng dụng (app) trên điện thoại, khách hàng có thể chọn các mẫu giày dép, trang sức, quần áo và mô phỏng hình ảnh sản phẩm khi mặc trên cơ thể mình.
Họ cũng có thể xem nội thất chi tiết 360 độ, thậm chí đặt các mô hình 3D ảo của đồ đạc trong không gian ngôi nhà mình…để quyết định đó có phải là sản phẩm phù hợp với mình hay không. Nhờ vậy, người tiêu dùng có thể đưa ra quyết định mua hàng dễ dàng hơn với tỉ lệ hoàn trả hàng thấp hơn.
Công nghệ AR được nhiều nhà bán lẻ trên thế giới ứng dụng rộng rãi như giày Gucci, đồng hồ Meerson, gia dụng IKEA hay nội thất Pottery Barn…đã mang lại kết quả khả quan trong hoạt động.
Dữ liệu lớn (Big Data) giúp thu hút và giữ chân khách hàng
Big Data trong bán lẻ là thuật ngữ chỉ một tập hợp dữ liệu rất lớn và phức tạp mà người tiêu dùng tạo ra trong quá trình mua sắm trên các thiết bị công nghệ. Phân tích dữ liệu lớn (Big Data) đòi hỏi phải sử dụng các công nghệ phức tạp như machine learning, xử lý ngôn ngữ tự nhiên…để thu được kết quả.
Sử dụng kết quả phân tích giúp doanh nghiệp biết được các thông tin về nhân khẩu học, thói quen sở thích tiêu dùng của khách hàng cũng như dự đoán nhu cầu, khả năng chi tiêu trong tương lai. Nhà bán lẻ sử dụng các thông tin này để đưa ra các đề xuất sản phẩm với các đặc điểm và mức giá phù hợp, cũng như các chính sách chăm sóc sau bán hàng dành riêng cho mỗi khách hàng.
Nhiều doanh nghiệp bán lẻ trong mọi lĩnh vực như Amazon, Ebay…đã ứng dụng Big Data để gợi ý các sản phẩm mà khách hàng quan tâm nhất, cài đặt giá và khuyến mại cho sản phẩm. Các công ty cũng ứng dụng kết quả phân tích Big Data để tiếp thị sản phẩm, chúc mừng sinh nhật khách hàng thông qua email và tin nhắn, nâng cao tỉ lệ chuyển đổi bán hàng.
Trí tuệ nhân tạo (AI) giúp doanh nghiệp nâng cao trải nghiệm khách hàng
AI giúp cho máy tính có thể học và tư duy theo cách của con người. Cùng với khả năng tìm kiếm và xử lý thông tin nhanh chóng, AI giúp các nhà bán lẻ phục vụ khách hàng tốt hơn, tăng chuyển đổi bán hàng cao hơn với một chi phí thấp so với sử dụng nhân lực.
Robot AI kết hợp với hệ thống bán hàng cho doanh nghiệp
Trên các nền tảng bán hàng, chatbot và trợ lý ảo sử dụng công nghệ AI để hiểu câu hỏi và trả lời các yêu cầu đơn giản của khách hàng trong bất cứ khung thời gian nào. Cùng với kết quả phân tích dữ liệu lớn (Big Data), AI đưa ra các phân tích dự đoán để gợi ý cho khách hàng những sản phẩm phù hợp nhất với mong muốn của họ, tăng tỉ lệ bán hàng cho nhà bán lẻ.
Bên cạnh đó, theo một phân tích hoạt động mua sắm của hơn 150 triệu người mua sắm và 250 triệu lượt truy cập vào các trang web thương mại điện tử (3), các đề xuất khi tìm kiếm được cá nhân hóa mang lại tỉ lệ chuyển đổi cao hơn. Cụ thể, số người mua hàng khi tìm kiếm và click vào đề xuất tuy chỉ chiếm 7% số lượt truy cập, nhưng đóng góp tới 26 % doanh thu cho doanh nghiệp.
Ngoài ra, 37% người mua hàng khi click vào đề xuất trong lần truy cập đầu tiên đã quay lại sau đó, điều này cho thấy tiềm năng của việc ứng dụng AI trong cá nhân hóa tìm kiếm giúp tăng chuyển đổi bán hàng.
Học máy (Machine Learning) giúp tạo lập kế hoạch giá thông minh
Hiện nay, nhu cầu tối ưu hoá lợi nhuận dựa vào một kế hoạch giá thông minh của nhà bán lẻ đã được đáp ứng dễ dàng hơn nhờ có sự giúp đỡ của Machine Learning. Bằng cách học hỏi dựa trên các mô hình mẫu có được từ dữ liệu lịch sử, Machine Learning có thể dự đoán trước được phản ứng của khách hàng với mỗi mức giá, mỗi chính sách bán hàng của sản phẩm cũng như thời điểm thay đổi giá phù hợp. Nhờ vậy, nhà bán lẻ có thể linh hoạt thay đổi giá cả để đạt được mức lợi nhuận tốt nhất.
Machine Learning được ứng dụng nhiều nhất trong bán lẻ trực tuyến do khả năng thay đổi giá dễ dàng và lượng dữ liệu lịch sử khổng lồ. Các trang bán phòng khách sạn như Booking hay Agoda luôn thay đổi giá theo ngày, theo mùa hoặc theo các chương trình khuyến mại mà họ đặt ra, nhờ đó giữ chân khách hàng tốt hơn và thu được mức lợi nhuận tối ưu.
Internet vạn vật (IoT) kết nối các thiết bị, giúp quản lý hàng hoá và chuỗi cung ứng
Hệ thống IoT sử dụng trong bán lẻ dựa trên các thông tin được truyền về từ mạng lưới cảm biến được gắn trên kho hàng, giá kệ, xe vận chuyển và hàng hoá.
Thông tin từ các thiết bị cảm biến được kết nối lên nền tảng cloud, nhờ đó các nhà bán lẻ có thể giám sát được từng mặt hàng riêng lẻ trong toàn bộ quá trình giao hàng, các điều kiện giao hàng, kiểm tra các nhà cung cấp, phương tiện và tuyến giao hàng khác nhau. Đồng thời kiểm soát được tình trạng hàng hoá từ vị trí, số lượng, tình trạng mất cắp…từ đó có các phương án điều chỉnh phù hợp có lợi nhất cho doanh nghiệp.
Quản lý vận hành chuỗi bán lẻ và hàng hoá đơn giản, tối ưu hơn
Tương lai ngành bán lẻ
Công nghệ phát triển trao cho các doanh nghiệp ngành bán lẻ cơ hội chuyển mình mạnh mẽ nhờ tối ưu hoạt động và mở rộng khách hàng trên phạm vi toàn cầu. Để tận dụng cơ hội nhằm tồn tại và phát triển vững mạnh, nhà bán lẻ cần đặt công nghệ làm chiến lược hàng đầu, đồng thời nắm rõ các vấn đề tồn tại trong doanh nghiệp mình, từ đó chọn ra các giải pháp cải tiến phù hợp nhất cho doanh nghiệp.
Liên hệ chúng tôi để được tư vấn giải pháp tối ưu giải pháp bán lẻ cho doanh nghiệp bạn trên công nghệ AI.
CÔNG TY TNHH CÔNG NGHỆ TRUYỀN THÔNG VÀ THÔNG TIN SÀI GÒN
ĐƠN VỊ UY TÍN CHUYÊN CUNG CẤP DỊCH VỤ CÔNG NGHỆ THÔNG TIN VÀ AN NINH KIỂM SOÁT TRUY CẬP HÀNG ĐẦU VIỆT NAM.
SAIGON ICT CO., LTD ( SAIGON ICT SOLUTIONS)
MST: 0315495483
HCM Office: 5/6 Đường Chân Lý, Phường Bình Thọ, Thành Phố Thủ Đức, Thành Phố Hồ Chí Minh.
Hà Nội Office: Số nhà 6 Khu liền kề Học Viện Quốc Phòng, Phường Xuân La, Quận Tây Hồ, Hà Nội.
Đà Nẵng Office: 256 Trường Chinh, Phường Hoà An, Quận Cẩm Lệ, Thành phố Đà Nẵng.
Sao lưu dự phòng cho VMWare trên NAKIVO Backup & Replication
Sao lưu dự phòng cho VMWare trên NAKIVO Backup & Replication
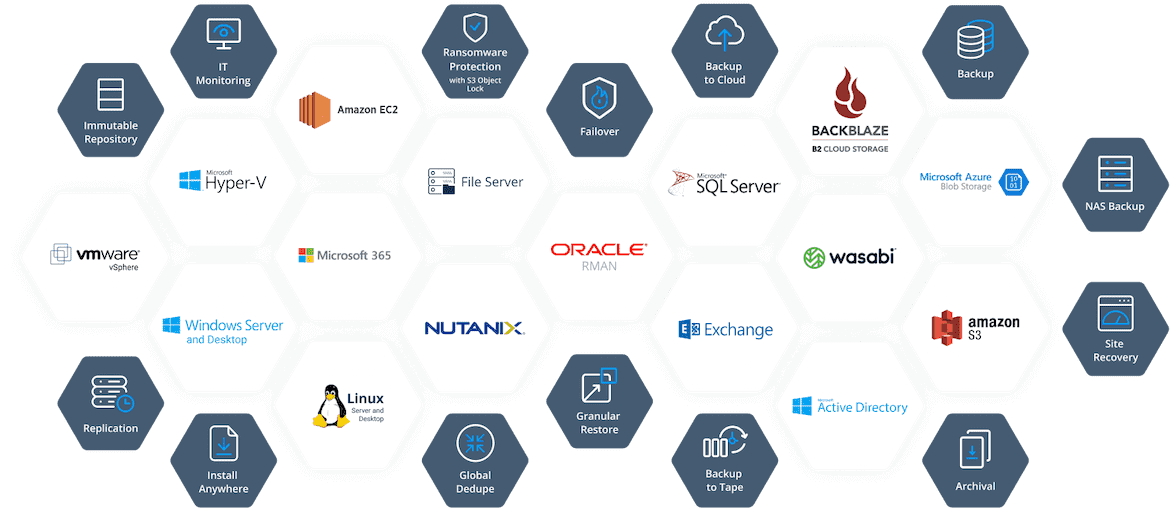
Với NAKIVO Backup & Replication, bạn có thể cải thiện hiệu suất, độ tin cậy và thời gian cho việc backup và khôi phục của VMware, trong khi tiết kiệm thời gian cũng như tiền bạc.
Tóm tắt các tính năng chính
Triển khai trong 1 phút dưới dạng Thiết bị ảo VMware hoặc cài đặt trên Windows hay Linux.
Tự động hóa việc bảo vệ VM với các chính sách sao lưu của VMware.
Tạo thiết bị sao lưu 5-in-1 bằng cách cài đặt trên thiết bị QNAP, Synology, NETGEAR, ASUSTOR hoặc WD NAS.
Sắp xếp và tự động hóa việc phục hồi toàn site chỉ trong vài cú nhấp chuột.
Bảo vệ máy ảo VMware đang chạy, bao gồm cả ứng dụng và cơ sở dữ liệu.
Tiết kiệm không gian lưu trữ với việc loại trừ dữ liệu swap, cắt giảm log, sao chép dữ liệu toàn cục và nén.
Tăng tốc độ sao lưu VM với chế độ truyền dữ liệu không có mạng LAN và Network Acceleration.
Sao chép các bản sao lưu VM bên ngoài hoặc đến các đám mây trên Amazon / Azure.
Kiểm tra sao lưu ngay lập tức và tự động
Khôi phục tức thời toàn bộ các VM, file hoặc application object – thậm chí trên các nền tảng.
Bảo vệ các máy ảo (VM) trên VMware
Image-Based Backup – Sao lưu dự phòng cho VMWare trên NAKIVO Backup & Replication
NAKIVO Backup & Replication thực hiện sao lưu dựa trên image của VM. Điều này có nghĩa là toàn bộ VM được ghi lại trong quá trình sao lưu, bao gồm tất cả các ổ đĩa và file cấu hình. Mọi thứ đều có sẵn và sẵn sàng để phục hồi.
Incremental Backup
Tất cả các job sao lưu VM sử dụng cơ chế theo dõi khối (Changed Block Tracking, CBT) của VMware để nhanh chóng xác định dữ liệu đã thay đổi. Chỉ những thay đổi (tăng thêm) được sao chép vào kho lưu trữ sao lưu, làm cho việc sao lưu nhanh hơn.
Application-Aware Backup
By default, VMware backup is performed using the application-aware mode. This ensures that data in applications such as Microsoft Exchange, Active Directory, SQL, and SharePoint, is transactionally consistent.
Mặc định, việc sao lưu VMware được thực hiện bằng chế độ nhận biết ứng dụng (application-aware). Điều này đảm bảo dữ liệu trong các ứng dụng như Microsoft Exchange, Active Directory, SQL và SharePoint, nhất quán về mặt transaction.
Lưu trữ các bản backup dài hạn
NAKIVO Backup & Replication cho phép bạn lưu đến 1.000 điểm khôi phục trên mỗi VM, xoay vòng chúng bằng chính sách duy trì GFS. Điều này cung cấp thời gian lưu trữ dữ liệu lâu hơn và sử dụng không gian lưu trữ một cách thông minh hơn.
Tự động hóa VMware Backup
NAKIVO Backup & Replication loại bỏ nhu cầu theo dõi mọi thay đổi trong cơ sở hạ tầng của bạn và quản lý thủ công các tác vụ bảo vệ dữ liệu cốt lõi. Sản phẩm cho phép bạn thiết lập các chính sách dựa trên quy tắc cho các công việc sao lưu VMware của bạn. Khi một chính sách được tạo ra, NAKIVO Backup & Replication có thể thường xuyên quét toàn bộ cơ sở hạ tầng của bạn và tự động thêm các máy ảo mới phù hợp với các quy tắc chính sách cho các công việc sao lưu VMware có liên quan. Bạn có thể tạo quy tắc chính sách của mình dựa trên tên VM, thẻ, kích thước, vị trí, trạng thái nguồn, cấu hình, v.v…
Bạn cũng có thể tạo các job sao lưu VMware cho toàn bộ vùng chứa VMware, chẳng hạn như thư mục VM, nhóm tài nguyên, máy chủ ESXi và cụm VMware ESXi. Tất cả các máy ảo mới được thêm vào vùng chứa được bảo vệ sẽ tự động được đưa vào phạm vi backup job hiện có của vùng chứa.
Với HTTP API, bạn có thể tích hợp NAKIVO Backup & Replication với các giải pháp giám sát, tự động hóa và điều phối để giảm thời gian quản lý bảo vệ dữ liệu cũng như cắt giảm chi phí bảo vệ dữ liệu.
Tăng tốc VMware Backup
NAKIVO Backup & Replication được thiết kế để mang lại hiệu suất nhanh nhất có thể.
Mặc định, NAKIVO Backup & Replication sử dụng chế độ sao lưu không có mạng LAN, có thể tận dụng các kênh Fibre Channel và iSCSI SAN của bạn. Với chế độ hot-add, bạn có thể giảm tải cả mạng management và network chính trong khi tăng đáng kể tốc độ truyền dữ liệu.
Bạn cũng có thể kích hoạt tính năng Network Acceleration, sử dụng các kỹ thuật nén và giảm lưu lượng để tăng tốc độ truyền dữ liệu. Trung bình, điều này giúp giảm tải cho network 50% và tăng tốc độ truyền dữ liệu gấp 2 lần.
Tiết kiệm không gian lưu trữ
NAKIVO Backup & Replication tự động bỏ qua các file và phân vùng trao đổi trong các VM của VMware. Điều này tăng tốc độ truyền dữ liệu và tiết kiệm không gian lưu trữ trong kho lưu trữ sao lưu. Để tiếp tục giảm kích thước sao lưu, NAKIVO Backup & Replication sẽ tự động sao chép tất cả các bản sao lưu VM trên toàn bộ kho lưu trữ sao lưu. Sao chép dữ liệu hoạt động ở cấp độ khối (block-level) và đảm bảo chỉ các khối dữ liệu duy nhất được lưu. Trên hết, các khối trùng lặp được nén để tối ưu hóa hơn nữa không gian lưu trữ của bạn.
Kiểm tra bản sao lưu VMware của bạn
Việc bạn đã có các bản sao lưu VMware không có nghĩa là bạn chắc chắn có thể khôi phục VM của mình từ chúng. Ngay cả khi bản sao lưu đã hoàn thành thành công, việc khôi phục có thể thất bại vì một số lý do: tính nhất quán của bản sao lưu có thể bị virus hoặc phần mềm của bên thứ ba can thiệp, lỗi ổ cứng hoặc thay đổi quyền truy cập file. VM của bạn có thể đã bị hỏng trước khi sao lưu được thực hiện và thậm chí có thể không khởi động được.
Cách đáng tin cậy duy nhất để đảm bảo rằng bạn có thể khôi phục từ bản sao lưu của mình là thực hiện khôi phục thử nghiệm. Sau mỗi lần chạy công việc sao lưu, NAKIVO Backup & Replication có thể tự động và gần như ngay lập tức xác minh tất cả các bản sao lưu được tạo. Bạn nhận được một báo cáo với ảnh chụp màn hình hệ điều hành của các máy ảo được khôi phục thử nghiệm. Bằng cách này, bạn có thể chắc chắn rằng các bản sao lưu VMware của bạn đang hoạt động.
Sao chép VMware Backup offsite và vào Cloud – Sao lưu dự phòng cho VMWare trên NAKIVO Backup & Replication
Nếu bạn giữ các bản sao lưu ở cùng một địa điểm với các VM ở môi trường production, mọi thảm họa có thể xóa sạch cả VM và các bản sao lưu của chúng. Ngay cả khi chặn mọi thảm họa lớn, bản sao lưu có thể bị hỏng, vô tình bị xóa hoặc không khả dụng nếu bộ nhớ của bạn bị hỏng. Bất kỳ kịch bản nào trong số này xảy ra cũng khiến bạn mất dữ liệu và rơi vào cảnh đau đầu. Với các tác vụ copy của NAKIVO Backup & Replication, các bản sao lưu VMware của bạn có thể dễ dàng được gửi ra bên ngoài, đến các đám mây của Amazon hoặc Azure. Dữ liệu được sao chép trực tiếp từ kho lưu trữ sao lưu của bạn; VM ở môi trường production không bị ảnh hưởng. Tác vụ copy các backup có thể được thiết lập trong vài phút và có thể được tùy chỉnh cho phù hợp với nhu cầu của bạn. Bạn có thể chọn duy trì một bản sao được nhân đôi của kho lưu trữ sao lưu của mình hoặc tinh chỉnh những máy ảo VMware nào được sao chép, khi nào, ở đâu và như thế nào.
Khôi phục VM, File và Applicaiton Object một cách tức thời
Bạn có thể khôi phục ngay lập tức các máy ảo, file và các application object VMware từ các bản sao lưu VM đã được nén dữ liệu. Khôi phục dạng rời rạc (granularity) được thực hiện trực tiếp từ kho lưu trữ sao lưu và không yêu cầu bạn phải chạy khôi phục hoàn toàn từ bản sao lưu VMware. Với khả năng phục hồi đa nền tảng (Cross-Platform Recovery), bạn có thể khôi phục máy ảo VMware trong môi trường Hyper-V và ngược lại.
Mở rộng backup với môi trường của bạn
NAKIVO Backup & Replication có thể phát triển cùng với môi trường của bạn để hỗ trợ khối lượng công việc cao hơn. Khách hàng của chúng tôi bao gồm từ các cửa hàng nhỏ với một vài máy ảo đến các ISP lớn bảo vệ hàng ngàn máy ảo trên nhiều trung tâm dữ liệu.
Bạn có thể mở rộng quy mô NAKIVO Backup & Replication theo chiều dọc, bằng cách cung cấp thêm tài nguyên cho sản phẩm và theo chiều ngang, bằng cách phân phối các thành phần sản phẩm trong cùng một vị trí hoặc trên nhiều vị trí.
Cung cấp BaaS và DRaaS với thiết lập Multi-Tenant
NAKIVO Backup & Replication cho phép bạn tạo nhiều nhóm khách hàng riêng biệt trong một sản phẩm được triển khai duy nhất và quản lý chúng từ một bảng điều khiển duy nhất. Bằng cách này, bạn có thể giới thiệu dịch vụ sao lưu cho khách hàng của mình một cách dễ dàng và tiết kiệm chi phí hơn.
Trong chế độ Multi-Tenancy, khách hàng có thể truy cập cổng thông tin tự phục vụ để giảm tải các nhiệm vụ sao lưu, sao chép và khôi phục từ nhà cung cấp dịch vụ.
Triển khai dễ dàng
Triển khai như một VMware Virtual Appliance
Chỉ cần tải xuống VMware VA được cấu hình sẵn để nhập vào VMware vSphere của bạn.
Cài đặt trên NAS
Tạo thiết bị sao lưu VM hiệu năng cao của riêng bạn bằng cách cài đặt NAKIVO Backup & Replication trực tiếp lên thiết bị NAS.
Triển khai như một Machine Image trên AWS
Triển khai ngay lập tức NAKIVO Backup & Replication trong đám mây Amazon từ Amazon Machine Image được cấu hình sẵn.
Cài đặt trên Linux
Cài đặt NAKIVO Backup & Replication trên HĐH Linux bằng cách chạy một lệnh duy nhất.
Cài đặt trên Windows
Chạy trình cài đặt cho Windows và triển khai NAKIVO Backup & Replication chỉ bằng một cú nhấp chuột.
Application Delivery Control ( ADC) – Bộ điều khiển ứng dụng cho Datacenter
Bộ điều khiển phân phối ứng dụng (ADC) là thiết bị nâng cao của “bộ cân bằng tải” hoặc “bộ chuyển mạch lớp 4” bao gồm các tính năng tiên tiến.
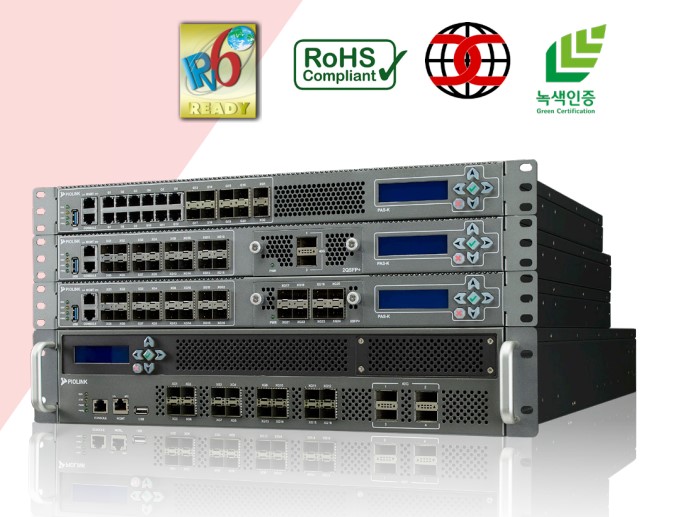
Bộ điều khiển phân phối ứng dụng (ADC) PAS-K cung cấp độ tin cậy và sự đáp ứng cao hơn với các giá trị cao về tính khả dụng, hiệu suất và bảo mật cho người dùng ứng dụng.
Sản phẩm giúp giải quyết tình trạng quá tải lưu lượng truy cập vào máy chủ và đảm bảo truyền tải ứng dụng ổn định, liên tục cho người dùng dịch vụ.
Với tính khả dụng cao, hiệu suất mạnh mẽ và khả năng mở rộng linh hoạt, PAS-K là giải pháp tối ưu cho cả môi trường on-premise và cloud.
Application Delivery Control ( ADC) – Bộ điều khiển cho Datacenter
PIOLINK được thành lập vào ngày 26/07/2000, là công ty chuyên về tối ưu hóa trung tâm dữ liệu đám mây tại Hàn Quốc. Công ty cung cấp các sản phẩm và dịch vụ liên quan đến mạng và bảo mật, bao gồm:Bộ điều khiển phân phối ứng dụng (PAS-K). Hạ tầng hội tụ siêu cấp (POPCON HCI). Tường lửa web (WEBFRONT-K). Switch bảo mật L2/L3 (TiFRONT). Dịch vụ giám sát & tư vấn bảo mật chuyên sâu.
PIOLINK tập trung vào việc phát triển các sản phẩm mạng & bảo mật, đảm bảo hiệu suất cao, bảo mật mạnh mẽ và quản lý dễ dàng.
Tính năng nổi bật của PAS-K
Giá trị cốt lõi của PAS-K là đảm bảo truyền tải ứng dụng theo trạng thái tối ưu nhất mà người dùng mong muốn. Nó cung cấp tốc độ truy cập nhanh, môi trường kết nối ổn định, qua đó nâng cao độ tin cậy của dịch vụ.
Ưu điểm Application Delivery Control ( ADC) – Bộ điều khiển cho Datacenter
Những đặc điểm nổi bật chỉ có ở ADC của PIOLINK.
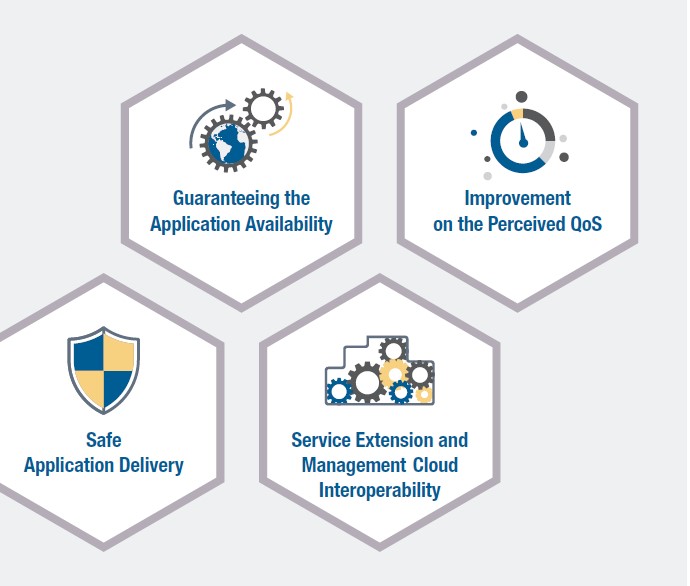
Đảm bảo tính sẵn sàng của dịch vụ
PAS-K cung cấp nhiều tính năng cân bằng tải và tính sẵn sàng cao. Đặc biệt, trong trường hợp lưu lượng truy cập tăng đột biến vượt quá khả năng xử lý của máy chủ, PAS-K sẽ kiểm soát lưu lượng một cách thích hợp để bảo vệ máy chủ. Ngoài ra, bằng cách tái sử dụng nhiều kết nối thay cho máy chủ, PAS-K không chỉ đảm bảo sự ổn định của dịch vụ mà còn cung cấp trải nghiệm ổn định cho người dùng.
Đạt chứng nhận xác nhận tính năng bảo mật
Khi các cơ quan nhà nước và công cộng triển khai thiết bị mạng, họ chỉ được sử dụng các sản phẩm đã đạt chứng nhận CC hoặc có giấy xác nhận tính năng bảo mật. PAS-K của PioLink đã đạt cả chứng nhận CC và giấy xác nhận tính năng bảo mật.
Cải thiện chất lượng dịch vụ thực tế
Hỗ trợ nhiều tính năng tăng tốc cao cấp để nâng cao hiệu suất truyền tải ứng dụng. Giảm tải tài nguyên máy chủ, nâng cao hiệu suất tài nguyên và cải thiện chất lượng dịch vụ. PAS-K hỗ trợ các tính năng tăng tốc cao cấp như bộ nhớ đệm (caching), nén dữ liệu (compression), FEO, SSL Offloading, v.v.
Tối đa hóa hiệu quả xây dựng hạ tầng đám mây
Khi cấu hình SDDC và trung tâm dữ liệu đám mây, PAS-K có thể được thiết lập/giám sát từ các giải pháp khác thông qua REST-API và ANSIBLE. Giải pháp ADC dưới dạng phần mềm PAS-KS hỗ trợ nhiều nền tảng ảo hóa (Hypervisor) và nền tảng đám mây khác nhau.
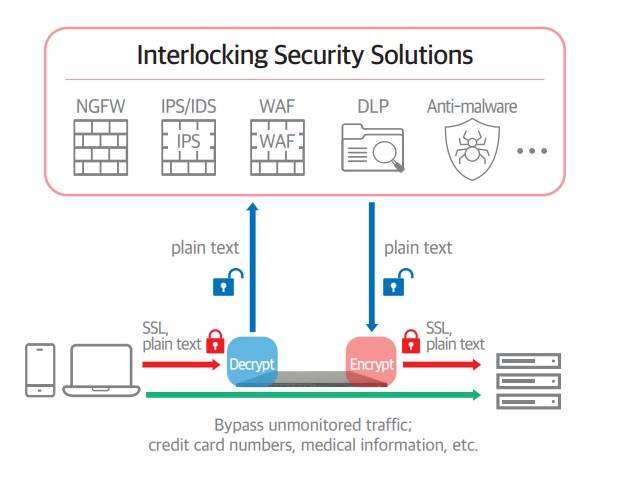
Bằng cách sử dụng chức năng chuyển hướng (redirection) của PAS-K, chúng tôi có thể đặt thiết bị bảo mật ngoài luồng (out-of-path) và thiết lập ADC có tốc độ và tính sẵn sàng vượt trội trong luồng (in-line). Nhờ đó, hiệu suất mạng đã được cải thiện đáng kể…
Sửa chữa điện thoại văn phòng – Sửa tổng đài điện thoại tận nơi
Sửa chữa điện thoại văn phòng – Sửa tổng đài điện thoại tận nơi QUẬN 4
Cài đặt, lắp đặt, sửa chữa, kiểm tra, triển khai hệ thống điện thoại – Sửa chữa điện thoại văn phòng
Chúng tôi chuyên tư vấn, thi công và sửa chữa tổng đài điện thoại cho doanh nghiệp trên địa bàn toàn thành phố
Điện thoại cho doanh nghiệp
Chúng tôi đáp ứng dịch vụ phản ứng nhanh cho công ty , doanh nghiệp, xí nghiệp có nhu cầu sửa chữa, lắp đặt mới trọn gói các dịch vụ và giải pháp tổng đài điện thoại , điện thoại IP cho các quận huyện nội thành phố như:
Nhận hỗ trợ kiểm tra và sửa chữa tổng đài tất cả các quận trong nội thành Thành Phố Hồ Chí Minh
Liên hệ chúng tôi qua hotline : 076 86 86 086 – 09 06 366 538 – 0906 366 538 để được tư vấn và hỗ trợ nhanh nhất !
CHUYÊN: sửa tổng đài điện thoại các thương hiệu Panasonic, Siemens, Nec, Yealink, Grandstream, LG, Viettel, Vnpt, Samsung,… Liên hệ chúng tôi để được hỗ trợ trong vòng 30 phút ở Quận 4
Sửa chữa Điện thoại cho doanh nghiệp
Saigon ICT Solutions chuyên cấp dịch dịch vụ “Khắc Phục Sự Cố Công Nghệ Tận Nơi” ở TpHCM, và tổng đài điện thoại cũng là một công nghệ có độ phức tạp cao nên rất ít đơn vị có kinh nghiệm sửa chữa. Đặc biệt với Panasonic, Nec là thương hiệu phổ biến và thông dụng ở Việt Nam được hỗ trợ giá rất tốt kể cả thay board mạch hoặc đổi bộ phận tương đồng.
Cài đặt, Sửa chữa điện thoại văn phòng cho những trường hợp sau:
– Cài đặt tổng đài điện thoại cho các model và thương hiệu máy
– Nâng cấp tổng đài điện thoại hiện tại
– Ghi âm các câu chào
– Giới hạn cuộc gọi ra ngoài
– Kiểm soát cuộc gọi ra ngoài
– Chuyển hướng cuộc gọi đến
– Cài đặt phần mềm tính cước
– Sửa lại line điện thoại bị mất tính hiệu, bị rè,..
– Thi công kéo dây điện thoại..
Sửa chữa điện thoại cho doanh nghiệp
Những trường hợp cần phải biên nhận về sửa chữa
– Sét đánh, cháy nỗ, vào nước
– Hỏng cổng trung kế bưu điện
– Hỏng mainboard, cháy nguồn
Những sự cố thông dụng thường gặp
1. Tổng đài không có tính hiệu điện
Đây là trường hợp mất nguồn do hỏng nguồn, bị cháy nổ, chập điện, sét đánh,.. Những trường hợp này phải biên nhận về văn phòng kỹ thuật kiểm tra để đo lại các điện trở bị biến đổi.
2. Máy nhánh không có tính hiệu, bị hồi chuông, chuông reo liên tục, hoặc những ngắt quãng lạ,..
3. Nhiều máy bị nhiễu tiếng
4. Không phát ra lời chào khi có cuộc gọi vào, mặc dầu trước đó có thiết lập, hoặc bạn muốn thiết lập lại lời chào hoặc những thiết lập theo ý muốn
5. Bị đứt cáp hoặc tác động do côn trùng
Tổng đài điện thoại càng ngày trở nên thông dụng do tính chất quy mô mở rộng và xu hướng hiện đại của xã hội, khi có sự cố liên quan đến tổng đài thì người dùng bình thường hoặc nhân viên IT cơ bản rất khó để khắc phục nên rất cần một đơn vị chuyên trong lĩnh vực giúp doanh nghiệp hiệu quả hơn trong chi phí cũng như lỗ công hoặc lỗ việc do bị ngắt quãng, và Saigon ICT Solutions chính là sự lựa chọn đúng nhất!
Sửa tổng đài điện thoại tại nhà Quận 4 – Sửa chữa điện thoại văn phòng
Cài đặt, sửa chữa tổng đài điện thoại tận nơi Quận 4 <<076 86 86 086>> có mặt trong vòng 20 Phút đến 30 Phút. Bảo đảm: nhanh, an toàn và hài lòng nhất tại Thành Phố Hồ Chí Minh . Cám ơn Quý khách đã tin cậy và sử dụng dịch vụ khắc phục sự cố tổng đài điện thoại ở Saigon ICT Solutions.
CÔNG TY TNHH CÔNG NGHỆ TRUYỀN THÔNG VÀ THÔNG TIN SÀI GON
ĐƠN VỊ UY TÍN CHUYÊN CUNG CẤP DỊCH VỤ CÔNG NGHỆ THÔNG TIN VÀ AN NINH KIỂM SOÁT TRUY CẬP HÀNG ĐẦU VIỆT NAM.
SAIGON ICT CO., LTD
MST: 0315495483
HCM Office: 5/6 Đường Chân Lý, Phường Bình Thọ, Thành Phố Thủ Đức, Thành Phố Hồ Chí Minh.
Hà Nội Office: Số nhà 6 Khu liền kề Học Viện Quốc Phòng, Phường Xuân La, Quận Tây Hồ, Hà Nội.
Đà Nẵng Office: 256 Trường Chinh, Phường Hoà An, Quận Cẩm Lệ, Thành phố Đà Nẵng.
Sửa chữa điện thoại văn phòng – Sửa tổng đài điện thoại tận nơi QUẬN 3
Cài đặt, lắp đặt, sửa chữa, kiểm tra, triển khai hệ thống điện thoại – Sửa chữa điện thoại văn phòng
Chúng tôi chuyên tư vấn, thi công và sửa chữa tổng đài điện thoại cho doanh nghiệp trên địa bàn toàn thành phố
Điện thoại cho doanh nghiệp
Chúng tôi đáp ứng dịch vụ phản ứng nhanh cho công ty , doanh nghiệp, xí nghiệp có nhu cầu sửa chữa, lắp đặt mới trọn gói các dịch vụ và giải pháp tổng đài điện thoại , điện thoại IP cho các quận huyện nội thành phố như:
Nhận hỗ trợ kiểm tra và sửa chữa tổng đài tất cả các quận trong nội thành Thành Phố Hồ Chí Minh
Liên hệ chúng tôi qua hotline : 076 86 86 086 – 09 06 366 538 – 0906 366 538 để được tư vấn và hỗ trợ nhanh nhất !
CHUYÊN: sửa tổng đài điện thoại các thương hiệu Panasonic, Siemens, Nec, Yealink, Grandstream, LG, Viettel, Vnpt, Samsung,… Liên hệ chúng tôi để được hỗ trợ trong vòng 30 phút ở Quận 3
Sửa chữa Điện thoại cho doanh nghiệp
Saigon ICT Solutions chuyên cấp dịch dịch vụ “Khắc Phục Sự Cố Công Nghệ Tận Nơi” ở TpHCM, và tổng đài điện thoại cũng là một công nghệ có độ phức tạp cao nên rất ít đơn vị có kinh nghiệm sửa chữa. Đặc biệt với Panasonic, Nec là thương hiệu phổ biến và thông dụng ở Việt Nam được hỗ trợ giá rất tốt kể cả thay board mạch hoặc đổi bộ phận tương đồng.
Cài đặt, Sửa chữa điện thoại văn phòng cho những trường hợp sau:
– Cài đặt tổng đài điện thoại cho các model và thương hiệu máy
– Nâng cấp tổng đài điện thoại hiện tại
– Ghi âm các câu chào
– Giới hạn cuộc gọi ra ngoài
– Kiểm soát cuộc gọi ra ngoài
– Chuyển hướng cuộc gọi đến
– Cài đặt phần mềm tính cước
– Sửa lại line điện thoại bị mất tính hiệu, bị rè,..
– Thi công kéo dây điện thoại..
Sửa chữa điện thoại cho doanh nghiệp
Những trường hợp cần phải biên nhận về sửa chữa
– Sét đánh, cháy nỗ, vào nước
– Hỏng cổng trung kế bưu điện
– Hỏng mainboard, cháy nguồn
Những sự cố thông dụng thường gặp
1. Tổng đài không có tính hiệu điện
Đây là trường hợp mất nguồn do hỏng nguồn, bị cháy nổ, chập điện, sét đánh,.. Những trường hợp này phải biên nhận về văn phòng kỹ thuật kiểm tra để đo lại các điện trở bị biến đổi.
2. Máy nhánh không có tính hiệu, bị hồi chuông, chuông reo liên tục, hoặc những ngắt quãng lạ,..
3. Nhiều máy bị nhiễu tiếng
4. Không phát ra lời chào khi có cuộc gọi vào, mặc dầu trước đó có thiết lập, hoặc bạn muốn thiết lập lại lời chào hoặc những thiết lập theo ý muốn
5. Bị đứt cáp hoặc tác động do côn trùng
Tổng đài điện thoại càng ngày trở nên thông dụng do tính chất quy mô mở rộng và xu hướng hiện đại của xã hội, khi có sự cố liên quan đến tổng đài thì người dùng bình thường hoặc nhân viên IT cơ bản rất khó để khắc phục nên rất cần một đơn vị chuyên trong lĩnh vực giúp doanh nghiệp hiệu quả hơn trong chi phí cũng như lỗ công hoặc lỗ việc do bị ngắt quãng, và Saigon ICT Solutions chính là sự lựa chọn đúng nhất!
Sửa tổng đài điện thoại tại nhà Quận 3 – Sửa chữa điện thoại văn phòng
Cài đặt, sửa chữa tổng đài điện thoại tận nơi Quận 3 <<076 86 86 086>> có mặt trong vòng 20 Phút đến 30 Phút. Bảo đảm: nhanh, an toàn và hài lòng nhất tại Thành Phố Hồ Chí Minh . Cám ơn Quý khách đã tin cậy và sử dụng dịch vụ khắc phục sự cố tổng đài điện thoại ở Saigon ICT Solutions.
CÔNG TY TNHH CÔNG NGHỆ TRUYỀN THÔNG VÀ THÔNG TIN SÀI GON
ĐƠN VỊ UY TÍN CHUYÊN CUNG CẤP DỊCH VỤ CÔNG NGHỆ THÔNG TIN VÀ AN NINH KIỂM SOÁT TRUY CẬP HÀNG ĐẦU VIỆT NAM.
SAIGON ICT CO., LTD
MST: 0315495483
HCM Office: 5/6 Đường Chân Lý, Phường Bình Thọ, Thành Phố Thủ Đức, Thành Phố Hồ Chí Minh.
Hà Nội Office: Số nhà 6 Khu liền kề Học Viện Quốc Phòng, Phường Xuân La, Quận Tây Hồ, Hà Nội.
Đà Nẵng Office: 256 Trường Chinh, Phường Hoà An, Quận Cẩm Lệ, Thành phố Đà Nẵng.
Sửa chữa điện thoại văn phòng – Sửa tổng đài điện thoại tận nơi QUẬN 2
Cài đặt, lắp đặt, sửa chữa, kiểm tra, triển khai hệ thống điện thoại – Sửa chữa điện thoại văn phòng
Chúng tôi chuyên tư vấn, thi công và sửa chữa tổng đài điện thoại cho doanh nghiệp trên địa bàn toàn thành phố
Điện thoại cho doanh nghiệp
Chúng tôi đáp ứng dịch vụ phản ứng nhanh cho công ty , doanh nghiệp, xí nghiệp có nhu cầu sửa chữa, lắp đặt mới trọn gói các dịch vụ và giải pháp tổng đài điện thoại , điện thoại IP cho các quận huyện nội thành phố như:
Nhận hỗ trợ kiểm tra và sửa chữa tổng đài tất cả các quận trong nội thành Thành Phố Hồ Chí Minh
Liên hệ chúng tôi qua hotline : 076 86 86 086 – 09 06 366 538 – 0906 366 538 để được tư vấn và hỗ trợ nhanh nhất !
CHUYÊN: sửa tổng đài điện thoại các thương hiệu Panasonic, Siemens, Nec, Yealink, Grandstream, LG, Viettel, Vnpt, Samsung,… Liên hệ chúng tôi để được hỗ trợ trong vòng 30 phút ở Quận 2
Sửa chữa Điện thoại cho doanh nghiệp
Saigon ICT Solutions chuyên cấp dịch dịch vụ “Khắc Phục Sự Cố Công Nghệ Tận Nơi” ở TpHCM, và tổng đài điện thoại cũng là một công nghệ có độ phức tạp cao nên rất ít đơn vị có kinh nghiệm sửa chữa. Đặc biệt với Panasonic, Nec là thương hiệu phổ biến và thông dụng ở Việt Nam được hỗ trợ giá rất tốt kể cả thay board mạch hoặc đổi bộ phận tương đồng.
Cài đặt, Sửa chữa điện thoại văn phòng cho những trường hợp sau:
– Cài đặt tổng đài điện thoại cho các model và thương hiệu máy
– Nâng cấp tổng đài điện thoại hiện tại
– Ghi âm các câu chào
– Giới hạn cuộc gọi ra ngoài
– Kiểm soát cuộc gọi ra ngoài
– Chuyển hướng cuộc gọi đến
– Cài đặt phần mềm tính cước
– Sửa lại line điện thoại bị mất tính hiệu, bị rè,..
– Thi công kéo dây điện thoại..
Sửa chữa điện thoại cho doanh nghiệp
Những trường hợp cần phải biên nhận về sửa chữa
– Sét đánh, cháy nỗ, vào nước
– Hỏng cổng trung kế bưu điện
– Hỏng mainboard, cháy nguồn
Những sự cố thông dụng thường gặp
1. Tổng đài không có tính hiệu điện
Đây là trường hợp mất nguồn do hỏng nguồn, bị cháy nổ, chập điện, sét đánh,.. Những trường hợp này phải biên nhận về văn phòng kỹ thuật kiểm tra để đo lại các điện trở bị biến đổi.
2. Máy nhánh không có tính hiệu, bị hồi chuông, chuông reo liên tục, hoặc những ngắt quãng lạ,..
3. Nhiều máy bị nhiễu tiếng
4. Không phát ra lời chào khi có cuộc gọi vào, mặc dầu trước đó có thiết lập, hoặc bạn muốn thiết lập lại lời chào hoặc những thiết lập theo ý muốn
5. Bị đứt cáp hoặc tác động do côn trùng
Tổng đài điện thoại càng ngày trở nên thông dụng do tính chất quy mô mở rộng và xu hướng hiện đại của xã hội, khi có sự cố liên quan đến tổng đài thì người dùng bình thường hoặc nhân viên IT cơ bản rất khó để khắc phục nên rất cần một đơn vị chuyên trong lĩnh vực giúp doanh nghiệp hiệu quả hơn trong chi phí cũng như lỗ công hoặc lỗ việc do bị ngắt quãng, và Saigon ICT Solutions chính là sự lựa chọn đúng nhất!
Sửa tổng đài điện thoại tại nhà Quận 2 – Sửa chữa điện thoại văn phòng
Cài đặt, sửa chữa tổng đài điện thoại tận nơi Quận 2 <<076 86 86 086>> có mặt trong vòng 20 Phút đến 30 Phút. Bảo đảm: nhanh, an toàn và hài lòng nhất tại Thành Phố Hồ Chí Minh . Cám ơn Quý khách đã tin cậy và sử dụng dịch vụ khắc phục sự cố tổng đài điện thoại ở Saigon ICT Solutions.
CÔNG TY TNHH CÔNG NGHỆ TRUYỀN THÔNG VÀ THÔNG TIN SÀI GON
ĐƠN VỊ UY TÍN CHUYÊN CUNG CẤP DỊCH VỤ CÔNG NGHỆ THÔNG TIN VÀ AN NINH KIỂM SOÁT TRUY CẬP HÀNG ĐẦU VIỆT NAM.
SAIGON ICT CO., LTD
MST: 0315495483
HCM Office: 5/6 Đường Chân Lý, Phường Bình Thọ, Thành Phố Thủ Đức, Thành Phố Hồ Chí Minh.
Hà Nội Office: Số nhà 6 Khu liền kề Học Viện Quốc Phòng, Phường Xuân La, Quận Tây Hồ, Hà Nội.
Đà Nẵng Office: 256 Trường Chinh, Phường Hoà An, Quận Cẩm Lệ, Thành phố Đà Nẵng.
Sửa chữa điện thoại văn phòng – Sửa tổng đài điện thoại tận nơi QUẬN 1
Cài đặt, lắp đặt, sửa chữa, kiểm tra, triển khai hệ thống điện thoại – Sửa chữa điện thoại văn phòng
Chúng tôi chuyên tư vấn, thi công và sửa chữa tổng đài điện thoại cho doanh nghiệp trên địa bàn toàn thành phố
Điện thoại cho doanh nghiệp
Chúng tôi đáp ứng dịch vụ phản ứng nhanh cho công ty , doanh nghiệp, xí nghiệp có nhu cầu sửa chữa, lắp đặt mới trọn gói các dịch vụ và giải pháp tổng đài điện thoại , điện thoại IP cho các quận huyện nội thành phố như:
Nhận hỗ trợ kiểm tra và sửa chữa tổng đài tất cả các quận trong nội thành Thành Phố Hồ Chí Minh
Liên hệ chúng tôi qua hotline : 076 86 86 086 – 09 06 366 538 – 0906 366 538 để được tư vấn và hỗ trợ nhanh nhất !
CHUYÊN: sửa tổng đài điện thoại các thương hiệu Panasonic, Siemens, Nec, Yealink, Grandstream, LG, Viettel, Vnpt, Samsung,… Liên hệ chúng tôi để được hỗ trợ trong vòng 30 phút ở Quận 1
Sửa chữa Điện thoại cho doanh nghiệp
Saigon ICT Solutions chuyên cấp dịch dịch vụ “Khắc Phục Sự Cố Công Nghệ Tận Nơi” ở TpHCM, và tổng đài điện thoại cũng là một công nghệ có độ phức tạp cao nên rất ít đơn vị có kinh nghiệm sửa chữa. Đặc biệt với Panasonic, Nec là thương hiệu phổ biến và thông dụng ở Việt Nam được hỗ trợ giá rất tốt kể cả thay board mạch hoặc đổi bộ phận tương đồng.
Cài đặt, Sửa chữa điện thoại văn phòng cho những trường hợp sau:
– Cài đặt tổng đài điện thoại cho các model và thương hiệu máy
– Nâng cấp tổng đài điện thoại hiện tại
– Ghi âm các câu chào
– Giới hạn cuộc gọi ra ngoài
– Kiểm soát cuộc gọi ra ngoài
– Chuyển hướng cuộc gọi đến
– Cài đặt phần mềm tính cước
– Sửa lại line điện thoại bị mất tính hiệu, bị rè,..
– Thi công kéo dây điện thoại..
Sửa chữa điện thoại cho doanh nghiệp
Những trường hợp cần phải biên nhận về sửa chữa
– Sét đánh, cháy nỗ, vào nước
– Hỏng cổng trung kế bưu điện
– Hỏng mainboard, cháy nguồn
Những sự cố thông dụng thường gặp
1. Tổng đài không có tính hiệu điện
Đây là trường hợp mất nguồn do hỏng nguồn, bị cháy nổ, chập điện, sét đánh,.. Những trường hợp này phải biên nhận về văn phòng kỹ thuật kiểm tra để đo lại các điện trở bị biến đổi.
2. Máy nhánh không có tính hiệu, bị hồi chuông, chuông reo liên tục, hoặc những ngắt quãng lạ,..
3. Nhiều máy bị nhiễu tiếng
4. Không phát ra lời chào khi có cuộc gọi vào, mặc dầu trước đó có thiết lập, hoặc bạn muốn thiết lập lại lời chào hoặc những thiết lập theo ý muốn
5. Bị đứt cáp hoặc tác động do côn trùng
Tổng đài điện thoại càng ngày trở nên thông dụng do tính chất quy mô mở rộng và xu hướng hiện đại của xã hội, khi có sự cố liên quan đến tổng đài thì người dùng bình thường hoặc nhân viên IT cơ bản rất khó để khắc phục nên rất cần một đơn vị chuyên trong lĩnh vực giúp doanh nghiệp hiệu quả hơn trong chi phí cũng như lỗ công hoặc lỗ việc do bị ngắt quãng, và Saigon ICT Solutions chính là sự lựa chọn đúng nhất!
Sửa tổng đài điện thoại tại nhà Quận 1 – Sửa chữa điện thoại văn phòng
Cài đặt, sửa chữa tổng đài điện thoại tận nơi Quận 1 <<076 86 86 086>> có mặt trong vòng 20 Phút đến 30 Phút. Bảo đảm: nhanh, an toàn và hài lòng nhất tại Thành Phố Hồ Chí Minh . Cám ơn Quý khách đã tin cậy và sử dụng dịch vụ khắc phục sự cố tổng đài điện thoại ở Saigon ICT Solutions.
CÔNG TY TNHH CÔNG NGHỆ TRUYỀN THÔNG VÀ THÔNG TIN SÀI GON
ĐƠN VỊ UY TÍN CHUYÊN CUNG CẤP DỊCH VỤ CÔNG NGHỆ THÔNG TIN VÀ AN NINH KIỂM SOÁT TRUY CẬP HÀNG ĐẦU VIỆT NAM.
SAIGON ICT CO., LTD
MST: 0315495483
HCM Office: 5/6 Đường Chân Lý, Phường Bình Thọ, Thành Phố Thủ Đức, Thành Phố Hồ Chí Minh.
Hà Nội Office: Số nhà 6 Khu liền kề Học Viện Quốc Phòng, Phường Xuân La, Quận Tây Hồ, Hà Nội.
Đà Nẵng Office: 256 Trường Chinh, Phường Hoà An, Quận Cẩm Lệ, Thành phố Đà Nẵng.
BleepingComputer đưa tin, các chuyên gia bảo mật tại Group-IB vừa phát hiện ra một loại mã độc có tên “Godfather”, được cài cắm trên hàng loạt ứng dụng Android.
Ứng dụng nguy hiểm đánh cắp tiền trong tài khoản nạn nhân từ 400 ngân hàng
Cụ thể, loại mã độc nguy hiểm được cài cắm trên hàng loạt ứng dụng Android này đã tấn công người dùng tại 16 quốc gia và cố gắng đánh cắp thông tin đăng nhập tài khoản của hơn 400 ngân hàng cũng như các sàn giao dịch tiền số.
Một loại mã độc có tên “Godfather” được cài cắm trên hàng loạt ứng dụng Android đã được phát hiện (Ảnh: NoypiGeeks)
Được phát hiện lần đầu bởi ThreatFabric vào tháng 3/2021, mã độc Godfather này đã tìm kiếm được không ít nạn nhân. Và sau một khoảng thời gian biến mất, chúng đã được cải tiến và trở nên nguy hiểm hơn đáng kể.
Báo cáo cho biết, mã độc này nhắm mục tiêu đến 215 ứng dụng ngân hàng, 110 nền tảng trao đổi tiền điện tử và 94 ứng dụng ví điện tử.
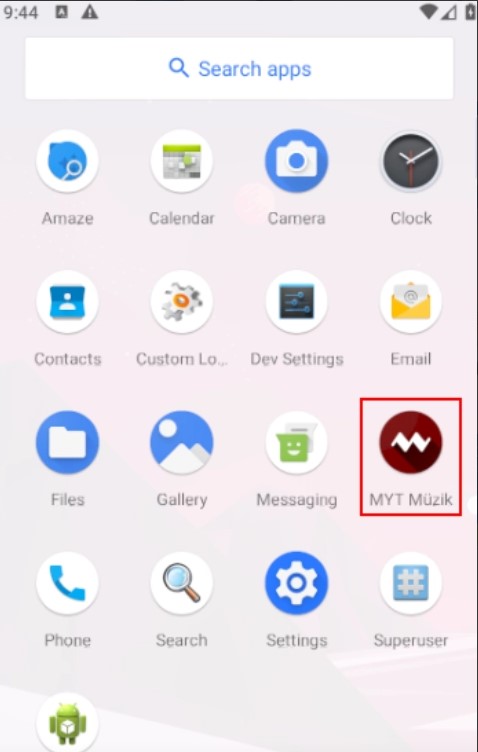
Những ứng dụng độc hại chứa mã độc “Godfather” sẽ giả dạng thành các tiện ích chỉnh sửa hình ảnh/video, danh bạ,… từ đó yêu cầu người dùng cấp quyền truy cập vào dịch vụ trợ năng.
Báo cáo cho biết, có 23 quyền khác nhau mà phần mềm độc hại yêu cầu từ người dùng và ít nhất 6 trong số các quyền đó bị phần mềm độc hại lạm dụng để tấn công nạn nhân.
Khi đạt được yêu cầu, chúng sẽ có thể tự cấp tất cả các quyền mà nó cần để thực hiện hành vi nguy hiểm. Có thể kể đến là khả năng truy cập vào tin nhắn SMS và thông báo, ghi màn hình, danh bạ, thực hiện cuộc gọi, ghi vào bộ nhớ ngoài và đọc trạng thái thiết bị.
Ứng dụng trên có thể đánh cắp và thu thập trái phép thông tin cá nhân của người dùng. Do đó, nếu đã lỡ cài đặt nó, người dùng cần xóa khỏi thiết bị càng sớm càng tốt.
Mã độc tấn công và lấy thông tin tài khoản ngân hàng qua điện thoại
Để tránh bị tấn công bởi loại mã độc nguy hiểm, các chuyên gia tại BleepingComputer khuyến cáo người dùng chỉ nên tải xuống ứng dụng từ cửa hàng CH Play. Đồng thời, người dùng hãy đảm bảo công cụ Play Protect luôn hoạt động để có thể sớm phát hiện ra những mối nguy hiểm.
Để bảo mật hệ thống của doanh nghiệp và tổ chức của bạn, hãy liên hệ chúng tôi để được tư vấn sản phẩm bảo mật bảo vệ chính tài sản và thông tin Ngân hàng của bạn.
Email: info@saigonictcom
Hotline: 076 86 86 086
CÔNG TY TNHH CÔNG NGHỆ TRUYỀN THÔNG VÀ THÔNG TIN SÀI GÒN
Tường lửa Firebox dòng WatchGuard T Series– Giải pháp độc lập hoàn hảo cho doanh nghiệp vừa và nhỏ
Tường lửa Firebox dòng WatchGuard T Series- Giải pháp độc lập hoàn hảo cho doanh nghiệp vừa và nhỏ
Đề xuất từ các chuyên gia bảo mật về an ninh mạng cho các văn phòng từ xa và các doanh nghiệp nhỏ. Các thiết bị WatchGuard Firebox® T Series mang lại bảo mật mạng cấp doanh nghiệp cho văn phòng nhỏ / văn phòng chi nhánh và môi trường bán lẻ nhỏ phù hợp với thực tế của phong cách làm việc phân tán ngày nay. Chúng có thể được sử dụng như một giải pháp độc lập hoặc được quản lý tập trung từ trụ sở công ty.
» Thông lượng tường lửa lên tới 1,2 Gbps giúp lưu lượng di chuyển » Bằng cách hợp tác với các nhà cung cấp công nghệ hàng đầu, WatchGuard có thể tích hợp các thành phần bảo mật tốt nhất vào một nền tảng UTM để bảo mật mạnh hơn với chi phí lớn » 3 cách để quản lý thiết bị của bạn, bao gồm bảng điều khiển tập trung trực quan giàu tính năng, giao diện dòng lệnh hoặc giao diện người dùng web để truy cập từ mọi nơi, mọi lúc » Cổng Gigabit Ethernet hỗ trợ cơ sở hạ tầng đường trục LAN tốc độ cao & kết nối mạng LAN gigabit. » Các công cụ giám sát và báo cáo được bao gồm không tính thêm chi phí
Những tính năng bảo mật chứng minh WatchGuard nổi trội hơn hẳn các sản phẩm tường lửa khác:
Application Control – Kiểm soát các ứng dụng đang được sử dụng trong hệ thống mạng của doanh nghiệp – từ Facebook đến Skype – nhằm kiểm soát chặt chẽ hơn và tăng hiệu suất làm việc hơn.
Data Loss Prevention (DLP) – Tất cả dữ liệu truyền qua giao thức Email, Web hoặc FTP đều được kiểm soát tự động bằng hơn 200 quy định được định nghĩa, thiết lập sẵn để phát hiện các dữ liệu các nhân, tài chính, thông tin bao hiểm quan trọng đi ra ngoài hệ thống mạng danh nghiệp.
Intrusion Prevention Service – Bảo vệ khỏi các mối đe dọa theo thời gian thực, bao gồm các mã độc, tấn công SQL injections, cross-site scripting và tràn bộ đệm.
WebBlocker – Loại bỏ các mối đe dọa trên web hoặc việc lướt web không hợp lệ, điều này giúp tăng hiệu suất làm việc và bảo vệ khỏi các mối nguy tiềm tàng khi người dùng truy cập Internet.
Gateway AntiVirus – Triển khai các gói bảo mật theo chữ ký nhằm ngăn chặn các spyware, virus, trojans, và các mối đe dọa đa hình thời gian thực.
SpamBlocker – Ngăn chặn các hiểm hoạt email không mong muốn tại gateway. Đây là tính năng độc lập, mang lại kết quả chống spam hiệu quả lên đến 99% và không có kết quả sai
Reputation Enabled Defense – Sử dụng công cụ nền tảng đám mây mạnh mẽ này để phát hiện các URL không hợp lệ nhằm bảo vệ người dùng khỏi các trang web độc hại, và tăng tốc độ lướt web.
APT Blocker – Ngăn chặn các mối đe dọa hiểm họa mạng nâng cao với APT Blocker từ Firewall WatchGuard, APT Blocker sử dụng engine của Lastline và được thiết bị để chặn các mối đe dọa mới nhất bao gồm zero-day malware
Các thiết bị Firebox T Series được nâng cấp lưu lượng HTTPS, dịch vụ bảo mật tiên tiến, tích hợp SD-WAN, cổng PoE và hơn thế nữa.
Firebox T20
Tường lửa chính hãng WatchGuard Firebox T20
Được thiết kế dành riêng cho các doanh nghiệp nhỏ và chi nhánh công ty, Firebox T20 có thể hoạt động như một giải pháp độc lập hoặc được quản lý tập trung từ trụ sở công ty. Cùng với Total Security Suite, Firebox T20 ngăn chặn người ngoài truy cập vào mạng nội bộ, giám sát lưu lượng để ngăn chặn các file đính kèm email độc hại, các tấn công lừa đảo, ransomware và các cuộc tấn công khác.
Firebox T40
Tường lửa WatchGuard Firebox T40
Một thiết bị bảo mật nhỏ và kinh tế, Firebox T40 mang lại giải pháp bảo mật hiệu quả cho doanh nghiệp văn phòng nhỏ, chi nhánh và cửa hàng bán lẻ. Được kích hoạt với Total Security Suite của WatchGuard, thiết bị này cung cấp mọi tính năng bảo mật tiên tiến, bao gồm các biện pháp bảo vệ chính như phòng chống ransomware, các mối đe dọa do AI cung cấp và hơn thế nữa.
Firebox T80
Tường lửa WatchGuard Firebox T80
Đây là giải pháp hoàn hảo cho doanh nghiệp tầm trung. Firebox T80 có thể xử lý traffic cao với khả năng bảo vệ UTM đầy đủ, bao gồm module mở rộng đáp ứng nhu cầu gia tăng cổng kết nối vật lý. Module SFP + này cung cấp thêm tùy chọn 1Gb hoặc 10Gb linh hoạt giúp khả năng truyền tải nhanh chóng. Ngoài ra, đây là một trong những thiết bị để bàn duy nhất có sẵn trên thị trường có hai cổng Power-over-Ethernet (PoE +).
Khi được cài đặt với RapidDeploy, giải pháp cấu hình dựa trên Cloud của WatchGuard và được quản lý thông qua nền tảng WatchGuard Cloud, các thiết bị T Series mới giúp đơn giản hóa việc bảo mật cho doanh nghiệp vừa và nhỏ. Các tính năng bổ sung bao gồm:
SD-WAN với khả năng triển khai Zero-Touch dễ dàng: Firebox T Series cung cấp các khả năng SD-WAN tích hợp, giúp khả năng phục hồi và tối ưu hóa mạng dễ dàng.
Cổng PoE +”:Firebox T40 và T80 tích hợp cổng PoE+. Điều này cho phép cấp nguồn cho các thiết bị ngoại vi như camera an ninh, điện thoại VoIP và các điểm truy cập không dây, giúp giảm chi phí và sự bất tiện khi phải triển khai các dây cáp điện riêng biệt cho từng thiết bị.
IntelligenceAV:Hiện tính năng này đã có trên T40 và T80. IntelligenceAV tận dụng công cụ máy học để bảo vệ hệ thống tốt hơn trước việc phần mềm độc hại, lỗ hổng zero day liên tục phát triển. Mặc dù, hầu hết các giải pháp AV dựa trên chữ ký chỉ có thể phát hiện các mối đe dọa đã biết, nhưng IntelligenceAV có thể dự đoán các mối đe dọa hàng tháng trước khi chúng được phát hiện.
Tự động hóa:Các thiết bị tường lửa mới của WatchGuard được xây dựng với khả năng tự động hóa cho phép bộ phận IT, nhóm bảo mật và MSP thao tác nhiều hơn với chi phí thấp hơn. Người dùng có thể triển khai các thiết bị T Series từ Cloud, cập nhật chữ ký các mối đe dọa, phát hiện và loại bỏ phần mềm độc hại và hơn thế nữa – tất cả thông qua các quy trình kích hoạt tự động hóa.
Để được tư vấn chọn dòng sản phẩm tường lửa phù hợp với nhu cầu của quý doanh nghiệp, xin vui lòng liên hệ thông tin bên dưới:
CÔNG TY TNHH CÔNG NGHỆ TRUYỀN THÔNG VÀ THÔNG TIN SÀI GÒN
Fortinet là thương hiệu bảo mật và giải pháp an ninh mạng hàng đầu trên thế giới với dòng sản phẩm nổi bật Firewall Fortinet. Fortinet đáp ứng được những nhu cầu về khả năng cao những giải pháp bảo mật mạng lưới giúp bạn bảo vệ hệ thống, dữ liệu người dùng từ những mối hiểm họa tấn công an ninh mạng. Với Fortinet sẽ giúp các doanh nghiệp cũng cố khả năng phòng thủ và bảo mật trong hệ thống, tiếp nhận các công nghệ mới và theo đuổi những cơ hội kinh doanh mới mà vẫn an tâm về bảo mật thông tin cho hệ thống. Hệ thống quản lý mạng lưới linh hoat cho phép triễn khai dễ dàng cho các doanh nghiệp từ lớn tới nhỏ. Dưới đây là bài viết Hướng dẫn cấu hình Firewall Fortinet dành cho bạn khi sử dụng sản phẩm này. Xem các sản phẩm Fortinet Việt Nam chính hãng Dưới đây là giả định thực hiện trên Fortinet 310B. Tuy nhiên về nguyên lý cấu hình cho các dòng Firewall Fortinet hoàn toàn tương tự.
1. Sơ đồ mạng và cấu hình vùng WAN, LAN
Mô hình
Hướng dẫn cấu hình Firewall Fortinet
1. Cấu hình vùng WAN: + Vùng WAN gắn vào 1 port của Fortigate giả sử là port 9 với IP là 221.133.3.94 + Vào System >> Network >> Interface >> chọn port 9 và chọn Edit. + Trong phần Alias: đặt tên tương ứng cho port. + IP/Netmask: nhập IP Addess cho port 9 như hình. + Chọn HTTPS và bỏ chek trong phân Ping nếu không muốn từ ngoài Internet ping vào.
2. Cấu hình 1 Static route để cho hệ thống mạng bên trong ra được Internet. + Vào Router >> Static Route >> Creat New 3. Cấu hình vùng LAN ra intenet. + Vùng LAN của hệ thống gắn vào port 4 của Fortigate. + Từ port 4 của FG nối với 1 Core Switch để chia nhiều VLAN cho mạng LAN. + Vào System >> Network >> Interface >> chọn port 4 và chọn Edit. + Chọn HTTPS và bỏ chek trong phân Ping nếu không muốn từ ngoài 4. Tạo 1 Policy để cho mạng Lan ra Internet. Vào Firewall >> Policy >> Creat New. + Source Interface/Zone: Chọn port4. + Source Addess: chọn All. + Destination Interface/Zone: chọn port9 + Destination Address: chọn All + Service: Any + Action: Accept + Check vào NAT để NAT vùng địa chỉ bên trong ra vùng IP WAN để ra Internet. + Check vào Protect Profile và chọn Scan để Scan Virut, AntiSpam, và lọc Webfilter… + Bấm ok. 5. Cấu hình cho phép từ Internet vào vùng LAN thông qua 1 số dịch vụ như là FTP. Vào Firewall >> Policy >> Creat New. + Source Interface/Zone: Chọn port9. + Source Addess: chọn All. + Destination Interface/Zone: chọn port4 + Destination Address: chọn All + Service: FTP… + Action: Accept Cách mở các dịch vụ khác tương tự(chú ý port tương ứng với dịch vụ cần mở)
2: Cách tạo VLAN và cấu hình vùng DMZ trên Firewall Fortinet
1.Tạo VLAN Tạo Vlan mà một trong những công việc mà 1 IT thường phải thực hiện. Việc tạo VLAN cho phép người quản trị dễ dàng quản lý các bộ phận phòng ban trong công ty qua đó thiết lập chính sách bảo mật(policy) cho từng bộ phận một cách nhất quán rõ ràng, bảo mật hệ thống thông tin của toàn hệ thống. Ở bài viết này tôi chỉ giả định tạo ra 2 VLAN, việc tạo ra bao nhiêu VLAN la tuỳ thuộc vào nhu cầu hệ thống của bạn, việc thực hiện là hoàn toàn tương tự. Tạo ra 2 vùng địa chỉ với 2 dãy IP như sau: + Vùng IP thứ nhất đặt tên là VLAN 1( Ví dụ: 192.168.111.0/24) + Vùng IP thứ hai đặt tên là VLAN 2 (ví dụ: 192.168.112.0/24) Vào Firewall >> Address >> Creat New. Tạo vùng VLAN1
Tạo vùng VLAN2
2. Định nghĩa DMZ. Vùng DMZ (Demilitarized Zone – vùng phi quân sự) trong thuật ngữ công nghệ, DMZ được hiểu là một mạng tách biệt với mạng nội bộ(internal) . Các server như Web, Mail, FTP, VoIP… là các dịch vụ tổ chức mong muốn người dùng có thể truy cập và sử dụng thông qua các mạng ngoài như Internet được đặt trong vùng DMZ. Còn các server phục vụ cho các mục đích nội bộ như DNS, DHCP, File/Print… vẫn được đặt trong vùng internal. 3. Cấu hình vùng DMZ. Đầu tiên ta tạo 1 vùng địa chỉ cho vùng DMZ, ta làm như sau: Vào Firewall >> Address >> Creat New. Nhập thông tin như sau:
Đặt IP cho port 8.. Vào System >> Network >> Interface >> chọn port 8 và chọn Edit. + Trong phần Alias: đặt tên tương ứng cho port. + IP/Netmask: nhập IP Addess cho port 8 như hình. + Chọn HTTPS
3.1 Cấu hình 1 Policy cho vùng DMZ ra internet. Vào Firewall >> Policy >> Creat New. + Source Interface/Zone: Chọn port8. + Source Addess: chọn All. + Destination Interface/Zone: chọn port9 + Destination Address: chọn All + Service: Any + Action: Accept + Check vào NAT để NAT vùng địa chỉ bên trong ra vùng IP WAN để ra Internet. + Check vào Protect Profile và chọn Scan để Scan Virut, AntiSpam, và lọc Webfilter… + Bấm ok.
3.2 Cấu hình từ ngoài Internet vào vùng DMZ. Để từ ngoài internet có thể vào vùng DMZ thì chúng ta phải tạo 1 policy từ ngoài internet vào vùng DMZ thông qua 1 số dịch vụ như FTP, DNS, Web…
3.3 Cấu hình Vùng LAN qua vùng DMZ. Để các máy trong mạng LAN truy cập qua vùng DMZ thì chúng ta cũng phải tạo Policy cho chúng. Vào Firewall >> Policy >> Creat New. + Source Interface/Zone: Chọn port4 + Source Addess: chọn All + Destination Interface/Zone: chọn port8 + Destination Address: chọn DMZ + Service: Any + Action: Accept + Bấm ok.
3.4 Cấu hình vùng DMZ qua vùng LAN. Vào Firewall >> Policy >> Creat New. + Source Interface/Zone: Chọn port8 + Source Addess: chọn DMZ + Destination Interface/Zone: chọn port4 + Destination Address: chọn ALL + Service: Any + Action: Accept + Bấm ok.
Hướng dẫn cấu hình Firewall Fortinet . Như vậy đến đây ta đã hoàn thành các bước căn bản để cho Fortigate hoạt động. Trong phần viết sau tôi sẽ trình bày các vấn đề sâu hơn về các tính năng của Fortigate như: VPN, Antivirus, Antispam, Webfilter,…các bạn chú ý đón đọc nhé.
3: CẤU HÌNH VPN CLIENT TO GATEWAY
Hệ thống mạng trong công ty các máy tính được kết nối local mà ta vẫn thường gợi là mạng LAN. Khi ra ngoài khỏi công ty(về nhà, đi công tác, hoặc café chẳng hạn…) để lấy được dữ liệu lưu trữ và chia sẽ trong công ty, thì chúng ta sẽ sử dụng tính năng tích hợp trong Firewall Fortinet, tính năng này gọi là VPN(Virtual Private Network) để kết nối vào mạng LAN. Để làm được việc này chúng ta cần có các điều kiện như sau: + 1 thiết bị làm VPN server và cấu hình chức năng VPN + Các máy client muốn kết nối đến VPN server phải kết nối internet và phải tạo 1 connection client(PPTP hoặc SSL). Trong bài viết này tôi giới thiệu 2 kiểu kết nối phổ biến và thông dụng: PPTP(Point to Point Tunnel Protocol) đây là kiểu kết nối VPN củ khá phổ biến và VPN-SSL đây là kiểu VPN bảo mật tốt linh động(chỉ cần PC có trình duyệt internet) và phổ biến nhất hiện nay. I. VPN Client to Gateway bằng giao thức PPTP 1. Đầu tiên ta phải tạo VPN server trên con Fortigate theo các bước như sau: + Vào VPN >> PPTP >> và Enable PPTP lên. + Nhập dãy địa chỉ IP cho Client khi connect vào + User Group: chọn user group . + Nhấn Apply.
2. Tiếp theo vào User >> local >> Creat new và nhập thông tin như sau:
3. Tạo user group và add user spt vào Group. + Vào user >> user Group >> Creat New. + Nhập tên VPN_CLIENT_TO_SITE trong NAME + Chọn user spt và nhấn mũi tên qua phải. + Nhấn ok.
4. Tiếp theo tạo Range IP cho VPN + Vào Firewall >> Address >> Creat new. + Address name: nhập tên cho vùng địa chỉ + Type: chọn Subnet/range + Subnet/IP Range: nhập 192.168.150.0 – 255.255.255.0 + Interface: Any. + Nhấn OK.
5. Tạo policy cho phép VPN client connect vào Firewall. + Vào Firewall >> Policy >> Creat New. + Các thông số như hình
Như vậy là ta đã hoàn thành việc cấu hình VPN Client bằng giao thức PPTP trên con Fortigate. Bước tiếp theo là chúng ta sẽ tạo sự kết nối từ các máy client để truy cập vào bên trong hệ thống của mạng. 6. Tạo VPN Client trên Windows (bài viết thực hiện trên Windows XP, các HĐH Windows sau này các bạn có thể thực hiện tương tự) + Vào Start >> Settings >> Network Connections >> New connections Wizard + Nhấn Next. + Chọn Connect to the netword at my workplace + Nhấn Next. + Chọn Virtual Private Network Connection >> Next + Đặt tên cho kết nối >> Next Điền IP tĩnh mặt ngoài của Fortigate và nhấn Next >> nhấn Next. + Check vào Add a shortcut to ths connection to my destop + Nhấn Finish + Để kết nối ta mở giao diện kết nối lên và nhập như sau: + Điền các thông tin user và pass tương ứng đã tạo ở trên + Nhấn Connect để kết nối VPN Như vậy là ta đã thực hiện xong cấu hình VPN Client to Gateway bằng giao thức PPTP. Sau đây tôi sẽ trình bày sơ lược cấu hình VPN-SSL II. Cấu hình VPN-SSL 1. Tạo VPN server + Vào VPN >> Chọn SSL >> Enable SSL-VPN >> Chọn IP Pool 2. Tao Web Portal(giao diện cho Client khi kết nối VPN vào Gateway) 3. Tạo user cho VPN-SSL: ta có thể tạo user local trực tiếp trên Firewall hoặc dùng user trong Server AD thông qua các giao thức RADIUS. + Tạo user local 4. User là các client trong hệ thống AD, ta phải cấu hình RADIUS chứng thực VPN-SSL + Vào mục User >> Remote >> Radius + Điền các thông tin về server RADIUS như hình. 5. Cấu hình User Group + Name: đặt tên cho user group + Type: SSL VPN + Portal: Chọn kiểu portal đã tạo ở trên + Users/Groups: Add users cần đưa vào nhóm 6. Tạo policy cho phép VPN-SSL client kết nối vào Firewall Đến đây chúng ta đã hoàn tất cấu hình VPN-SSL. 7. Để truy cập VPN-SSL ta thực hiện như sau + Mở một trình duyệt bất kỳ(IE, Firefox, Chrome). + Vào phần Address đánh vào IP mặt ngoài kết nối đến Firewall (221.133.3.94) và port mặc định (port:10443) như sau: https://221.133.3.94:10443 + Gõ vào username và password tương ứng + Nếu thành công sẽ hiện ra Webportal Giờ ở bất kỳ đâu(miễn là có Internet) ta có thể truy cập các ứng dụng trong mạng LAN mà không cần tới công ty(dĩ nhiên muốn truy xuất đến đâu ta phải phân quyền và tạo policy cho user hoặc nhóm user nào đó).
4. CẤU HÌNH VPN GATEWAY TO GATEWAY TRÊN FIREWALL FORTIGATE
Để hai hay nhiều chi nhánh của công ty cách xa nhau về mặt địa lý mà có thể trao đổi dữ liệu được với nhau giống như 1 mạng LAN thì chúng ta phải có đường thuê kênh riêng(chẳng hạn Office Wan, Metronet,…). Với những công ty vừa và nhỏ, việc thuê kênh riêng đôi khi vượt quá ngân sách. Để giải quyết vấn đề trên ta có thể cấu hình VPN giữa các vùng với nhau (VPN Site-to-Site). Đối với thiết bị Fortigate thì chúng ta sử dụng giao thức VPN_IPSEC để làm việc này. Để làm việc này chúng ta cần các điều kiện như sau: – Đường truyền Internet có IP Public giữa các nơi – IP Private của các mạng cần kết nối . Mô hình giả định ở đây cấu hình VPN Site to Site trên thiết bị Fortigate 200B (site chính) và Fortigate 60C (site chi nhánh)I. Cấu hình VPN Site VP chính 1. Cấu hình trên con FG 200B | FG-200B-BDL. Cấu hình thông số mặt ngoài trên con FG 200B | FG-200B-BDL. Vào VPN >> IPSEC >> Auto key >>Creat Phase1 – Name: FG1TOFG2_TUNNEL – Remote Gateway: Static Ip Address. – IP Address: 221.133.27.9 – Local Interface: Port9 – Authentication Method: Preshared key. – Pre-shared Key: @thegioimang.vn – Nhấn ok.
Vào VPN >> IPSEC >> Auto key >> Creat Phase2 – Name: FG1TOFG2_PHASE2 – Phase1: FG1TOFG2_TUNNEL – Nhấn ok.
3. Xác định chính sách tường lửa trên FG 200B | FG-200B-BDL 3.1. Xác định IP address của network sau FG 200B | FG-200B-BDL. – Vào firewall >> Address >> Creat new. – Address name: SG-NETWORK – Type: Subnet/IP Range – Subnet/IP Range: 192.168.12.0/255.255.255.0 – Interface: Any. – Nhấn OK.
3.2. Xác định IP address của network sau FG 60C | FG-60C-BDL. – Vào firewall >> Address >> creat new. – Address name: HN-NETWORK – Type: Subnet/IP Range – Subnet/IP Range: 192.168.22.0/255.255.255.0 – Interface: Any. – Nhấn OK.
4. Xác định Firewall policy cho 2 VPN làm việc với nhau: Vào Firewall >> Policy >> Creat new. Source Interface/Zone: Port 2 Source Address: SG-NETWORK Destination Interface/Zone: Port 9 Destination Address: HN-NETWORK Schedule: Always Service: Any Action: IPSEC VPN Tunnel: FG1TOFG2_TUNNEL Nhấn OK.
II. Cấu hình VPN Site chi nhánh Thực hiện cấu hình tương tự đối với Firewall Fortigate 60C (FG 60C | FG 60C BDL) ở site chi nhánh giống các bước đã thực hiện trên Firewall Fortigate 200B (FG 200B | FG 200B BDL) trên site chính, nhưng chúng ta chú ý thay đổi các IP address cho phù hợp theo mô hình như trên (Các bạn tự thực hiện tương tự nhé). III. Kiểm tra Để kiểm tra 2 VPN này có hoạt dộng hay chưa thì chúng ta vào VPN >> IPSEC>> Monitor.
Chúng ta chú ý đến tab status: nếu trạng thái mũi tên chỉ xuống màu đỏ thì 2 VPN này chưa thông với nhau, nếu mũi tên chỉ lên và màu xanh thì 2 VPN này đã hoạt động tốt. Đến đây tôi đã trình bày đầy đủ các thông số cấu hình để 1 firewall Fortinet hoạt động ( tất cả các dòng Fortinet với License Forticare và Bundle). Bài viết tiếp theo tôi sẽ trình bày cách cấu hình Antivirus, Antispam, Webfilter,… Các tính năng mà đòi hỏi người dùng phải mua license gói Bundle (BDL) mới có.
5: ĐĂNG KÝ LICENSE, CẤU HÌNH ANTIVIRUS, WEB FILTER, ANTISPAM FIREWALL FORTINET
I. ĐĂNG KÝ LICENSE FIREWALL FORTIGATE | FIREWALL FORTINET Bước đầu tiên không kém phần quan trọng trước khi sử dụng thiết bị Firewall Fortinet | Firewall Fortigate là đăng ký license sử dụng hợp lệ. Việc đăng ký license còn giúp thiết bị có thể Update anti-virus, anti spam …Để đăng ký license ta cần phải lên trang Web để đăng kýhttp://support.fortinet.com
Đăng ký mới Account : Vào Register/Renew
Chọn Sign Up
Điền đầy đủ thông tin theo yêu cầu nhấn next và làm theo chỉ dẫn. Sau đó vào phần Support Login vào hệ thống. Trường hợp bạn đã có tài khoản nhưng quên password, có thể phục hồi password theo cách sau:
Đăng ký: Vào Asset Management >> Register/Renew và làm theo chỉ dẫn để bắt đầu đăng ký
Khi đăng ký xong vào System >> Maintenance >> FortiGuardCenter . Ta có thể chỉnh các tham số cần thiết.
II. CẤU HÌNH ANTIVIRUT FIREWALL FORTIGATE | FIREWALL FORTINET Virut là mối nguy hiểm đối với 1 hệ thống mạng của 1 công ty, vì vậy việc cập nhật và quét virut thường xuyên sẽ giúp hệ thống của công ty được bảo đảm hơn. Tính năng Antivirus trên Firewall Fortigate | Firewall Fortinet là 1 bức tường lửa để ngăn chặng virut. Fortigate | Fortinet có chức năng update tự động danh sách virut theo định kỳ (dĩ nhiên là phải có license Bundle) mà chúng ta cấu hình, các máy trong hệ thống mạng luôn được bảo vệ bởi con Fortigate này. Hiện tại Fortigate đã cập nhật sẵn 1 số danh sách virut như hình bên dưới. Để xem danh sách virut ta vào AntiVirut >> Config
Fortigate | Fortinet đã định nghĩa sẵn 1 số chương trình, ở đây chúng ta muốn cấm hay không thì chỉ cẩn check vào trong phần Enable.
Muốn thêm 1 đối tượng mới vào thì ta làm như sau: Vào Antivirut >> File Pattern >> Bấm chọn nút Edit trên builtin-patterns >> Creat New. Pattern: nhập đối tượng Action: Block: Cấm : Allow: cho phép. Enable: check vào: Áp dụng tính năng này. : không check: không áp dụng tính nang này Bấm OK.
Tiếp theo ta vào Firewall >> Protection Profile >> Scan >> Edit. Chọn tiếp phần Anti-Virut. Trong phần Scan thì đã quét 1 số dịch vụ như HTTP, FTP, IMAP, POP3… Trong Option ta chọn Builtin-pattern để thêm các dịch vụ cần scan virus.
III. CẤU HÌNH WEB FILTER FIREWALL FORTIGATE | FIREWALL FORTINET Tính năng Web Filter trên Firewall Fortinet | Firewall Fortigate cho chúng ta cấm các trang web theo ý muốn của chúng ta, đặt biệt là các trang web không lành mạnh. Ta vào Web filter >> URL filter >> Creat new. Nhập tên cho nội dung và nhấn OK.
Tiếp theo ta chọn Creat new. Nhập trang web muốn cấm ví dụ như: tuoitre.com.vn Type: simple Action: Block Check vào Enable. Nhấn OK.
Sau đó vào Firewall >> Protection Profile >> Scan >> Edit >> Web Filtering Từ Web URL Filter >> Check vào 2 giao thức HTTP và HTTPS và chọn trong phần Option là Web cấm. Bấm Ok.
IV. CẤU HÌNH ANTISPAM FIREWALL FORTIGATE | FIREWALL FORTINET Anti-spam trên Firewall Fortinet | Firewall Fortigate cung cấp khả năng lên danh sách cấm các các email từ website, domain hay chứa từ khóa nào đó và có khả năng cung cấp hệ thống đánh giá mức độ spam dựa vào một số tiêu chuẩn. Khả năng hỗ trợ việc thực thi các danh sách cấm/cho phép trong FortiOS phân loại theo domain, địa chỉ IP, địa chỉ email. Danh sách này có thế duy trì và cập nhật theo nhóm hay theo từng user dùng chung với các dịch vụ cập nhập của Fortinet. 1. Antispam Banned Word Tạo ra các Antispam Banned Word list (BWL): Antispam >> Banned Word Click Create New để tạo mới một Banned Word list
Click vào biểu tượng để Edit nội dung bên trong của Banned Word list
Sau đó nhấn Create để thêm vào list các Banned Word
2. Antispam Black/White list. – Antispam IP Address list. Vào Antispam >> Black/White List >> IP Address Click nút Add để thêm mới một Black/White IP Address list
Click vào biểu tượng để Edit nội dung của IP address list
Click Create New để thêm vào IP address: với thuộc tính Action: Mark as Spam, hay Mark as Clear, hay Mark as Reject
– Antispam Email Address list Vào Antispam >> Black/White List >> Email Address Click nút Add để thêm mới một Black/White IP Address list
Click vào biểu tượng để Edit nội dung của Email address list
Mỗi Spam Filtering Option sẽ ứng với một Protection Profile. Ta vào Firewall Policy >> Protection Profile
Để được tư vấn và hướng dẫn chọn mua thiết bị tường lửa Fortinet cũng như cấu hình đúng với nhu cầu cần triển khai firewall cho doanh nghiệp, xin vui lòng liên hệ thông tin bên dưới để được tư vấn rõ hơn:
CÔNG TY TNHH CÔNG NGHỆ TRUYỀN THÔNG VÀ THÔNG TIN SÀI GÒN
SAIGON ICT CO., LTD
MST : 0315495483
HCM Office: 63/10 Đường Số 6, Phường Linh Tây, Thành Phố Thủ Đức, Thành Phố Hồ Chí Minh.
Hà Nội Office: Số nhà 6 Khu liền kề Học Viện Quốc Phòng, Phường Xuân La, Quận Tây Hồ, Hà Nội.
Đà Nẵng Office: 256 Trường Chinh, Phường Hoà An, Quận Cẩm Lệ, Thành phố Đà Nẵng.
 THIẾT BỊ TƯỜNG LỬA
 THIẾT BỊ ROUTER – SWITCH
 THIẾT BỊ WI-FI
 THIẾT BỊ SERVER
 GIÁM SÁT AI CHO DOANH NGHIỆP TỔ CHỨC