 THIẾT BỊ TƯỜNG LỬA
 THIẾT BỊ ROUTER – SWITCH
 THIẾT BỊ WI-FI
 THIẾT BỊ SERVER
 GIÁM SÁT AI CHO DOANH NGHIỆP TỔ CHỨC
Giải pháp NAC – Network Access Control kiểm soát truy cập mạng.
Trong môi trường doanh nghiệp hiện đại, số lượng thiết bị kết nối vào hệ thống mạng ngày càng tăng, từ máy tính, laptop, smartphone, máy in, camera IP đến các thiết bị IoT, BYOD và thiết bị khách. Điều này khiến việc xác định ai đang truy cập mạng, thiết bị nào đang kết nối và thiết bị đó có đáp ứng chính sách bảo mật hay không trở thành một yêu cầu quan trọng.
NAC – Network Access Control là giải pháp giúp doanh nghiệp xây dựng lớp kiểm soát truy cập mạng chủ động, cung cấp khả năng nhận diện, giám sát, đánh giá và kiểm soát thiết bị trước và trong quá trình truy cập hệ thống mạng.
NAC – Network Access Control là gì?
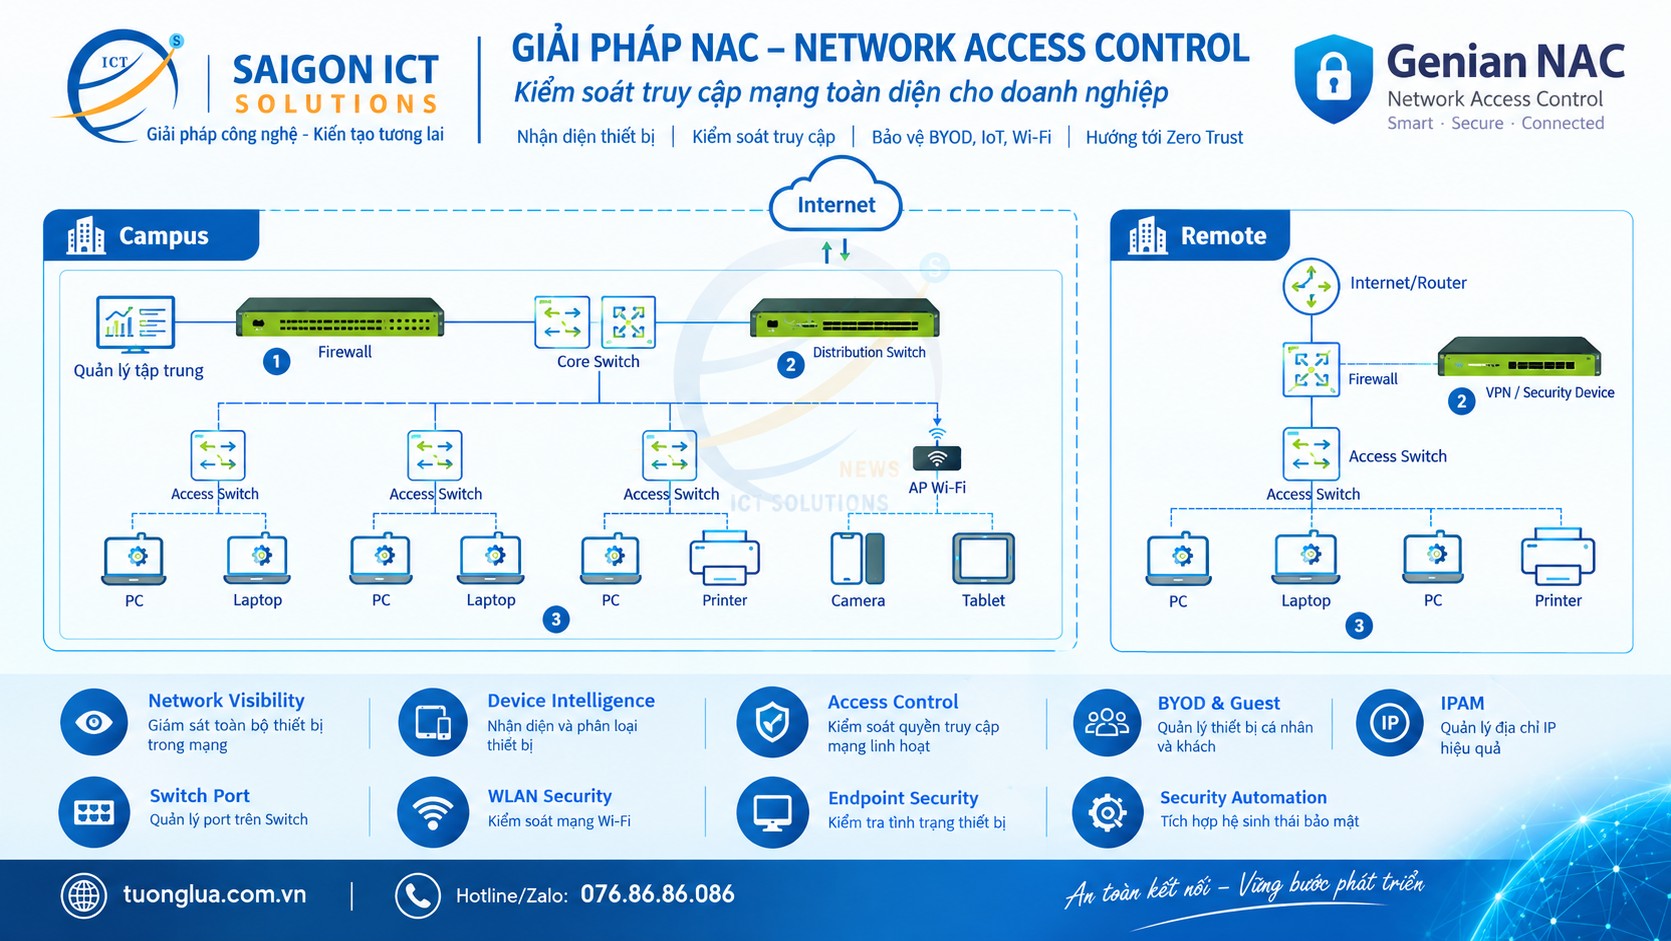
Network Access Control (NAC) là giải pháp kiểm soát truy cập mạng, cho phép doanh nghiệp phát hiện và quản lý các thiết bị đang kết nối vào hạ tầng mạng LAN, Wi-Fi và các môi trường mạng doanh nghiệp.
Thay vì chỉ quản lý địa chỉ IP hoặc MAC, hệ thống NAC có thể kết hợp nhiều thông tin về thiết bị, người dùng, vị trí, thời gian, trạng thái bảo mật và hành vi truy cập để đưa ra quyết định cho phép, hạn chế hoặc cách ly thiết bị.
Với giải pháp NAC, doanh nghiệp có thể:
- Phát hiện thiết bị đang kết nối mạng theo thời gian thực.
- Nhận diện máy tính, smartphone, máy in, camera, IoT và các thiết bị khác.
- Xác định người dùng và thiết bị đang sử dụng.
- Phân loại thiết bị theo nhóm và mức độ rủi ro.
- Kiểm tra trạng thái bảo mật của thiết bị.
- Áp dụng chính sách truy cập mạng theo từng nhóm.
- Cách ly thiết bị không đáp ứng yêu cầu bảo mật.
- Kiểm soát thiết bị BYOD và Guest.
- Quản lý truy cập mạng LAN và Wireless.
- Tích hợp với các hệ thống bảo mật khác.
Tại sao doanh nghiệp cần triển khai NAC?
Một trong những vấn đề phổ biến của hệ thống mạng hiện nay là doanh nghiệp có thể biết mình đang có hệ thống Firewall, Switch, Access Point hay Server nhưng không phải lúc nào cũng biết chính xác toàn bộ thiết bị đang hiện diện trên mạng.
Một thiết bị không được quản lý hoặc thiết bị cá nhân của nhân viên có thể trở thành điểm yếu để kẻ tấn công khai thác.
NAC giúp doanh nghiệp chuyển từ mô hình:
“Thiết bị kết nối được mạng thì mặc nhiên được truy cập”
sang mô hình:
“Thiết bị phải được nhận diện và đáp ứng chính sách trước khi được cấp quyền truy cập.”
Đây là một trong những thành phần quan trọng khi doanh nghiệp xây dựng mô hình Zero Trust Network Access và tăng cường kiểm soát hạ tầng mạng nội bộ.
Các tính năng nổi bật của giải pháp NAC
1. Network Visibility – Giám sát toàn bộ thiết bị trong mạng
NAC cung cấp khả năng quan sát các thiết bị đang kết nối vào hệ thống mạng theo thời gian thực.
Hệ thống có thể thu thập thông tin về:
- IP Address.
- MAC Address.
- Hostname.
- Loại thiết bị.
- Hệ điều hành.
- Người dùng.
- Kết nối LAN/Wi-Fi.
- Trạng thái thiết bị.
- Thông tin phần cứng và phần mềm.
Nhờ đó, IT Administrator có thể nhanh chóng phát hiện các thiết bị chưa được đăng ký hoặc thiết bị bất thường trong mạng.
2. Device Platform Intelligence – Nhận diện và phân loại thiết bị
NAC có khả năng phân tích đặc điểm kỹ thuật của thiết bị để xác định thiết bị đang truy cập mạng.
Các nhóm thiết bị có thể bao gồm:
- Desktop.
- Laptop.
- Smartphone.
- Tablet.
- Printer.
- IP Camera.
- IoT Device.
- Network Device.
- Server.
- Thiết bị BYOD.
- Thiết bị khách.
Việc phân loại thiết bị giúp doanh nghiệp xây dựng chính sách truy cập phù hợp cho từng nhóm.
3. Network Access Control – Kiểm soát quyền truy cập
Đây là chức năng cốt lõi của NAC.
Hệ thống có thể sử dụng nhiều yếu tố để xác định quyền truy cập như:
What – Who – When – Where – How
Từ đó doanh nghiệp có thể thiết lập các chính sách:
- Cho phép truy cập.
- Từ chối truy cập.
- Hạn chế quyền truy cập.
- Chuyển thiết bị sang VLAN khác.
- Cách ly thiết bị.
- Yêu cầu thiết bị đáp ứng điều kiện bảo mật trước khi truy cập.
Thiết bị không đáp ứng chính sách có thể được tự động đưa vào trạng thái cách ly hoặc hạn chế truy cập.
4. BYOD & Guest Network
BYOD đang ngày càng phổ biến trong doanh nghiệp khi nhân viên sử dụng laptop, smartphone hoặc tablet cá nhân để truy cập hệ thống.
NAC giúp doanh nghiệp kiểm soát:
Corporate Device → Employee → BYOD → Guest → IoT
Doanh nghiệp có thể xây dựng các chính sách riêng cho từng nhóm thiết bị, hạn chế việc thiết bị cá nhân truy cập trái phép vào các tài nguyên quan trọng.
5. IP Address Management – Quản lý địa chỉ IP
NAC hỗ trợ theo dõi tình trạng sử dụng địa chỉ IP trong hệ thống mạng.
IT có thể kiểm tra:
- IP đang sử dụng.
- IP còn trống.
- IP được cấp qua DHCP.
- IP được Reserved.
- Thiết bị đang sử dụng IP nào.
- Thiết bị nào đang kết nối trong từng subnet.
Điều này giúp đơn giản hóa công tác quản trị IP và xử lý sự cố mạng.
6. Switch Port Management – Quản lý Port trên Switch
NAC có thể cung cấp thông tin về thiết bị đang kết nối vào từng port của Switch.
IT Administrator có thể theo dõi:
- Port đang hoạt động.
- Thiết bị kết nối.
- MAC Address.
- Trạng thái kết nối.
- Thông tin 802.1X.
- Traffic.
- Port Utilization.
- Chính sách bảo mật.
Kết hợp với 802.1X, doanh nghiệp có thể kiểm soát quyền truy cập ngay tại tầng Switch Port.
7. WLAN Security – Kiểm soát mạng Wi-Fi
NAC không chỉ kiểm soát mạng có dây mà còn hỗ trợ giám sát môi trường Wireless.
Hệ thống có thể phát hiện và phân loại:
- Access Point doanh nghiệp.
- Rogue AP.
- Unauthorized AP.
- Misconfigured AP.
- Tethering Device.
- Wireless Client.
Doanh nghiệp có thể xây dựng chính sách cho phép hoặc từ chối thiết bị truy cập các SSID dựa trên trạng thái và mức độ tuân thủ.
8. Endpoint Security – Kiểm tra tình trạng thiết bị
NAC có thể kết hợp Agent trên Endpoint để kiểm tra các thông tin bảo mật của máy tính.
Ví dụ:
- Hệ điều hành.
- Phần mềm cài đặt.
- Security Update.
- Antivirus.
- Cấu hình máy.
- Thiết bị ngoại vi.
- Wireless Connection.
- Chính sách bảo mật.
Nếu thiết bị không đáp ứng tiêu chuẩn, hệ thống có thể áp dụng chính sách hạn chế hoặc cách ly.
9. Security Automation – Tự động hóa an ninh mạng
Một ưu điểm quan trọng của NAC hiện đại là khả năng tích hợp với hệ sinh thái bảo mật hiện có.
NAC có thể kết nối với các hệ thống như:
- Firewall.
- VPN.
- IDS/IPS.
- SIEM.
- EDR/XDR.
- DLP.
- MDM.
- Vulnerability Scanner.
- Authentication Server.
- CRM/ERP.
Thông qua API, Webhook hoặc Syslog, NAC có thể trao đổi thông tin với các hệ thống khác để tự động hóa quy trình phản ứng bảo mật.
Mô hình triển khai NAC trong doanh nghiệp
Một mô hình NAC điển hình có thể triển khai theo kiến trúc:
Internet → Firewall → Core Switch → Distribution/Access Switch → Endpoint
Kết hợp:
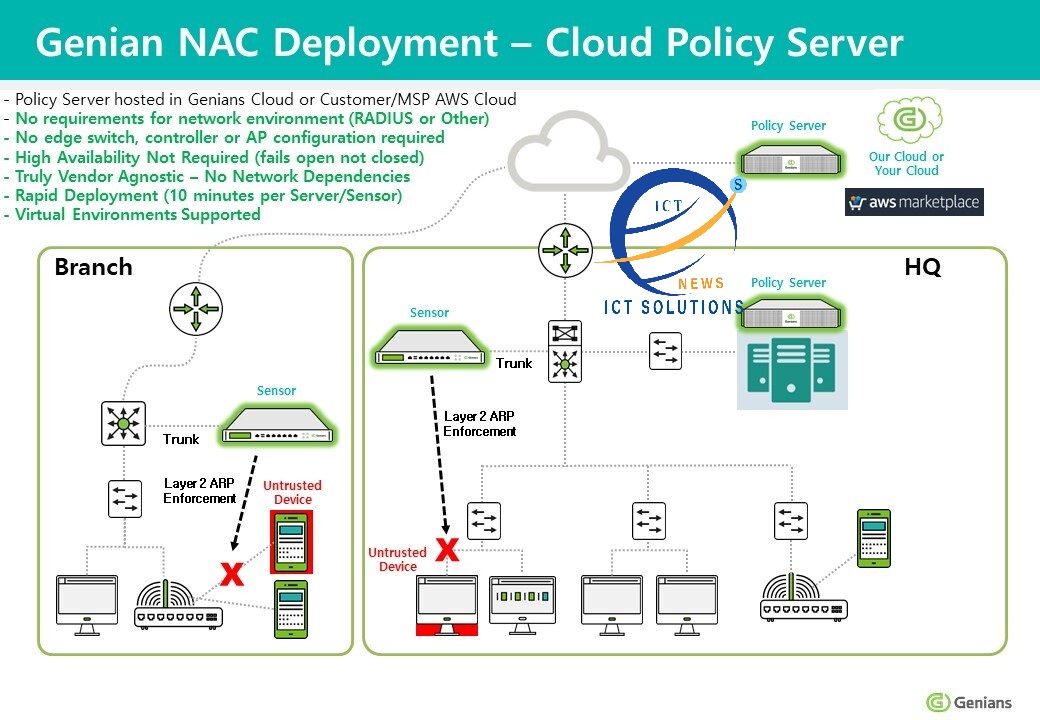
NAC Policy Server + Network Sensor + Agent
Trong đó:
Policy Server:
Quản lý thông tin thiết bị, người dùng và xây dựng các chính sách bảo mật.
Network Sensor:
Thu thập thông tin thiết bị trên mạng và thực thi các chính sách kiểm soát truy cập.
Agent:
Được cài đặt trên Endpoint để cung cấp thêm thông tin chi tiết về phần cứng, phần mềm và trạng thái bảo mật của thiết bị.
Kiến trúc này giúp doanh nghiệp triển khai kiểm soát truy cập mà không cần thay đổi toàn bộ hạ tầng mạng hiện có.
NAC kết hợp với Firewall và hệ thống bảo mật
NAC không thay thế Firewall, Switch hay Endpoint Security mà hoạt động như một lớp kiểm soát truy cập và nhận diện thiết bị bổ sung cho hệ thống bảo mật.
Mô hình có thể triển khai:
NAC + Firewall + Switch + Wi-Fi + EDR/XDR + SIEM + DLP
Trong đó:
- Firewall: bảo vệ biên mạng và kiểm soát traffic.
- NAC: kiểm soát thiết bị và người dùng truy cập mạng.
- Switch: thực thi chính sách tại tầng Access.
- Wi-Fi: kiểm soát truy cập Wireless.
- EDR/XDR: phát hiện và phản ứng với mối đe dọa trên Endpoint.
- SIEM: tập trung log và phân tích sự kiện bảo mật.
- DLP: kiểm soát và ngăn ngừa rò rỉ dữ liệu.
Khi tích hợp các thành phần này, doanh nghiệp có thể xây dựng kiến trúc bảo mật nhiều lớp thay vì phụ thuộc vào một thiết bị bảo mật duy nhất.
Lợi ích khi triển khai NAC cho doanh nghiệp
Tăng khả năng Visibility
Biết rõ thiết bị nào đang kết nối vào mạng và thiết bị đó thuộc về ai.
Kiểm soát truy cập tốt hơn
Chỉ cho phép những thiết bị và người dùng đáp ứng chính sách được truy cập các tài nguyên cần thiết.
Giảm nguy cơ thiết bị không an toàn
Thiết bị không đạt yêu cầu có thể được cảnh báo, hạn chế hoặc cách ly.
Bảo vệ môi trường BYOD
Kiểm soát thiết bị cá nhân và thiết bị khách khi truy cập hệ thống mạng doanh nghiệp.
Hỗ trợ Zero Trust
NAC là một thành phần quan trọng giúp doanh nghiệp tiến tới mô hình Zero Trust, trong đó quyền truy cập được xác định dựa trên danh tính, thiết bị và chính sách thay vì chỉ dựa vào vị trí mạng.
Tăng hiệu quả quản trị IT
IT Administrator có thể tập trung quản lý thiết bị, chính sách truy cập và sự kiện bảo mật trên một nền tảng tập trung.
Giải pháp NAC cho doanh nghiệp từ SAIGON ICT
SAIGON ICT cung cấp dịch vụ tư vấn, thiết kế và triển khai giải pháp Network Access Control (NAC) cho doanh nghiệp, cơ quan và tổ chức.
Chúng tôi có thể tư vấn xây dựng mô hình NAC phù hợp với:
- Doanh nghiệp SMB.
- Doanh nghiệp vừa và lớn.
- Văn phòng nhiều chi nhánh.
- Nhà máy.
- Trường học.
- Cơ quan, tổ chức.
- Data Center.
- Hệ thống mạng LAN/WLAN quy mô lớn.
Quy trình triển khai có thể bao gồm:
Khảo sát hạ tầng → Phân tích thiết bị → Thiết kế NAC → Xây dựng Policy → Tích hợp Switch/Wi-Fi/Firewall → Kiểm thử → Nghiệm thu → Hỗ trợ vận hành
SAIGON ICT định hướng xây dựng giải pháp an ninh mạng nhiều lớp, kết hợp NAC với Firewall, Network Security, Wi-Fi Security, Endpoint Security và các nền tảng giám sát nhằm nâng cao khả năng bảo vệ hệ thống CNTT doanh nghiệp.
Kết luận
Trong bối cảnh doanh nghiệp ngày càng sử dụng nhiều thiết bị, Wi-Fi, IoT và BYOD, việc chỉ sử dụng Firewall để bảo vệ hệ thống mạng là chưa đủ.
NAC – Network Access Control giúp doanh nghiệp nhìn thấy toàn bộ thiết bị trên mạng, xác định người dùng, đánh giá trạng thái thiết bị và thực thi chính sách truy cập một cách linh hoạt.
Đây là nền tảng quan trọng để doanh nghiệp nâng cao Network Visibility, Access Control, Endpoint Compliance và Network Security, đồng thời từng bước xây dựng kiến trúc Zero Trust Security.
SAIGON ICT – Tư vấn & triển khai giải pháp hạ tầng mạng, an ninh mạng và Network Access Control cho doanh nghiệp.
Website: https://saigonict.com
Hotline/Zalo: 076.86.86.086
Email: info@saigonict.com


