 THIẾT BỊ TƯỜNG LỬA
 THIẾT BỊ ROUTER – SWITCH
 THIẾT BỊ WI-FI
 THIẾT BỊ SERVER
 GIÁM SÁT AI CHO DOANH NGHIỆP TỔ CHỨC


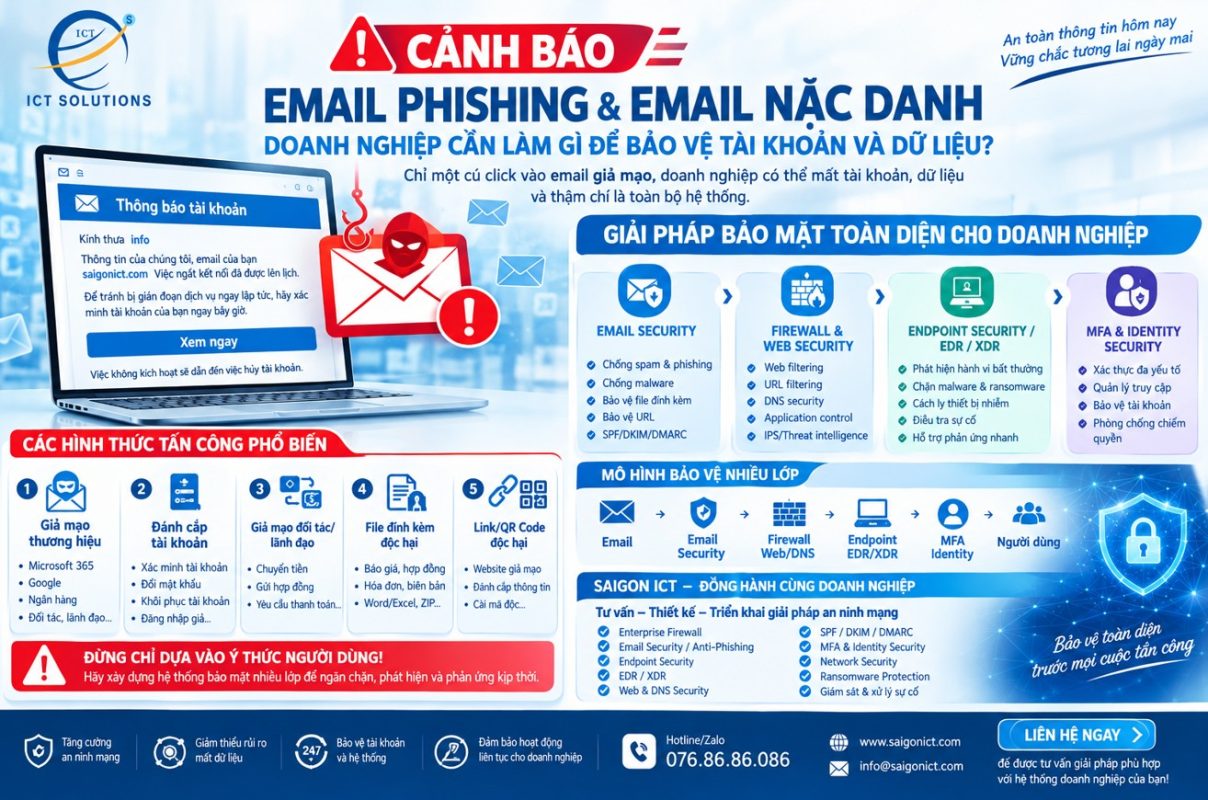
Email Phishing và Email Nặc Danh: Doanh Nghiệp Cần Làm Gì Để Bảo Vệ Tài Khoản Và Dữ Liệu?
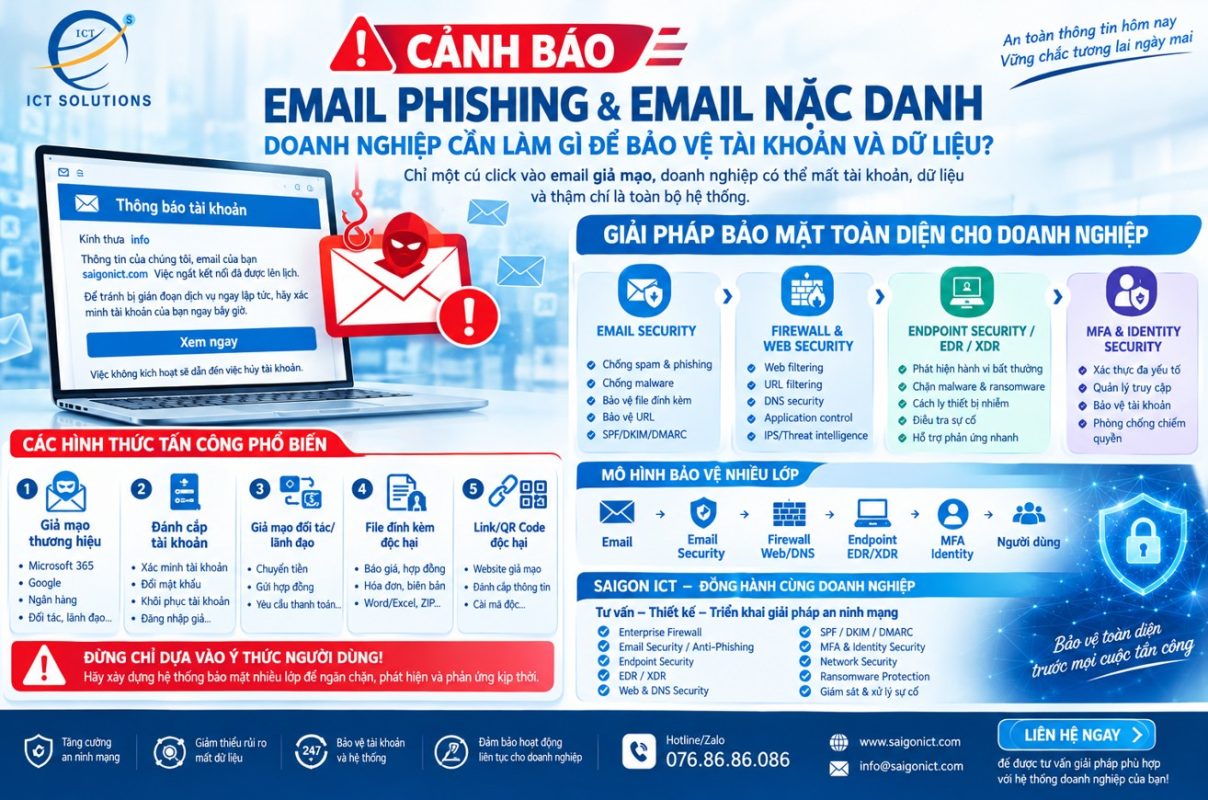
🚨 Email nặc danh, email giả mạo – mối nguy ngày càng lớn đối với doanh nghiệp
Một email với tiêu đề:
“Thông báo tài khoản”
“Tài khoản sắp bị khóa”
“Vui lòng xác minh ngay”
“Email sẽ bị ngắt kết nối”
có thể trông hoàn toàn bình thường.
Nhưng chỉ một cú click vào đường link giả mạo, người dùng có thể vô tình cung cấp tài khoản, mật khẩu, mã xác thực hoặc thông tin doanh nghiệp cho kẻ tấn công.
Đáng chú ý, các cuộc tấn công phishing hiện nay không chỉ nhắm đến cá nhân mà ngày càng tập trung vào doanh nghiệp, tổ chức, phòng kế toán, nhân sự, quản trị hệ thống và lãnh đạo.
Email phishing thường tấn công như thế nào?
Phishing là hình thức tấn công sử dụng kỹ thuật giả mạo và thao túng tâm lý để khiến nạn nhân thực hiện một hành động có lợi cho kẻ tấn công.
Một email phishing có thể giả danh:
- Microsoft 365
- Google Workspace
- Ngân hàng
- Nhà cung cấp dịch vụ
- Đối tác
- Bộ phận IT
- Bộ phận kế toán
- Ban giám đốc
- Cơ quan/tổ chức
- Các nền tảng SaaS mà doanh nghiệp đang sử dụng
Nội dung thường tạo cảm giác khẩn cấp:
“Tài khoản của bạn sẽ bị vô hiệu hóa.”
“Bạn cần xác minh danh tính ngay.”
“Mật khẩu của bạn đã hết hạn.”
“Hóa đơn mới đang chờ thanh toán.”
“Vui lòng mở file đính kèm.”
Mục tiêu là khiến người dùng không có thời gian suy nghĩ và click ngay vào liên kết.
🔴 5 hình thức email tấn công doanh nghiệp thường gặp
1. Email giả mạo thương hiệu
Kẻ tấn công sử dụng tên hiển thị gần giống với các thương hiệu quen thuộc.
Ví dụ:
Microsoft Support
Security Team
IT Administrator
nhưng địa chỉ email thực tế lại đến từ một domain hoàn toàn khác.
2. Email đánh cắp tài khoản
Email yêu cầu người dùng đăng nhập để:
- Xác minh tài khoản
- Đổi mật khẩu
- Khôi phục tài khoản
- Xác nhận đăng nhập
- Xác nhận quyền truy cập
Link có thể dẫn tới một website đăng nhập giả được thiết kế rất giống website thật.
Nếu người dùng nhập username và password, thông tin có thể lập tức rơi vào tay kẻ tấn công.
3. Email giả mạo đối tác hoặc lãnh đạo
Đây là dạng đặc biệt nguy hiểm đối với doanh nghiệp.
Ví dụ:
“Anh/chị chuyển tiền vào tài khoản mới này giúp em.”
hoặc:
“Gửi ngay hợp đồng và báo giá của khách hàng X.”
Kẻ tấn công có thể sử dụng tài khoản email đã bị chiếm quyền để tiếp tục lừa đảo những người khác trong doanh nghiệp.
4. Email chứa file độc hại
Email có thể đính kèm các file được ngụy trang dưới dạng:
📎 Báo giá
📎 Hợp đồng
📎 Hóa đơn
📎 Biên bản
📎 Hồ sơ khách hàng
📎 Tài liệu Word/Excel
📎 File ZIP
Nếu file chứa mã độc và được thực thi, thiết bị có thể trở thành điểm khởi đầu cho một cuộc tấn công Malware hoặc Ransomware.
5. Email chứa đường link hoặc QR Code độc hại
Không phải cứ nhìn thấy một QR Code là an toàn.
Kẻ tấn công có thể sử dụng QR Code để đưa người dùng đến website giả mạo.
Đặc biệt, việc kiểm tra URL trên điện thoại thường khó hơn so với máy tính.
🛡️ Chỉ đào tạo người dùng là chưa đủ
Một trong những sai lầm phổ biến của doanh nghiệp là chỉ nhắc nhân viên:
“Không được click email lạ.”
Nhưng trong thực tế, phishing ngày càng tinh vi.
Doanh nghiệp nên xây dựng mô hình bảo mật nhiều lớp.
🔵 Lớp 1 – Email Security
Hệ thống Email Security giúp phát hiện và kiểm soát:
- Spam
- Phishing
- Malware
- Email giả mạo
- URL nguy hiểm
- File đính kèm đáng ngờ
- Domain có dấu hiệu nguy hiểm
Đồng thời doanh nghiệp nên triển khai:
SPF + DKIM + DMARC
để tăng khả năng xác thực email và hạn chế tình trạng giả mạo domain doanh nghiệp.
🔵 Lớp 2 – Firewall & Web Security
Nếu email phishing lọt qua lớp email và người dùng click vào link, Firewall tiếp tục đóng vai trò bảo vệ.
Firewall có thể kết hợp các cơ chế như:
- Web Filtering
- URL Filtering
- DNS Security
- Application Control
- Malware Protection
- Botnet Protection
- Threat Intelligence
- IPS/Intrusion Prevention
Mục tiêu:
Ngăn thiết bị truy cập vào website, IP hoặc dịch vụ có dấu hiệu độc hại.
🔵 Lớp 3 – Endpoint Security / EDR
Đây là lớp bảo vệ rất quan trọng.
Trong trường hợp người dùng đã tải file hoặc chạy một chương trình đáng ngờ, Endpoint Security/EDR có thể giúp:
✅ Phát hiện hành vi bất thường
✅ Phát hiện Malware
✅ Phát hiện Ransomware
✅ Theo dõi tiến trình đáng ngờ
✅ Chặn hành vi nguy hiểm
✅ Cách ly endpoint
✅ Điều tra sự cố
✅ Hỗ trợ phản ứng khi có tấn công
Điều này giúp doanh nghiệp không chỉ ngăn chặn trước khi bị tấn công, mà còn có khả năng phát hiện và phản ứng khi sự cố đã xảy ra.
🔐 Mô hình bảo mật Email – Firewall – Endpoint
Doanh nghiệp có thể xây dựng mô hình:
⬇️
EMAIL SECURITY
⬇️
FIREWALL / WEB SECURITY / DNS SECURITY
⬇️
ENDPOINT SECURITY / EDR / XDR
⬇️
MFA + IDENTITY SECURITY
⬇️
USER AWARENESS
Đây là tư duy Defense in Depth – phòng thủ nhiều lớp.
Nếu một lớp bị vượt qua, lớp tiếp theo vẫn có cơ hội phát hiện và ngăn chặn cuộc tấn công.
🚨 Khi nhận email đáng ngờ, người dùng nên làm gì?
Hãy áp dụng nguyên tắc:
DỪNG → KIỂM TRA → XÁC MINH → SAU ĐÓ MỚI CLICK
Kiểm tra:
🔎 Địa chỉ email người gửi
🔎 Domain gửi email
🔎 Link thực tế
🔎 Nội dung email
🔎 File đính kèm
🔎 Yêu cầu đăng nhập
🔎 Yêu cầu chuyển tiền
🔎 Yêu cầu cung cấp thông tin mật khẩu
Không nhập username/password vào website nếu chưa xác minh được nguồn gốc.
Nếu email yêu cầu chuyển tiền hoặc thay đổi thông tin thanh toán, doanh nghiệp nên xác minh qua một kênh liên lạc khác thay vì chỉ trả lời email.
🏢 SAIGON ICT – GIẢI PHÁP BẢO MẬT TOÀN DIỆN CHO DOANH NGHIỆP
SAIGON ICT cung cấp giải pháp tư vấn, thiết kế và triển khai hệ thống an ninh mạng nhiều lớp, giúp doanh nghiệp tăng khả năng phòng chống phishing, malware, ransomware và các cuộc tấn công qua Internet.
Giải pháp triển khai:
🛡️ Enterprise Firewall
🛡️ Email Security / Anti-Phishing
🛡️ Endpoint Security
🛡️ EDR / XDR
🛡️ Web & DNS Security
🛡️ SPF / DKIM / DMARC
🛡️ MFA & Identity Security
🛡️ Network Security
🛡️ Ransomware Protection
🛡️ Giám sát và xử lý sự cố an ninh mạng
🎯 Mục tiêu
Không chỉ ngăn email độc hại – mà bảo vệ toàn bộ chuỗi tấn công từ Email → Internet → Network → Endpoint → Data.
📞 Doanh nghiệp của bạn đã có lớp bảo vệ này chưa?
Nếu doanh nghiệp đang sử dụng Microsoft 365, Google Workspace, hệ thống email riêng, Firewall hoặc hàng chục/hàng trăm máy tính, hãy kiểm tra lại hệ thống bảo mật email và endpoint ngay hôm nay.
SAIGON ICT CO., LTD
Tư vấn – Triển khai Hạ tầng CNTT & An ninh mạng
🌐 www.saigonict.com
📧 info@saigonict.com
📞 Hotline/Zalo: 076.86.86.086
👉 Liên hệ SAIGON ICT để được tư vấn mô hình Email Security + Firewall + Endpoint phù hợp với hệ thống doanh nghiệp.
Đừng chờ đến khi một nhân viên click vào email phishing mới bắt đầu quan tâm đến an ninh mạng.