Author Archives: admin

Dịch vụ thi công mạng LAN – Mạng nội bộ cho doanh nghiệp, tổ chức

Khảo sát thi công mạng cho doanh nghiệp

Dịch vụ thi công mạng LAN (Local Area Network) cho doanh nghiệp là quá trình triển khai hệ thống mạng nội bộ tại một vị trí cụ thể, như trong văn phòng, cơ sở sản xuất, hay trung tâm dữ liệu của doanh nghiệp. Dưới đây là các bước cơ bản trong việc cung cấp dịch vụ thi công mạng LAN cho doanh nghiệp:

  • Khảo sát yêu cầu: Gặp gỡ và tương tác với doanh nghiệp để hiểu rõ yêu cầu của họ. Điều này bao gồm việc xác định số lượng người dùng, loại ứng dụng, các thiết bị cần kết nối (máy tính, máy in, thiết bị mạng khác), và các yêu cầu về bảo mật.
Khảo sát thi công mạng cho doanh nghiệp
  • Thiết kế mạng: Dựa trên thông tin khảo sát, thiết kế một hệ thống mạng LAN phù hợp với nhu cầu của doanh nghiệp. Xác định cấu trúc mạng, vị trí các thiết bị (switches, access points), và các đặc điểm kỹ thuật khác.
Giải Pháp tường lửa cho doanh nghiệp SMB
  • Chọn thiết bị và phần cứng: Dựa trên thiết kế, chọn các thiết bị và phần cứng cần thiết cho mạng LAN, bao gồm các switch, router, access point ( WiFi), cáp mạng, và các thiết bị mạng khác.
Khảo sát thi công mạng cho doanh nghiệp
  • Cài đặt và cấu hình: Thực hiện cài đặt phần cứng mạng như switch và access point ( WiFi) theo thiết kế. Tiến hành cấu hình các thiết bị để đảm bảo chúng hoạt động theo yêu cầu, bao gồm cài đặt địa chỉ IP, VLAN, bảo mật, và các chức năng khác.
Innovation for Cisco Meraki Solutions
  • Cài đặt bảo mật: Bảo mật là yếu tố quan trọng trong mạng LAN. Cài đặt các cấu hình bảo mật như mật khẩu truy cập, xác thực người dùng, tường lửa, và mã hóa dữ liệu để đảm bảo tính an toàn của mạng.
SD-WAN Internet Policies (SD-Internet)
  • Kiểm tra và xác nhận hoạt động: Sau khi cài đặt và cấu hình, thực hiện kiểm tra mạng để đảm bảo mọi thiết bị và kết nối hoạt động đúng cách. Điều này bao gồm kiểm tra khả năng kết nối, hiệu suất mạng và tính ổn định.
  • Hướng dẫn người dùng: Cung cấp hướng dẫn cho người dùng về cách sử dụng mạng LAN, cách kết nối, truy cập tài nguyên, và giải quyết các vấn đề thông thường.
  • Duy trì và hỗ trợ: Cung cấp dịch vụ duy trì và hỗ trợ cho mạng LAN, bao gồm việc thực hiện các cập nhật, bản vá bảo mật, và giải quyết các sự cố mạng.
  • Đào tạo và cập nhật: Đào tạo nhân viên của doanh nghiệp về cách quản lý và duy trì mạng LAN. Cập nhật họ về các thay đổi mới trong công nghệ và cách áp dụng chúng vào mạng.
  • Kiểm tra mạng thường xuyên: Đảm bảo thực hiện kiểm tra mạng định kỳ để đảm bảo tính ổn định và hiệu suất của hệ thống.

Dịch vụ thi công mạng LAN đòi hỏi sự hiểu biết chuyên sâu về mạng và kỹ thuật mạng, cũng như khả năng tương tác với khách hàng để hiểu rõ nhu cầu và đáp ứng chúng một cách tốt nhất.

Thi công mạng cho doanh nghiệp hoặc tổ chức là một quá trình quan trọng để xây dựng một hệ thống mạng ổn định và hiệu quả phục vụ cho nhu cầu kết nối và truy cập dữ liệu của tổ chức. Dưới đây là một số bước cơ bản để thực hiện việc này:

  • Xác định yêu cầu và mục tiêu: Đầu tiên, bạn cần hiểu rõ yêu cầu và mục tiêu của doanh nghiệp hoặc tổ chức. Điều này bao gồm việc xác định số lượng người dùng, dịch vụ và ứng dụng cần kết nối, các vùng địa lý khác nhau, và các yêu cầu về bảo mật, khả năng mở rộng, và hiệu suất.
  • Thiết kế mạng: Dựa trên thông tin thu thập được, bạn cần thiết kế một hệ thống mạng phù hợp. Điều này bao gồm xác định cơ sở hạ tầng phần cứng (switches, routers, access points), cấu trúc mạng (LAN, WAN, VLANs), và cách triển khai các dịch vụ như email, web, và dữ liệu ứng dụng.
  • Lập kế hoạch cài đặt: Xác định các bước cụ thể để triển khai hệ thống mạng, bao gồm việc cài đặt phần cứng, cấu hình thiết bị mạng, tạo các kết nối và các cài đặt bảo mật cần thiết.
  • Cài đặt và cấu hình: Thực hiện cài đặt phần cứng mạng như switch, router, access point theo kế hoạch. Tiến hành cấu hình thiết bị để đảm bảo chúng hoạt động theo yêu cầu của tổ chức, bao gồm cài đặt địa chỉ IP, VLANs, bảo mật mạng, và quản lý.
  • Kiểm tra và kiểm tra lại: Sau khi cài đặt và cấu hình, thực hiện kiểm tra toàn diện để đảm bảo mạng hoạt động đúng cách và đáp ứng các yêu cầu của doanh nghiệp. Kiểm tra cả khả năng truy cập, bảo mật, và hiệu suất.
  • Triển khai bảo mật: Bảo mật là một phần quan trọng trong việc thi công mạng. Đảm bảo rằng tất cả các thiết bị và kết nối được bảo vệ an toàn, sử dụng các cấu hình bảo mật, tường lửa, mã hóa và các biện pháp bảo vệ khác.
Giải Pháp tường lửa cho doanh nghiệp SMB
  • Hướng dẫn và đào tạo: Đảm bảo rằng nhân viên của doanh nghiệp hoặc tổ chức hiểu cách sử dụng và quản lý mạng. Cung cấp hướng dẫn và đào tạo cần thiết để họ có thể giải quyết các vấn đề nhỏ và duy trì mạng hàng ngày.
  • Duy trì và cập nhật: Mạng là một hệ thống sống, cần được duy trì và cập nhật thường xuyên để đảm bảo hiệu suất và bảo mật. Theo dõi tình trạng mạng, thực hiện các bản vá và nâng cấp cần thiết.
  • Sự mở rộng: Xác định khả năng mở rộng trong tương lai. Hệ thống mạng cần có khả năng mở rộng để đáp ứng nhu cầu tăng của tổ chức khi doanh nghiệp phát triển.

Lưu ý rằng việc thi công mạng là một quá trình phức tạp và cần sự hiểu biết chuyên sâu về mạng và công nghệ liên quan. Nếu bạn không có kỹ năng hoặc kiến thức cần thiết, bạn có thể cần hợp tác với các chuyên gia hoặc công ty cung cấp dịch vụ thi công mạng để đảm bảo quá trình diễn ra một cách suôn sẻ và hiệu quả.

Liên hệ chúng tôi để được tư vấn và triển khai thi công mạng LAN cho doanh nghiệp bạn:

Hotline/ Zalo: 076 86 86 086 – 0986887021

Phòng Doanh Nghiệp và Dự Án: Hotline: 0939 220 586
(Tất cả các ngày trong tuần, trong giờ hành chính 08:00-17:00 : Từ T2 – T7 )
Dịch vụ và giải pháp CNTT saigon ict solutions

CÔNG TY TNHH CÔNG NGHỆ TRUYỀN THÔNG VÀ THÔNG TIN SÀI GÒN ( SAIGON ICT SOLUTIONS)

Văn Phòng TP. Hồ Chí Minh:
63/10 Đường Số 6, Phường Linh Tây, Thành Phố Thủ Đức, TP. Hồ Chí Minh.

Văn Phòng Hà Nội:
Số nhà 6 Khu liền kề Học Viện Quốc Phòng, Phường Xuân La, Quận Tây Hồ, Hà Nội.

Văn Phòng Đà Nẵng:
256 Trường Chinh, Phường Hoà An, Quận Cẩm Lệ, Thành phố Đà Nẵng.

BẢNG GIÁ THAM KHẢO DỊCH VỤ THI CÔNG MẠNG LAN CHO DOANH NGHIỆP, TỔ CHỨC

STTĐơn giá nhân công lắp đặt/ Labor FeeĐVTĐơn giá/ Price
1Thi công mạng LAN không đi ống ghen/ nẹp/ ruột gàNode50K đến 100K
2Thi công mạng LAN đi ống ghen / nẹp/ ruột gàNode150K đến 200K
3Thi công mạng LAN có ống ghen, đục trần, đục xuyên tườngNode160K đến 250K
4Thi công mạng LAN cho phân xưởng, tòa nhà, khu công nghiệpNode240K đến 350k
5Thi công mạng LAN ngoài trời, đi trên caoNode250K đến 450k
6Đi cáp quang trong nhà, ngoài trời, xí nghiệp, phân xưởng …Node 250k đến 450k
7Lắp đặt điện + mạng + điện thoại hoàn thiện (làm mới S<20m2)Room1,500,000
8Lắp đặt điện dán dây + mạng + điện thoại hoàn thiện (mới) <= 50m2Room2,500,000

BẢNG GIÁ THAM KHẢO DỊCH VỤ IT DOANH NGHIỆP, IT SUPPORT

STTĐơn giá nhân công lắp đặt/ Labor FeeĐVTĐơn giá/ Price
1Cài Windows 10, 11, Office, Phần mềmPC/ Laptop150K đến 280K
2Cài phần mềm từ xa, onlinePC/ Laptop100K đến 280K
3Khắc phục, sửa chữa mạng, internet, WiFiLần160K đến 480K
4Thi công camera trọn gói 2 Camera 2MP Full HD WiFi + Thiết bị2 Camera2250K + VAT
5Thi công camera trọn gói 4 Camera 2MP Full HD WiFi + Thiết bị4 Camera3250K + VAT
6Thi công camera trọn gói 6 Camera 2MP Full HD WiFi + Thiết bị6 Camera4250K + VAT
7Lắp đặt WiFi Router cân tải cho cá nhân, tổ chức, doanh nghiệp1 WiFi Router1250k + VAT
8Lắp đặt WiFi Router cân tải cho cá nhân, tổ chức, doanh nghiệp2 WiFi Router2250k + VAT

* Ghi chú:

  •  Báo giá trên dự trên quy ước kỹ thuật chung. Với mỗi đơn hàng thực tế, sẽ có sự điều chỉnh về giá cho từ khách hàng cụ thể và từng gói thi công cụ thể.
  • Giá chưa bao gồm chương trình khuyến mãi mới nhất.
  •   Báo giá trên chưa bao gồm vật tư.
  •   Vật tư sẽ do chủ đầu tư cung cấp hoặc yêu cầu được cung cấp (nếu cần).
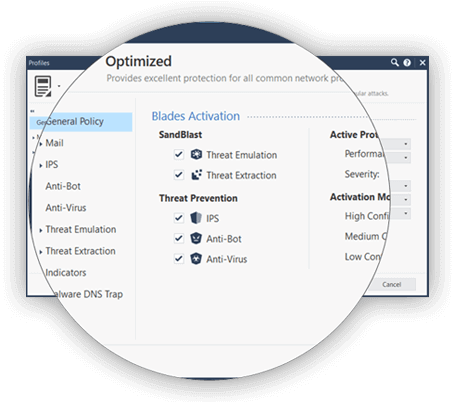
Hệ thống Phòng Chống Xâm Nhập (IPS) – Các Giải Pháp Phòng Chống Xâm Nhập Mới Hiện Nay

IPS System

Hệ thống Phòng chống Xâm nhập (IPS) là một thành phần quan trọng trong hệ thống bảo mật mạng, được thiết kế để ngăn chặn, phát hiện và đối phó với các hoạt động xâm nhập hoặc tấn công vào hạ tầng mạng và hệ thống thông tin. IPS giám sát lưu lượng mạng để xác định các hoạt động bất thường hoặc bất thường có thể đề xuất sự tấn công, sau đó thực hiện các biện pháp để bảo vệ hệ thống khỏi những mối đe dọa này. IPS có thể hoạt động ở cả mô hình phát hiện và phản ứng tự động.

IPS System
IPS System

Các chức năng và đặc điểm chính của hệ thống IPS bao gồm:

  1. Phát hiện xâm nhập (Intrusion Detection): Hệ thống IPS theo dõi lưu lượng mạng để phát hiện các dấu hiệu của hoạt động xâm nhập. Điều này có thể bao gồm việc phát hiện các mẫu tấn công cụ thể, dựa trên các chữ ký hoặc mẫu hành vi của các tấn công trước đó.
  2. Phân tích hành vi mạng: IPS sử dụng quy tắc và các thuật toán phân tích hành vi để xác định các hành vi mạng không bình thường, thậm chí nếu chúng không có chữ ký cụ thể. Điều này giúp phát hiện các tấn công mới hoặc tấn công sử dụng các phương thức mới mà chưa có chữ ký.
  3. Phản ứng tự động (Automated Response): Nếu hệ thống IPS phát hiện hoạt động xâm nhập hoặc tấn công, nó có thể thực hiện các biện pháp phản ứng tự động, như chặn IP nguồn, tạo luồng luân phiên, ngăn chặn cổng, và thậm chí ngắt kết nối mạng nếu cần.
  4. Kiểm tra chứng chỉ bảo mật (SSL/TLS Inspection): IPS có thể kiểm tra chứng chỉ SSL/TLS để đảm bảo tính toàn vẹn và bảo mật của dữ liệu được truyền tải qua các kết nối bảo mật.
  5. Báo cáo và giám sát (Reporting and Monitoring): IPS cung cấp báo cáo về các sự kiện xâm nhập, hành vi bất thường và các tấn công đã bị ngăn chặn. Điều này giúp quản trị viên theo dõi và đánh giá tình trạng an ninh mạng.
  6. Học máy và trí tuệ nhân tạo (Machine Learning and AI): Một số hệ thống IPS sử dụng học máy và trí tuệ nhân tạo để tự động học các mẫu hành vi bất thường, từ đó tăng khả năng phát hiện các tấn công mới và phức tạp.
  7. Thiết lập quy tắc: Quản trị viên có thể cấu hình các quy tắc tùy chỉnh cho hệ thống IPS, xác định cách hoạt động và phản ứng với các mối đe dọa cụ thể.

Hệ thống IPS thường được triển khai cùng với các biện pháp an ninh mạng khác như tường lửa (firewall), phòng chống mã độc (antivirus), và giám sát an ninh mạng để tạo thành một hệ thống an ninh toàn diện cho mạng và hệ thống thông tin của tổ chức.

Hệ thống ngăn chặn xâm nhập (IPS)

Có nhiều hệ thống phòng chống xâm nhập (IPS) thông dụng trên thị trường, được phát triển bởi các công ty và tổ chức chuyên về an ninh mạng. Dưới đây là một số ví dụ về các hệ thống IPS phổ biến:

  1. Snort: Snort là một hệ thống IPS mã nguồn mở phổ biến. Nó sử dụng cả chữ ký và phân tích hành vi mạng để phát hiện các tấn công. Snort có thể được cấu hình để hoạt động như một IDS (Hệ thống Phát hiện Xâm nhập) hoặc IPS.
  2. Suricata: Suricata cũng là một hệ thống mã nguồn mở phát triển từ dự án OISF (Open Information Security Foundation). Nó có khả năng xử lý lưu lượng mạng với tốc độ cao và hỗ trợ nhiều tính năng mạnh mẽ.
  3. Cisco Firepower: Được cung cấp bởi Cisco, hệ thống IPS Firepower kết hợp phát hiện xâm nhập và tường lửa ứng dụng trong một giải pháp duy nhất. Nó cung cấp khả năng phân tích nâng cao và tích hợp với các giải pháp an ninh khác.
  4. Palo Alto Networks IPS: Palo Alto Networks cung cấp các giải pháp IPS tích hợp trong các tường lửa ứng dụng của họ. Chúng hỗ trợ việc phát hiện tấn công dựa trên mẫu, hành vi, và cả học máy.
  5. IBM Security Network Intrusion Prevention System: IBM cung cấp giải pháp IPS với khả năng phân tích sâu và tích hợp với trí tuệ nhân tạo để xác định các hành vi xâm nhập mới và tiềm ẩn.
  6. McAfee Network Security Platform: McAfee cung cấp hệ thống IPS có khả năng phát hiện và ngăn chặn các tấn công mạng, cung cấp báo cáo và giám sát chi tiết.
  7. Check Point IPS: Check Point cung cấp giải pháp IPS được tích hợp trong các tường lửa và cổng bảo mật của họ. Nó tập trung vào việc phát hiện tấn công và bảo vệ các ứng dụng mạng.
Check Point IPS
Check Point IPS
  1. Trend Micro TippingPoint: Trend Micro cung cấp giải pháp IPS với khả năng phát hiện các tấn công tiềm ẩn và chống lại các hình thức tấn công phức tạp.
  2. BLUEMAX IPS là IPS thế hệ tiếp theo hiệu suất cao của công ty số 1 về an ninh mạng Hàn Quốc.Nó có thể chủ động ứng phó với môi trường bảo mật phức tạp và thay đổi nhanh chóng bằng cách sử dụng nền tảng ngăn chặn mối đe dọa hiệu suất cao để kiểm tra lưu lượng và tệp độc hại, đồng thời hỗ trợ các hoạt động được tối ưu hóa cho các lỗ hổng tài sản và môi trường ảo hóa/đám mây.
BLUEMAX IPS
Hệ thống Phòng Chống Xâm Nhập (IPS)

Lưu ý rằng danh sách này chỉ là một số sản phẩm tham khảo thương hiệu nổi tiếng, và rất nhiều hơn nữa các sản phẩm và giải pháp IPS trên thị trường. Khi lựa chọn một hệ thống IPS cho tổ chức của bạn, hãy xem xét yêu cầu cụ thể của bạn, tích hợp với các công cụ và giải pháp an ninh khác, và kiểm tra khả năng hiệu suất và độ tin cậy của sản phẩm.

Để được tư vấn các sản phẩm và Giải pháp phòng chống xâm nhập IPS, xin vui lòng liên hệ chúng tôi ( SAIGON ICT SOLUTIONS )để được tham khảo và tư vấn cụ thể hơn:

Hotline/ Zalo: 076 86 86 086 – 0986887021

Phòng Doanh Nghiệp và Dự Án: Hotline: 0939 220 586
(Tất cả các ngày trong tuần, trong giờ hành chính 08:00-17:00 : Từ T2 – T7 )

Dịch vụ và giải pháp CNTT saigon ict solutions

CÔNG TY TNHH CÔNG NGHỆ TRUYỀN THÔNG VÀ THÔNG TIN SÀI GÒN ( SAIGON ICT SOLUTIONS)

Văn Phòng TP. Hồ Chí Minh:
63/10 Đường Số 6, Phường Linh Tây, Thành Phố Thủ Đức, TP. Hồ Chí Minh.

Văn Phòng Hà Nội:
Số nhà 6 Khu liền kề Học Viện Quốc Phòng, Phường Xuân La, Quận Tây Hồ, Hà Nội.

Văn Phòng Đà Nẵng:
256 Trường Chinh, Phường Hoà An, Quận Cẩm Lệ, Thành phố Đà Nẵng.

Dịch vụ IT cho doanh nghiệp

IT Dịch vụ cho doanh nghiệp

Dịch vụ IT cho doanh nghiệp là tập hợp các dịch vụ và giải pháp công nghệ thông tin được cung cấp cho các doanh nghiệp và tổ chức để hỗ trợ và quản lý các hoạt động liên quan đến công nghệ. Dịch vụ IT giúp doanh nghiệp tận dụng hiệu quả các công nghệ mới nhằm cải thiện hiệu suất làm việc, tăng cường bảo mật, và tạo ra lợi thế cạnh tranh.

Dịch vụ IT Support cho doanh nghiệp

Dưới đây là một số dịch vụ IT phổ biến mà doanh nghiệp thường sử dụng:

  1. Hỗ trợ kỹ thuật: Cung cấp hỗ trợ, tư vấn và giải quyết các vấn đề liên quan đến phần mềm, phần cứng và mạng.
  2. Quản lý hạ tầng IT: Bao gồm quản lý, cấu hình và bảo trì các máy chủ, lưu trữ dữ liệu, hệ thống mạng và các thành phần hạ tầng IT khác.
SD-WAN Internet Policies (SD-Internet)
  1. Bảo mật và an ninh: Cung cấp giải pháp bảo mật dữ liệu, bảo vệ mạng và ứng phó với các mối đe dọa và cuộc tấn công.
IT Dịch vụ cho doanh nghiệp
  1. Quản lý dữ liệu và lưu trữ: Đảm bảo quản lý hiệu quả dữ liệu, sao lưu, khôi phục và bảo mật thông tin của doanh nghiệp.
  2. Phát triển phần mềm và ứng dụng: Xây dựng và phát triển các ứng dụng, phần mềm tùy chỉnh phục vụ nhu cầu riêng của doanh nghiệp.
IT Dịch vụ cho doanh nghiệp
  1. Cung cấp dịch vụ đám mây: Cung cấp các giải pháp lưu trữ dữ liệu, ứng dụng và hạ tầng trên nền tảng đám mây để tiết kiệm chi phí và tăng tính linh hoạt.
  2. Hỗ trợ và đào tạo người dùng: Cung cấp đào tạo cho nhân viên về việc sử dụng các công nghệ mới và cải thiện hiệu suất làm việc.
IT Dịch vụ cho doanh nghiệp
IT Dịch vụ cho doanh nghiệp hỗ trợ 24h/7
  1. Giám sát và quản lý hệ thống: Theo dõi hoạt động của hệ thống để giữ cho các quy trình và dịch vụ hoạt động suôn sẻ.
  2. Tối ưu hóa và tư vấn: Tư vấn doanh nghiệp về việc tối ưu hóa cơ sở hạ tầng công nghệ thông tin, tăng cường hiệu suất và giảm chi phí.
Tối ưu chi phí với dịch vụ IT support
  1. Phục hồi sau sự cố và khắc phục sự cố: Cung cấp các giải pháp và kế hoạch phục hồi sau sự cố để giữ cho doanh nghiệp hoạt động bình thường sau các sự cố hệ thống.

Việc sử dụng dịch vụ IT cho doanh nghiệp giúp tập trung vào hoạt động kinh doanh chính và tận dụng tối đa lợi ích từ công nghệ mà không cần phải quản lý một phòng IT lớn và đắt đỏ.

Dịch vụ IT cho doanh nghiệp rất quan trọng và đóng vai trò quan trọng trong sự phát triển và thành công của doanh nghiệp. Dưới đây là một số lý do vì sao dịch vụ IT quan trọng:

  1. Tối ưu hóa hiệu suất làm việc: Dịch vụ IT giúp tối ưu hóa hiệu suất làm việc của nhân viên bằng cách cung cấp các công cụ và phần mềm hiện đại, tăng cường khả năng làm việc và làm giảm thời gian xử lý công việc.
  2. Nâng cao tính bảo mật: Bảo vệ thông tin và dữ liệu của doanh nghiệp là một ưu tiên quan trọng. Dịch vụ IT giúp triển khai các giải pháp bảo mật tiên tiến để phòng ngừa các cuộc tấn công và mất mát dữ liệu quan trọng.
Bảo mật chống hacker
  1. Tăng cường khả năng cạnh tranh: Sử dụng công nghệ hiện đại giúp doanh nghiệp cạnh tranh tốt hơn trong thị trường ngày càng cạnh tranh.
Tối ưu doanh số bán lẻ nhờ công nghệ AI kết hợp số liệu thực tế từ bán hàng
  1. Tối ưu hóa chi phí và tăng cường hiệu quả: Dịch vụ IT giúp doanh nghiệp tiết kiệm thời gian và chi phí bằng cách tự động hóa các quy trình và tối ưu hóa hoạt động.
  2. Hỗ trợ khách hàng và tạo giá trị: Dịch vụ IT cho phép doanh nghiệp tạo ra giá trị gia tăng cho khách hàng thông qua các giải pháp và dịch vụ công nghệ.

Để đầu tư chi phí cho phòng ban IT của doanh nghiệp, hãy xem xét các yếu tố sau đây:

  1. Phạm vi công việc: Xác định phạm vi công việc và các dự án cụ thể mà phòng ban IT phải xử lý. Điều này sẽ giúp xác định tài nguyên và chi phí cần thiết.
  2. Cơ sở hạ tầng và thiết bị: Đảm bảo rằng phòng ban IT được trang bị đủ cơ sở hạ tầng và thiết bị để thực hiện nhiệm vụ của mình một cách hiệu quả.
  3. Nhân lực: Tìm kiếm và thuê những người tài năng và có kỹ năng cần thiết để quản lý và triển khai các dự án IT hoặc chủ động cân đối chi phí thuê Dịch vụ IT của các đơn vị thuê ngoài ( IT support, IT Outsourse).
  4. Công nghệ và phần mềm: Đầu tư vào các công nghệ và phần mềm mới nhất để đảm bảo phòng ban IT có thể cung cấp các giải pháp hiệu quả cho doanh nghiệp.
  5. Bảo mật và bảo vệ: Đầu tư vào các giải pháp bảo mật và bảo vệ dữ liệu để bảo vệ thông tin quan trọng của doanh nghiệp.
  6. Đào tạo và phát triển: Đảm bảo rằng nhân viên trong phòng ban IT được đào tạo và phát triển kỹ năng liên tục để theo kịp với sự phát triển công nghệ.
  7. Đánh giá hiệu quả: Theo dõi và đánh giá hiệu quả của phòng ban IT và điều chỉnh chi phí đầu tư theo cách phù hợp.

Nhớ rằng, chi phí đầu tư cho phòng ban IT cần được cân nhắc kỹ lưỡng và cân nhắc nhằm đảm bảo rằng doanh nghiệp có thể tận dụng tối đa lợi ích từ các giải pháp công nghệ và đáp ứng được yêu cầu kinh doanh hiện tại và tương lại phát triển của doanh nghiệp mình.

Cần tư vấn Dịch vụ IT cho doanh nghiệp bạn, xin vui lòng liên hệ Hotline / Zalo: 0768686086 Để được tư vấn tốt hơn và nhận được nhiều ưu đãi từ doanh nghiệp chúng tôi.

Tel: 076 86 86 086 – 0906 366 538 – Phòng dự án doanh nghiệp: 0939 220 586
(Tất cả các ngày trong tuần, trong giờ hành chính 08:00-17:00 : Từ T2 – T7 )

CÔNG TY TNHH CÔNG NGHỆ TRUYỀN THÔNG VÀ THÔNG TIN SÀI GÒN

Văn Phòng TP. Hồ Chí Minh:
63/10 Đường Số 6, Phường Linh Tây, Thành Phố Thủ Đức, TP. Hồ Chí Minh.

Văn Phòng Hà Nội:
Số nhà 6 Khu liền kề Học Viện Quốc Phòng, Phường Xuân La, Quận Tây Hồ, Hà Nội.

Văn Phòng Đà Nẵng:
256 Trường Chinh, Phường Hoà An, Quận Cẩm Lệ, Thành phố Đà Nẵng.

Tường Lửa Thế Hệ Mới Sophos – Ưu và Nhược điểm của hệ thống tường lửa Sophos với Doanh Nghiệp

Bảo mật chống hacker

Tường Lửa Thế Hệ Mới Sophos – Tường lửa thế hệ mới

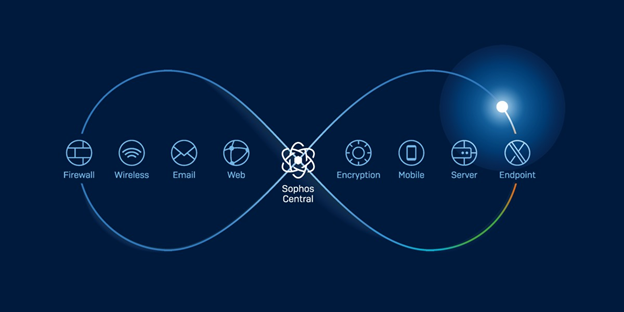
Sophos Firewall Appliance là một giải pháp bảo mật mạng được cung cấp bởi Sophos, một trong những nhà cung cấp bảo vệ và bảo mật mạng hàng đầu. Tường lửa Sophos được thiết kế để ngăn chặn, theo dõi và kiểm soát lưu lượng mạng, từ đó giúp bảo vệ hệ thống và dữ liệu của tổ chức khỏi các mối đe dọa tấn công và tấn công trực tuyến.

Tường Lửa Thế Hệ Mới Sophos

Các chức năng chính của thiết bị tường lửa Sophos bao gồm:

Access Audit: Tường lửa Sophos cho phép quản trị viên xác định các quy tắc truy cập mạng để giám sát các kết nối và truy cập từ các nguồn không an toàn.

Chống xâm nhập: Thiết bị tường lửa này có khả năng phát hiện và ngăn chặn các cuộc tấn công từ bên ngoài vào hệ thống.

Bảo mật chống hacker

VPN (Virtual Private Network): Hỗ trợ đầy đủ kết nối từ xa giữa các văn phòng hoặc người dùng từ xa đến hệ thống nội bộ.

Phân loại và giám sát ứng dụng: Tường lửa Sophos có khả năng xác định và kiểm tra các ứng dụng trên mạng, giúp giám sát và quản lý việc sử dụng ứng dụng trong một tổ chức.

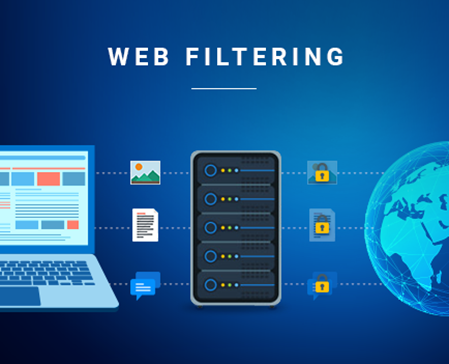
Bộ lọc nội dung: Giúp ngăn truy cập vào các trang web độc hại hoặc không phù hợp.

Lọc nội dung web
Lọc nội dung web

Chống virus và các phần mềm độc hại: Sophos Firewall có các tính năng bảo mật mạnh mẽ để ngăn chặn và loại bỏ các mã độc và virus trên mạng.

Tường lửa ứng dụng: Xử lý quy tắc dựa trên ứng dụng giúp tăng cường hiệu suất và bảo mật mạng.

Sophos cung cấp nhiều loại tường lửa, từ giải pháp cho doanh nghiệp vừa và nhỏ đến giải pháp cho doanh nghiệp lớn và tổ chức có mạng lớn hơn và phức tạp hơn.

Ưu điểm của Sophos Firewall:

  1. Giao diện dễ sử dụng: Sophos cung cấp một giao diện quản lý trực quan và dễ sử dụng, giúp người dùng dễ dàng cấu hình và quản lý các chức năng bảo mật.
  2. Tích hợp nhiều tính năng bảo mật: Sophos Firewall tích hợp nhiều tính năng bảo mật như tường lửa ứng dụng, bộ lọc web, antivirus, chống spam, VPN, và nhiều tính năng khác trong một thiết bị duy nhất, giúp tối ưu hóa hiệu suất và giảm thiểu sự phức tạp của việc triển khai.
Hỗ trợ nhiều tính năng bảo mật cho doanh nghiệp
  1. Phòng chống xâm nhập: Sophos Firewall có khả năng phát hiện và ngăn chặn các cuộc tấn công từ bên ngoài vào hệ thống.
  2. Quản lý ứng dụng thông minh: Có khả năng nhận dạng và kiểm soát các ứng dụng trên mạng, giúp quản trị viên kiểm soát và giám sát việc sử dụng mạng một cách hiệu quả.
  3. Bảo vệ mạng không dây: Sophos hỗ trợ bảo vệ mạng Wi-Fi thông qua tích hợp Access Point hoặc tích hợp với giải pháp quản lý mạng không dây của Sophos.

Nhược điểm của Sophos Firewall:

  1. Giá thành: Sophos Firewall có thể có giá đắt hơn một số tường lửa thông thường khác trên thị trường, đặc biệt đối với các doanh nghiệp nhỏ hoặc vừa.
  2. Tích hợp quá nhiều tính năng: Mặc dù việc tích hợp nhiều tính năng có thể là một ưu điểm, nhưng nó cũng có thể làm cho việc cấu hình và quản lý phức tạp hơn đối với người dùng không chuyên.
  3. Hiệu suất có thể bị ảnh hưởng: Với việc tích hợp nhiều tính năng bảo mật trong một thiết bị, hiệu suất của Sophos Firewall có thể bị ảnh hưởng so với các tường lửa chuyên dụng có hiệu suất cao hơn.
  4. Hỗ trợ kỹ thuật: Tùy thuộc vào địa điểm và quy mô triển khai, hỗ trợ kỹ thuật có thể không luôn đáp ứng theo mong đợi của người dùng.

Tóm lại, Sophos Firewall là một giải pháp bảo mật mạnh mẽ và tích hợp nhiều tính năng, tuy nhiên, như bất kỳ sản phẩm nào, nó cũng có những ưu và nhược điểm riêng. Việc lựa chọn tường lửa phù hợp phụ thuộc vào yêu cầu và tình hình triển khai cụ thể của mỗi doanh nghiệp.

Liên hệ chúng tôi để được tư vấn và triển khai giải pháp tưởng lửa cho doanh nghiệp.

Hotline/ Zalo: 0768686086

Thiết bị tường lửa Cisco Meraki – Bảo vệ mạng và quản lý đám mây hiệu quả

CONNECT-ANYONE-ANYWHERE

Giới thiệu về Thiết bị tường lửa Cisco Meraki

Thiết bị tường lửa Cisco Meraki là một giải pháp bảo mật và quản lý mạng đáng tin cậy và hiệu quả, đem lại sự yên tâm cho doanh nghiệp trong việc bảo vệ hệ thống mạng và dữ liệu quan trọng. Được phát triển bởi Cisco, một trong những nhà cung cấp giải pháp mạng và bảo mật hàng đầu thế giới, Meraki MX (Security Appliance) cung cấp một dải các tính năng tiên tiến như tường lửa ứng dụng, VPN, quản lý nội dung và nhiều tính năng hữu ích khác, hỗ trợ cho các mô hình mạng khác nhau.

Thiết bị tường lửa Cisco Meraki MX67

Các tính năng nổi bật của Cisco Meraki MX

1. Bảo mật đáng tin cậy

Cisco Meraki MX67 cung cấp tính năng tường lửa mạnh mẽ và bảo vệ mạng tuyệt đối trước các mối đe dọa trực tuyến. Hệ thống phát hiện xâm nhập (IDS) và phòng chống tấn công từ chối dịch vụ (DoS) giúp ngăn chặn các cuộc tấn công mạng nguy hiểm từ việc xâm nhập vào hệ thống.

ALL-THE-SECURITY
ALL-THE-SECURITY

2. VPN an toàn

Meraki MX67 hỗ trợ kết nối VPN site-to-site và VPN từ xa thông qua giao thức IPsec, cho phép tạo các kết nối mạng riêng ảo giữa các văn phòng, chi nhánh hoặc người dùng từ xa. Điều này giúp tăng cường tính bảo mật và cho phép nhân viên làm việc từ xa truy cập an toàn vào dữ liệu và tài nguyên của công ty.

3. Quản lý từ xa đơn giản

Với Meraki MX67, việc quản lý mạng trở nên đơn giản hơn bao giờ hết. Giao diện điều khiển trung tâm đám mây của Cisco Meraki cho phép quản lý tất cả các thiết bị Meraki từ xa từ một nền tảng duy nhất. Người quản trị có thể dễ dàng cấu hình, giám sát và triển khai các cập nhật phần mềm mà không cần phải có mặt tại các vị trí cụ thể.

CONNECT-ANYONE-ANYWHERE

4. Giám sát lưu lượng mạng và báo cáo

Meraki MX67 cung cấp tính năng phân tích lưu lượng mạng và báo cáo chi tiết về các hoạt động mạng. Thông qua việc phân tích dữ liệu, người quản trị có thể nắm bắt được các xu hướng, tối ưu hóa hiệu suất và xác định các vấn đề tiềm ẩn trong hệ thống mạng.

PROACTIVE-MONITORING

5. Linh hoạt và dễ dàng mở rộng

Cisco Meraki MX67 thích ứng với nhu cầu của các doanh nghiệp vừa và nhỏ, với khả năng hỗ trợ từ 50 đến 100 người dùng đồng thời. Hơn nữa, hệ thống cho phép dễ dàng mở rộng mạng mà không ảnh hưởng đến hiệu suất và tính năng bảo mật.

SD-WAN-Security
SD-WAN-Security

Kết luận

Thiết bị tường lửa Cisco Meraki MX67 là một giải pháp tuyệt vời cho các doanh nghiệp muốn cải thiện tính bảo mật mạng và quản lý từ xa hiệu quả. Với tính năng bảo mật đáng tin cậy, quản lý đơn giản, và khả năng linh hoạt mở rộng, MX67 là một lựa chọn hàng đầu để bảo vệ mạng của bạn khỏi các mối đe dọa trực tuyến và duy trì hoạt động mạng ổn định và an toàn.

Liên hệ chúng tôi để được tư vấn và triển khai hệ thống tường lửa bảo mật cho doanh nghiệp bạn:

Hotline/ Zalo: 0768686086

Hệ thống báo cháy Honeywell – Giải pháp an toàn chuyên nghiệp

Hệ thống báo cháy Honeywell - Giải pháp an toàn chuyên nghiệp

Hệ thống báo cháy Honeywell – Giải pháp an toàn chuyên nghiệp

Hệ thống báo cháy Honeywell là giải pháp an toàn chuyên nghiệp, tích hợp công nghệ thông minh và đáng tin cậy. Tìm hiểu về những ưu điểm và tính năng của hệ thống báo cháy Honeywell.

Hệ thống báo cháy Honeywell - Giải pháp an toàn chuyên nghiệp
Hệ thống báo cháy Honeywell – Giải pháp an toàn chuyên nghiệp

Hệ thống báo cháy Honeywell

Bạn đang quan tâm đến việc cung cấp một giải pháp báo cháy an toàn và tin cậy cho tòa nhà hoặc không gian của mình? Hệ thống báo cháy Honeywell có thể là lựa chọn tuyệt vời cho bạn. Với hơn một thập kỷ kinh nghiệm trong lĩnh vực công nghệ an ninh, Honeywell đã tạo ra những giải pháp báo cháy hàng đầu, tích hợp công nghệ thông minh và đáng tin cậy, giúp bảo vệ tài sản và sự an toàn của mọi người.

Hệ thống báo cháy Honeywell - Giải pháp an toàn chuyên nghiệp
Hệ thống báo cháy Honeywell – Giải pháp an toàn chuyên nghiệp

Dưới đây là một số ưu điểm và tính năng nổi bật của hệ thống báo cháy Honeywell:

  1. Công nghệ thông minh: Honeywell áp dụng công nghệ tiên tiến vào hệ thống báo cháy, giúp phát hiện và báo động về nguy cơ cháy nổ một cách chính xác. Các cảm biến và bộ điều khiển thông minh kết hợp với phần mềm phân tích dữ liệu để phát hiện sự hiện diện của lửa, khói hoặc các dấu hiệu đe dọa khác. Điều này giúp giảm thiểu sai sót và đảm bảo rằng báo động chỉ được kích hoạt khi có nguy cơ thực sự.
  2. Báo cháy địa chỉ: Hệ thống báo cháy Honeywell sử dụng công nghệ báo cháy địa chỉ, cho phép xác định chính xác vị trí của điểm báo động. Điều này làm tăng khả năng xác định và phản ứng nhanh chóng đến vị trí nguy hiểm. Thông qua việc cung cấp thông tin vị trí chính xác, nhân viên an ninh có thể triển khai biện pháp phòng ngừa hoặc cứu hộ một cách hiệu quả.
  3. Báo cháy không dây: Honeywell cung cấp hệ thống báo cháy không dây tiên tiến, loại bỏ sự cần thiết của việc kéo dây cáp truyền thông dài và phức tạp. Hệ thống không dây này không chỉ dễ dàng lắp đặt và mở rộng, mà còn giúp tiết kiệm thời gian và công sức. Đặc biệt, nó là lựa chọn tốt cho các tòa nhà có kiến trúc phức tạp hoặc không thể dùng cáp dây truyền thông.
  4. Tích hợp giải pháp an ninh: Honeywell cung cấp giải pháp hội tụ bao gồm cả báo cháy và báo trộm. Tích hợp hệ thống báo cháy và hệ thống an ninh giúp giảm chi phí, tối ưu hóa hiệu suất và quản lý dễ dàng hơn. Bạn có thể giám sát và kiểm soát cả hai hệ thống từ một điểm duy nhất, đảm bảo an ninh toàn diện cho tòa nhà hoặc không gian của bạn.
  5. Phần mềm quản lý báo cháy: Honeywell cung cấp các phần mềm quản lý hệ thống báo cháy, cho phép theo dõi và kiểm soát thiết bị báo cháy từ xa. Bạn có thể giám sát trạng thái hoạt động của hệ thống, nhận thông báo sự cố và tạo báo cáo dựa trên dữ liệu báo cháy. Điều này giúp bạn nắm bắt được mọi thay đổi và đưa ra biện pháp phòng ngừa kịp thời.

Hệ thống báo cháy Honeywell mang đến giải pháp an toàn chuyên nghiệp và đáng tin cậy cho mọi môi trường. Với tính năng thông minh, độ tin cậy cao và tích hợp các giải pháp an ninh, hệ thống báo cháy Honeywell đáp ứng tốt nhu cầu bảo vệ tài sản và sự an toàn của bạn.

Liên hệ với Honeywell hoặc các nhà cung cấp thiết bị an ninh uy tín để biết thêm thông tin chi tiết và tư vấn về giải pháp báo cháy Honeywell phù hợp cho bạn.

More information: SAIGON ICT CO., LTD ( SAIGON ICT SOLUTIONS)

Hotline/ Zalo: 076 86 86 086

Phòng Doanh nghiệp – Dự án: 0939 220 586 (phone / Zalo)

Cisco Meraki – Giải pháp mạng giúp các doanh nghiệp được hoàn hảo hơn.

Cisco Meraki Solutions


Cisco Meraki – Giải Pháp Mạng Cho Doanh Nghiệp

Cisco Meraki – Giải Pháp Mạng Cho Doanh Nghiệp – Cisco Meraki là một giải pháp mạng dựa trên đám mây được cung cấp bởi Cisco Systems, Inc. Nó cung cấp một loạt các sản phẩm mạng và bảo mật giúp đơn giản hóa quản lý mạng và cung cấp khả năng quan sát và kiểm soát nâng cao đối với cơ sở hạ tầng mạng.

Dòng sản phẩm Meraki bao gồm các switch, điểm truy cập không dây ( WiFi), thiết bị bảo mật, camera và giải pháp quản lý thiết bị di động (MDM). Các sản phẩm này được quản lý thông qua bảng điều khiển Meraki, một giao diện dựa trên web cung cấp sự kiểm soát và giám sát tập trung của toàn bộ mạng.

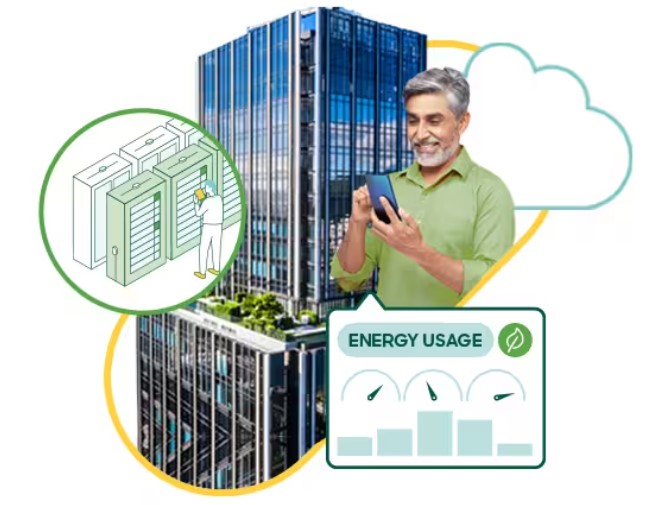
Cisco Meraki giúp bạn đạt được các mục tiêu bền vững dễ dàng hơn – cho dù bạn thực hiện từng bước nhỏ hay dốc toàn lực.

Cisco Meraki - Giải Pháp Mạng Cho Doanh Nghiệp
Cisco Meraki – Giải Pháp Mạng Cho Doanh Nghiệp

Một trong những ưu điểm chính của Cisco Meraki là kiến trúc dựa trên đám mây. Thay vì triển khai và quản lý các bộ điều khiển phần cứng trên nơi làm việc, tất cả các thiết bị mạng được quản lý và cấu hình thông qua đám mây. Điều này cho phép cài đặt dễ dàng hơn, thay đổi cấu hình và giám sát từ bất kỳ nơi nào có kết nối internet.

Các thiết bị Meraki cũng có tính năng thông minh và tự động hóa tích hợp. Ví dụ, chúng có thể tự động phát hiện và cấu hình các thiết lập mạng như VLAN và chất lượng dịch vụ (QoS) dựa trên các thiết bị kết nối vào mạng. Điều này đơn giản hóa quá trình triển khai và bảo trì, đặc biệt là trong môi trường có số lượng lớn các thiết bị.

Bảng điều khiển Meraki cung cấp cho quản trị viên khả năng xem trạng thái mạng trực tiếp, bao gồm trạng thái thiết bị, phân tích lưu lượng và việc sử dụng ứng dụng. Nó cũng cho phép kiểm soát truy cập chi tiết và các chính sách bảo mật, cho phép quản trị viên xác định và áp dụng các quy tắc truy cập mạng.

Cisco Meraki – Giải Pháp Mạng Cho Doanh Nghiệp

Một đặc điểm nổi bật khác của Cisco Meraki là tích hợp với các dịch vụ đám mây khác. Nó có thể tích hợp với Cisco Umbrella để cung cấp bảo mật dựa trên đám mây, Cisco Webex để cộng tác và các ứng dụng của bên thứ ba khác thông qua các giao diện lập trình ứng dụng (API), cho phép trải nghiệm quản lý mạng toàn diện và tích hợp hơn.

Tổng quan, Cisco Meraki nổi tiếng với tính dễ sử dụng, khả năng mở rộng và khả năng quản lý tập trung. Nó đặc biệt phổ biến trong các môi trường như trường học, cửa hàng bán lẻ, ngành du lịch và doanh nghiệp phân tán nơi quản lý mạng đơn giản và truy cập từ xa là quan trọng.

Giải phóng sự đổi mới với những trải nghiệm thống nhất
Cisco Networking Cloud đang đơn giản hóa hạ tầng thiết bị CNTT mọi doanh nghiệp.

Innovation for Cisco Meraki Solutions

Tăng tốc hỗ trợ nhiều cải tiến với các công nghệ gốc trên đám mây Meraki từ Cisco Systems.

Tối đa hóa tài nguyên bằng cách thu thập dữ liệu, thực hiện hành động và tự động hóa các tác vụ bằng phân tích do AI điều khiển

Nhanh chóng triển khai các chính sách tiết kiệm năng lượng trên mọi trang web thông qua giao diện dựa trên trình duyệt mà không cần đào tạo hoặc phần cứng bổ sung

Cải thiện trải nghiệm của khách hàng và nhân viên, đồng thời nhận được nhiều giá trị hơn từ các tài nguyên bằng cách hợp nhất không gian vật lý và kỹ thuật số

Cisco Meraki Solutions

More information and Consultant at:

CÔNG TY TNHH CÔNG NGHỆ TRUYỀN THÔNG VÀ THÔNG TIN SÀI GÒN ( SAIGON ICT SOLUTIONS )

Mã số thuế : 0315495483

  • Hotline : 076 86 86 086
  • Zalo bán hàng: 076 86 86 086 – 098 688 70 21 – 0906 366 538
  • Hỗ trợ kỹ thuật: 0906 366 538
  • Email: info@saigonict.com

Meraki SD-WAN – Các Trường Hợp Nên Áp Dụng Giải Pháp Mạng Cisco Meraki SD-WAN

Cisco Meraki VPN

Meraki SD-WAN là một giải pháp mạng rộng diện kỹ thuật số (SD-WAN) do Meraki, một công ty con của Cisco, phát triển. SD-WAN là một kiến trúc mạng phân phối dựa trên phần cứng và phần mềm để quản lý và điều phối việc truyền tải dữ liệu trong một mạng phân tán. Nó giúp tối ưu hóa kết nối mạng và đảm bảo hiệu suất cao cho các ứng dụng đám mây và ứng dụng kinh doanh quan trọng.

Cisco Meraki VPN
Cisco Meraki VPN

Meraki SD-WAN – Cisco Meraki SD-WAN cung cấp một giải pháp SD-WAN dựa trên điện toán đám mây, giúp quản lý và giám sát các vị trí chi nhánh từ xa một cách dễ dàng thông qua giao diện trực quan. Nó cho phép tổ chức tạo và quản lý các kết nối mạng đám mây an toàn và ổn định, bao gồm cả kết nối Internet công cộng và kết nối mạng riêng ảo (VPN).

Meraki SD-WAN tích hợp cảnh báo và quản lý thiết bị từ xa, cho phép các quản trị viên mạng giám sát và điều khiển mạng từ xa thông qua một giao diện duy nhất. Nó cũng cung cấp tính năng tối ưu hóa đường truyền, tự động chuyển đổi kết nối giữa các đường truyền để đảm bảo hiệu suất tốt nhất, và cung cấp bảo mật mạng thông qua việc áp dụng các chính sách bảo mật như tường lửa và mã hóa dữ liệu.

Với Meraki SD-WAN, tổ chức có thể xây dựng và quản lý một mạng phân phối linh hoạt, đáng tin cậy và an toàn, giúp tăng cường hiệu suất và tiết kiệm chi phí trong việc kết nối các vị trí chi nhánh và văn phòng từ xa.

Có nhiều trường hợp khi sử dụng Meraki SD-WAN có thể mang lại lợi ích cho các tổ chức và doanh nghiệp. Dưới đây là một số trường hợp phổ biến nên sử dụng Meraki SD-WAN:

Applications Policy Configuration
  1. Chi nhánh đa dạng và văn phòng từ xa: Khi một tổ chức có nhiều chi nhánh hoặc văn phòng từ xa, Meraki SD-WAN cung cấp khả năng quản lý và giám sát tất cả các địa điểm từ một giao diện duy nhất. Nó cho phép quản trị viên mạng tạo và quản lý các kết nối mạng an toàn, tối ưu hóa hiệu suất và cung cấp bảo mật đồng nhất trên các vị trí khác nhau.
  2. Kết nối đám mây: Với Meraki SD-WAN, các tổ chức có thể tối ưu hóa kết nối đám mây bằng cách tự động chuyển đổi giữa các đường truyền Internet công cộng, đảm bảo hiệu suất tốt nhất cho các ứng dụng đám mây như Office 365, Salesforce, AWS, Azure, và Google Cloud Platform.
  3. Tích hợp VPN và mạng riêng ảo: Meraki SD-WAN cung cấp tính năng VPN để tạo các kết nối an toàn giữa các vị trí chi nhánh và văn phòng từ xa. Điều này cho phép các nhân viên làm việc từ xa truy cập vào các tài nguyên mạng nội bộ một cách an toàn và đảm bảo tính bảo mật của dữ liệu.
  4. Quản lý mạng dễ dàng: Giao diện quản lý Meraki SD-WAN rất trực quan và dễ sử dụng, cho phép quản trị viên mạng dễ dàng thiết lập và cấu hình các chính sách mạng, giám sát hiệu suất mạng và xử lý sự cố. Điều này giảm thiểu yêu cầu về kỹ năng kỹ thuật phức tạp và giúp tổ chức tiết kiệm thời gian và nguồn lực.
  5. Bảo mật mạng: Meraki SD-WAN tích hợp các tính năng bảo mật như tường lửa, mã hóa dữ liệu và giám sát an ninh. Điều này đảm bảo rằng dữ liệu của tổ chức được bảo vệ và mạng được bảo mật trước các mối đe dọa tiềm ẩn.
SD-WAN Internet Policies (SD-Internet)

Tóm lại, Meraki SD-WAN thích hợp cho các tổ chức có nhiều vị trí chi nhánh và văn phòng từ xa, đang sử dụng các ứng dụng đám mây, cần tối ưu hóa hiệu suất mạng và đảm bảo tính bảo mật mạng.

Liên hệ chúng tôi để được tư vấn giải pháp SD-WAN cho doanh nghiệp bạn:

CÔNG TY TNHH CÔNG NGHỆ TRUYỀN THÔNG VÀ THÔNG TIN SÀI GÒN
Địa chỉ : 529 Kha vạn cân, Phường Linh Đông, Thành Phố Thủ Đức, TP Hồ Chí Minh
Hotline: 076 86 86 086 – Zalo: 076 86 86 086

VP Miền Nam : 5/6 Chân Lý, Khu Phố 3, Phường Bình Thọ, Thành Phố Thủ Đức, Thành Phố Hồ Chí Minh.

VP Miền Bắc: Số nhà 6 Khu liền kề Học Viện Quốc phòng, Phường Xuân la, Quận Tây hồ, Hà Nội.

VP Miền Trung: 256 Trường Chinh, Phường Hoà An, Quận Cẩm Lệ, Thành phố Đà Nẵng.

Giải Pháp Tường Lửa Mạng HA, Backup cho Doanh Nghiệp Hoạt Động Ổn Định.

Giải Pháp tường lửa cho doanh nghiệp SMB

Giải Pháp tường lửa cho doanh nghiệp SMB

Giải Pháp tường lửa cho doanh nghiệp SMB

Đối với các doanh nghiệp vừa và nhỏ (SMB), việc triển khai giải pháp tường lửa firewall có tính backup sẵn sàng cao là rất quan trọng để đảm bảo an ninh mạng và giảm thiểu thời gian ngừng hoạt động của hệ thống mạng cho doanh nghiệp. Dưới đây là một cách tiếp cận được đề xuất cho giải pháp tường lửa HA dành cho SMB:

Về thiết bị tường lửa: Chọn hai thiết bị tường lửa giống hệt nhau từ các nhà cung cấp có uy tín cung cấp các tính năng HA. Các thiết bị này nên có khả năng dự phòng và chuyển đổi dự phòng tích hợp sẵn.

Active-Passive Configuration: Thiết lập các thiết bị tường lửa trong cấu hình chủ động-thụ động. Một thiết bị sẽ đóng vai trò là tường lửa chính (hoạt động), xử lý tất cả lưu lượng mạng, trong khi thiết bị kia sẽ vẫn ở chế độ chờ (thụ động).

Heartbeat và Failover: Định cấu hình liên kết Heartbeat giữa hai thiết bị tường lửa. Liên kết Heartbeat giám sát tình trạng và tính khả dụng của tường lửa đang hoạt động. Nếu tường lửa hoạt động bị lỗi hoặc không thể truy cập được, tường lửa thụ động sẽ tiếp quản ngay lập tức, đảm bảo kết nối mạng không bị gián đoạn.

Địa chỉ IP ảo (VIP): Gán một địa chỉ IP ảo (VIP) cho cụm tường lửa. VIP đóng vai trò là cổng cho mạng và nó không đổi bất kể thiết bị tường lửa nào đang hoạt động. Điều này đảm bảo chuyển đổi dự phòng liền mạch mà không yêu cầu thay đổi cấu hình thủ công trên thiết bị khách.

Đồng bộ hóa mạng: Cho phép đồng bộ hóa mạng giữa tường lửa hoạt động và thụ động. Điều này đảm bảo rằng các thay đổi cấu hình, quy tắc tường lửa và chính sách bảo mật được sao chép trong thời gian thực từ tường lửa hoạt động sang tường lửa thụ động. Khi chuyển đổi dự phòng xảy ra, tường lửa thụ động giả định cấu hình chính xác của tường lửa hoạt động.

Giám sát và cảnh báo: Triển khai hệ thống giám sát và cảnh báo để theo dõi tình trạng và hiệu suất của cụm tường lửa. Điều này có thể bao gồm giám sát việc sử dụng CPU và bộ nhớ, lưu lượng mạng, nhật ký hệ thống và các số liệu liên quan khác. Định cấu hình cảnh báo để thông báo cho quản trị viên trong trường hợp có bất kỳ sự kiện hoặc lỗi nghiêm trọng nào.

Bảo trì và kiểm tra thường xuyên: Thực hiện các tác vụ bảo trì thường xuyên, bao gồm cập nhật chương trình cơ sở, bản vá bảo mật và đánh giá quy tắc tường lửa. Ngoài ra, hãy thực hiện kiểm tra chuyển đổi dự phòng định kỳ để đảm bảo giải pháp tường lửa HA hoạt động chính xác và để chủ động xác định bất kỳ sự cố tiềm ẩn nào.

Kết nối dự phòng: Cân nhắc triển khai các tùy chọn kết nối dự phòng, chẳng hạn như nhiều nhà cung cấp dịch vụ internet (ISP) hoặc liên kết dự phòng, để nâng cao hơn nữa tính khả dụng của mạng. Điều này có thể giúp giảm thiểu thời gian ngừng hoạt động do mất mạng hoặc lỗi ISP.

Hãy nhớ rằng, điều cần thiết là phải tham khảo ý kiến của chuyên gia bảo mật hoặc mạng đủ tiêu chuẩn để đánh giá các yêu cầu cụ thể của bạn và giúp bạn chọn cấu hình và thiết bị tường lửa thích hợp cho SMB của mình.

More information at https://saigonict.com

SAIGON ICT SOLUTIONS ( SAIGON ICT CO., LTD)

Hotline / Zalo: 076.86.86.086- 09339.220.586 – 0906.366.538

Cổng từ an ninh cho siêu thị, nhà sách, shop bán hàng

Cổng từ an ninh shop bán hàng

Cổng từ an ninh (hay còn gọi là cổng từ kiểm soát an ninh) là một loại thiết bị được sử dụng để kiểm tra và giám sát việc đi lại của người dùng trong một không gian cụ thể, như sân bay, nhà ga, cửa hàng, tòa nhà văn phòng, hoặc các khu vực có yêu cầu an ninh cao.

Cổng từ an ninh shop bán hàng

Cổng từ an ninh thường được cài đặt tại các điểm kiểm soát truy cập, nhằm ngăn chặn và phát hiện các hành vi không hợp lệ, vi phạm hoặc nguy hiểm. Các cổng từ an ninh có thể được trang bị các công nghệ và cảm biến khác nhau, như:

  1. Cảm biến kim loại: Sử dụng cảm biến từ tích hợp trong cổng để phát hiện kim loại, như vật phẩm sắt, thép, hoặc vũ khí kim loại.
  2. Cảm biến nhiệt: Phát hiện sự khác biệt nhiệt độ giữa cơ thể con người và môi trường xung quanh, giúp xác định sự tồn tại của người.
  3. Cảm biến hình ảnh: Sử dụng công nghệ quét hình ảnh để xác định hình dạng và kích thước của người dùng, từ đó phát hiện các vật thể nghi ngờ hoặc không phù hợp.
  4. Cảm biến ánh sáng: Sử dụng cảm biến ánh sáng để phát hiện sự chuyển động hoặc sự xuất hiện của người trong khu vực quét.

Khi một người đi qua cổng từ an ninh, các cảm biến và công nghệ sẽ hoạt động để phân tích và đánh giá sự an toàn và tuân thủ quy tắc của người dùng. Nếu có bất kỳ dấu hiệu bất thường hoặc vi phạm, cổng từ an ninh có thể kích hoạt cảnh báo âm thanh, ánh sáng hoặc thông báo đến nhân viên an ninh để tiến hành kiểm tra và xử lý tình huống.

Cổng từ an ninh shop bán hàng

Cổng từ an ninh đóng vai trò quan trọng trong việc tăng cường an ninh và kiểm soát truy cập trong các khu vực có yêu cầu cao về an toàn.

Có nhiều thương hiệu cổng từ an ninh phổ biến trên thị trường hiện nay. Dưới đây là một số thương hiệu được công nhận và sử dụng rộng rãi trong ngành công nghiệp an ninh:

  1. ZKTeco: ZKTeco là một trong những nhà sản xuất hàng đầu về các giải pháp kiểm soát truy cập và cổng từ an ninh. Các sản phẩm của ZKTeco được đánh giá cao về độ tin cậy, tính năng và hiệu suất.
  2. Honeywell: Honeywell là một thương hiệu nổi tiếng trong lĩnh vực an ninh và tự động hóa. Họ cung cấp các sản phẩm cổng từ an ninh chất lượng cao với nhiều tùy chọn và tính năng đa dạng.
  3. Bosch: Bosch là một công ty hàng đầu trong ngành công nghiệp an ninh. Các sản phẩm cổng từ an ninh của Bosch đáng tin cậy và có khả năng phát hiện chính xác các vật thể nghi ngờ.
  4. Avigilon: Avigilon là một nhà sản xuất nổi tiếng về giải pháp an ninh và video giám sát. Họ cung cấp cổng từ an ninh thông minh với công nghệ tiên tiến và khả năng phát hiện cao.
  5. Dahua: Dahua là một nhà sản xuất hàng đầu về các sản phẩm an ninh và giám sát video. Họ cung cấp các cổng từ an ninh đa dạng, linh hoạt và hiệu suất cao.
  6. Hikvision: Hikvision là một thương hiệu nổi tiếng trong lĩnh vực an ninh và giám sát video. Họ cung cấp các sản phẩm cổng từ an ninh với công nghệ tiên tiến và khả năng phát hiện chính xác.

Đây chỉ là một số thương hiệu cổng từ an ninh phổ biến, còn nhiều thương hiệu khác trên thị trường. Khi chọn mua cổng từ an ninh, quan trọng là nên xem xét các yêu cầu cụ thể của doanh nghiệp và tìm hiểu về tính năng, hiệu suất và đánh giá của từng thương hiệu để lựa chọn phù hợp.

Ngoài ra chúng ta có thể tham khảo thêm về cổng từ an ninh thương hiệu Foxcom-Taiwan từ link sản phẩm bên dưới để có cái nhìn tổng quan hơn:

https://saigonict.com/product-category/cong-tu-an-ninh/